

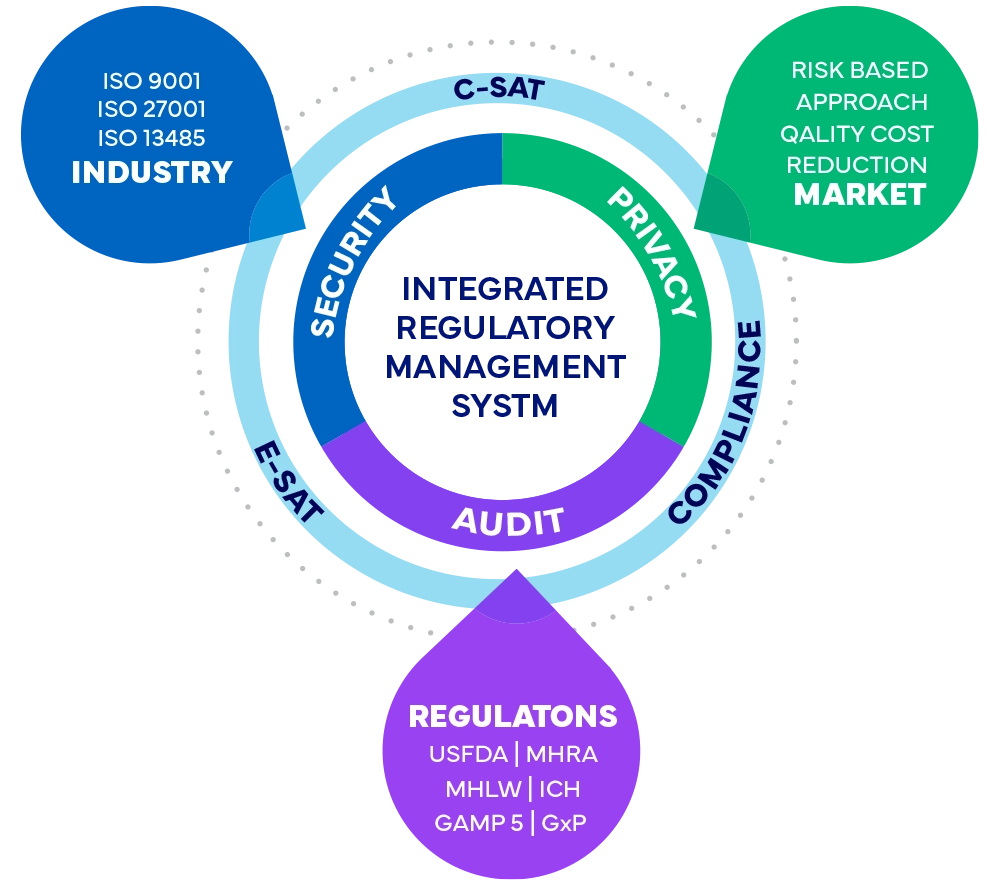
Cadre du système de gestion réglementaire intégré de Freyr
Certifications de Freyr
ISO 13485 : 2016
Fourniture de services de conseil mondiaux applicables à l'industrie des dispositifs médicaux et des dispositifs médicaux de diagnostic in vitro (DIV) pour
Champ d'application de la certification
- Prestation de services de conseil mondiaux pour l'enregistrement de produits
- Affaires réglementaires
- Rédaction médicale et clinique
- Système de management de la qualité
- Services de Labelling & Artwork
- Services de surveillance après commercialisation
- Services d'importateur et services de représentation autorisée
- Tels que l'EAR
- Swiss Rep
- UKRP pour l'industrie des dispositifs médicaux et des dispositifs médicaux de diagnostic in vitro
ISO 27001 : 2022
Les services de gestion de la sécurité de l'information couvrent les logiciels et les services réglementaires des départements suivants
Champ d'application de la certification
- Fourniture de solutions logicielles et de services réglementaires End-to-End
- Couvrant la stratégie réglementaire
- Opérations
- Affaires réglementaires
- Rédaction médicale
- Labelling
- Artwork
- Pharmacovigilance
- Conformité en tant que service (Compliance-as-a-Service) adaptée aux Produits médicaux
- Dispositifs médicaux
- Beauté grand public
- Bien-être
- Entretien de la maison
- Produits d'art de vivre conformément aux réglementations sanitaires nationales et internationales
- Les opérations sont soutenues par les fonctions de sécurité informatique d'entreprise, des ressources humaines, juridiques et administratives
*Déclaration d'applicabilité V11.0 en date du 16 sept. 2024.
Champ d'application de la certification
- Fourniture de solutions logicielles et de services réglementaires End-to-end
- Couvrant la stratégie réglementaire
- Affaires réglementaires des opérations
- Rédaction médicale
- Labelling
- Artwork
- Pharmacovigilance
- Conformité en tant que service (Compliance-as-a-Service) adaptée aux Produits médicaux
- Dispositifs médicaux
- Grand public
- Beauté et bien-être
- Entretien de la maison
- Produits de style de vie conformes aux réglementations sanitaires nationales et internationales
Politique qualité
Notre engagement :
Chez Freyr, nous nous engageons à fournir des solutions et des services réglementaires de classe mondiale à notre clientèle internationale. Notre mission est de permettre aux organisations des sciences de la vie de se conformer aux réglementations, d'accélérer la mise sur le marché et de garantir la sécurité des patients. Nous nous efforçons d'être reconnus comme un partenaire de confiance, stimulant l'innovation et dépassant les attentes des clients dans un environnement réglementaire en constante évolution.
Nos objectifs :
- Approche axée sur le client :
Nous plaçons nos clients au cœur de nos activités. Nous sommes à leur écoute, collaborons avec eux et nous adaptons à leurs besoins et défis uniques. En fournissant des solutions globales et personnalisées, nous visons à établir des partenariats à long terme fondés sur la confiance, la transparence et une expérience client exceptionnelle. - Amélioration continue par l'innovation :
Nous privilégions une culture d'amélioration continue dans tous les domaines de notre activité. Grâce à un apprentissage proactif, à l'innovation et à l'adoption des meilleures pratiques du secteur, nous perfectionnons constamment nos services, nos processus et nos solutions technologiques. Nous nous engageons à anticiper les tendances réglementaires et à faire bénéficier nos clients des dernières avancées. - Conformité réglementaire et éthique :
Nous respectons strictement les exigences réglementaires mondiales et les normes de l'industrie. Nos activités sont menées avec intégrité, professionnalisme et dans le respect de pratiques éthiques. Nous veillons à ce que nos solutions soient conformes, fiables et garantissent la sécurité des patients, tout en respectant les normes les plus strictes en matière de protection des données et de confidentialité. - Développement des talents :
Nous savons que nos collaborateurs constituent notre plus grande richesse. Nous favorisons un environnement de travail collaboratif et inclusif qui encourage l'apprentissage, l'épanouissement et l'autonomie. En attirant et en fidélisant les meilleurs talents, en investissant dans leur développement et en offrant des perspectives d'évolution, nous garantissons le plus haut niveau d'expertise, d'implication et de qualité dans nos services. - Sécurité, protection de la vie privée et confidentialité des données :
La sécurité et la confidentialité des données de nos clients sont notre priorité absolue. Nous mettons en œuvre des mesures rigoureuses pour protéger les informations sensibles, respecter la réglementation en matière de protection des données et maintenir le plus haut niveau d'intégrité des données. Notre engagement en matière de sécurité des données garantit la confiance et la tranquillité d'esprit de nos clients. Respect des lois sur la protection des données : nous respectons l'ensemble des lois et réglementations applicables en matière de protection des données, y compris le RGPD et d'autres cadres de confidentialité pertinents. Nous veillons à ce que les données à caractère personnel soient traitées de manière licite, transparente et loyale. - Collaboration et partenariats :
Nous croyons fermement en la force de la collaboration. Nous recherchons activement des partenariats et des alliances stratégiques avec les leaders du secteur, les autorités réglementaires et les fournisseurs de technologies. En favorisant les synergies et en mutualisant notre expertise, nous stimulons l'innovation, élargissons nos capacités et proposons des solutions globales à nos clients. - Excellence opérationnelle :
Nous nous engageons à atteindre l'excellence dans tous les domaines de nos activités. Nous fixons des objectifs de qualité précis, suivons les indicateurs clés de performance (KPI) et évaluons régulièrement nos résultats par rapport aux références du secteur. Grâce à des systèmes de gestion de la qualité robustes et à notre engagement envers l'amélioration continue, nous garantissons la fourniture constante de solutions de haute qualité. - Gestion des risques :
Nous identifions, évaluons et atténuons de manière proactive les risques liés à la prestation de nos services. En mettant en place des processus rigoureux de gestion des risques, nous visons à prévenir les erreurs, à réduire les incidents et à garantir la fiabilité et la sécurité de nos services.
Cette politique de qualité guide nos actions, nos décisions et nos interactions alors que nous nous efforçons de dépasser les attentes de nos clients, de stimuler l'innovation sectorielle et d'avoir un impact positif sur la santé mondiale. Elle est communiquée, comprise et adoptée par chaque membre de l'équipe Freyr.
Cette politique sera régulièrement examinée, mise à jour si nécessaire, appliquée et communiquée à l'ensemble des employés travaillant pour ou au nom de FREYR, et mise à la disposition des parties intéressées et du public.
FREYR* : - Freyr Software Services Pvt. Ltd. et ses sociétés filiales.
Politique de sécurité de l'information
- Objet
Protéger les actifs informationnels de Freyr et de ses clients en prévenant tout accès, divulgation, modification et destruction non autorisés grâce à un processus structuré de gestion de la sécurité de l'information. Cette politique vise à garantir la confidentialité, l'intégrité et la disponibilité des actifs informationnels conformément à la norme ISO/IEC 27001:2022. - Champ d'application
Cette politique s'applique à l'ensemble des employés, sous-traitants, consultants, partenaires et prestataires tiers de services de Freyr concernant les actifs informationnels, les systèmes et les réseaux de Freyr, ce qui englobe l'ensemble des systèmes numériques, physiques et Cloud-based ainsi que les données gérées par Freyr sur l'ensemble de ses sites mondiaux. - Objectifs de sécurité de l'information
- Garantir la confidentialité, l'intégrité et la disponibilité des informations et des actifs pour les clients, les parties prenantes et les parties intéressées par la mise en œuvre d'un cadre structuré de gestion des risques et le maintien d'un système de gestion réglementaire intégré (IRMS).
- Veiller au respect des exigences légales, statutaires et réglementaires applicables dans le cadre de ses activités mondiales et des lois sur la protection des données, y compris le Règlement général sur la protection des données (RGPD).
- Promouvoir une culture de sensibilisation à la sécurité de l'information au sein de l'organisation.
- Assurer la gouvernance des performances de sécurité par rapport à des objectifs appropriés et permettre des améliorations continues.
- Contrôles de sécurité de l'information
Freyr a adopté le cadre de contrôle actualisé de l'annexe A de la norme ISO 27001:2022, qui comprend 93 contrôles répartis en quatre thèmes clés :- Contrôles organisationnels : Établissement de politiques, de procédures, de pratiques de gestion des risques et de structures de gouvernance pour maintenir un environnement opérationnel sécurisé.
- Contrôles relatifs au personnel : Mise en œuvre de programmes de formation et de sensibilisation, réalisation de vérifications des antécédents et définition des responsabilités en matière de sécurité pour les employés et les sous-traitants.
- Contrôles physiques : Application de contrôles d'accès aux bâtiments et aux zones réglementées, sécurisation des équipements et mise en place de mesures de surveillance physique.
- Contrôles technologiques : Utilisation du chiffrement, de l'authentification multifacteur (MFA), de configurations matérielles et logicielles sécurisées, ainsi que de mesures robustes de sécurité réseau.
- Gestion des risques
Le processus de gestion des risques comprend :- Un cadre d'intervention robuste pour identifier les menaces et vulnérabilités potentielles.
- Évaluation de la probabilité et de l'impact de chaque risque. Élaboration et mise en œuvre de plans de traitement des risques conformes à la tolérance au risque de Freyr.
- Surveillance continue des risques et mise à jour du registre des risques à mesure que de nouvelles menaces apparaissent.
- Gestion des incidents
Freyr dispose d'un processus de gestion des incidents proactif et structuré pour identifier, évaluer et traiter rapidement les incidents liés à la sécurité de l'information, à la protection des données et à d'autres domaines. - Continuité des activités et reprise après sinistre
Freyr maintient un cadre complet de continuité des activités et de reprise après sinistre afin de garantir la résilience en cas de perturbation, d'assurer la continuité des services pour nos clients et de protéger l'intégrité de nos activités professionnelles.