

5 min de lecture
Vous avez passé des mois à développer le logiciel de votre dispositif médical, à recruter les meilleurs talents en ingénierie et à concevoir ce que vous estimez être un produit innovant. Vient ensuite l'évaluation réglementaire, et vous constatez que votre documentation relative à la norme CEI 62304 est incomplète.
Cela vous rappelle quelque chose ?
Vous n'êtes pas seul : cette situation se produit d'innombrables fois dans l'industrie des dispositifs médicaux, coûtant aux entreprises des mois de retard et des milliers de dollars en retouches. L'erreur commise par la plupart des fabricants de dispositifs médicaux est de considérer la conformité à la norme CEI 62304 comme une simple question de documentation plutôt que comme un cadre de sécurité complet.
Le résultat ?
Des audits infructueux, des refus réglementaires et des risques pour la sécurité des patients.
Cet article abordera : Qu'est-ce que la norme CEI 62304 ? Les classifications de sécurité des logiciels qu'elle définit et la voie vers la conformité.
Qu'est-ce que la norme CEI 62304 et pourquoi est-elle importante pour votre dispositif ?
La norme CEI 62304 est une norme internationale relative aux processus du cycle de vie des logiciels de dispositifs médicaux, reconnue par la FDA des US et d'autres autorités réglementaires dans le monde. Cette norme ne se résume pas à une simple formalité de conformité ; c'est votre feuille de route pour développer des logiciels de dispositifs médicaux sûrs et efficaces qui protègent les patients et accélèrent la mise sur le marché.
La norme s'applique chaque fois qu'un logiciel constitue un composant important de la production d'un dispositif médical, que votre logiciel soit un dispositif médical autonome (logiciel en tant que dispositif médical ou SaMD), intégré dans un dispositif (logiciel dans un dispositif médical ou SiMD), ou utilisé dans la fabrication. Pensez à tout, des applications de santé mobiles aux robots chirurgicaux complexes. Si votre logiciel entre dans ce cadre, vous avez besoin d'une certification CEI 62304.
Pourquoi la conformité à la norme CEI 62304 est-elle importante ?
- Exigée pour l'autorisation de la FDA et le marquage CE pour les SaMD
- Approche systématique pour identifier et atténuer les risques liés aux logiciels
- Norme harmonisée acceptée à l'échelle mondiale
- Preuve documentée de diligence raisonnable dans le développement de logiciels
- Mise sur le marché plus rapide grâce à une planification adaptée
Notre expérience auprès d'entreprises de dispositifs médicaux du monde entier montre que les organisations qui appliquent la norme CEI 62304 dès le début de leur processus de développement obtiennent des soumissions conformes du premier coup et réduisent leur délai de mise sur le marché de 4 à 6 mois en moyenne.
Comprendre les classifications de sécurité des logiciels selon la norme CEI 62304
La conformité à la norme CEI 62304 commence par une classification correcte du risque de sécurité de votre logiciel. En cas d'erreur, vous risquez soit de complexifier inutilement votre documentation, soit de passer à côté d'exigences de sécurité essentielles.
CEI 62304 Classe A : Aucun dommage possible
- Aucune contribution à des situations dangereuses
- Exigences de documentation minimales
- Aucune vérification d'unité requise
- Exemple : Logiciel administratif pour la planification de rendez-vous
CEI 62304 Classe B : Blessure non grave possible
- Peut contribuer à des situations dangereuses entraînant des blessures non graves
- Exigences modérées en matière de documentation et de tests
- Vérification unitaire requise
- Exemple : Logiciel qui surveille les signes vitaux mais dispose de systèmes de secours
CEI 62304 Classe C : Décès ou blessure grave possible
- Peut contribuer à des situations dangereuses entraînant la mort ou des blessures graves
- Le niveau le plus élevé de documentation et de vérification est requis
- Une documentation de conception détaillée est obligatoire
- Exemple : Logiciel contrôlant l'administration d'insuline ou les systèmes de survie
La classification des risques ne dépend pas uniquement de l'utilisation prévue de votre logiciel, mais aussi de ce qui se passe en cas de panne. Une simple application de calcul de posologie peut être classée en Classe C si des calculs erronés risquent de causer de graves préjudices.
5 processus essentiels de la norme CEI 62304 à mettre en œuvre :
La norme CEI 62304 établit des exigences réparties en cinq processus principaux (clauses 5 à 9), ainsi qu'un guide de mise en œuvre étape par étape.
Processus 1 : Planification du développement logiciel (Clause 5.1)
Que devez-vous faire ?
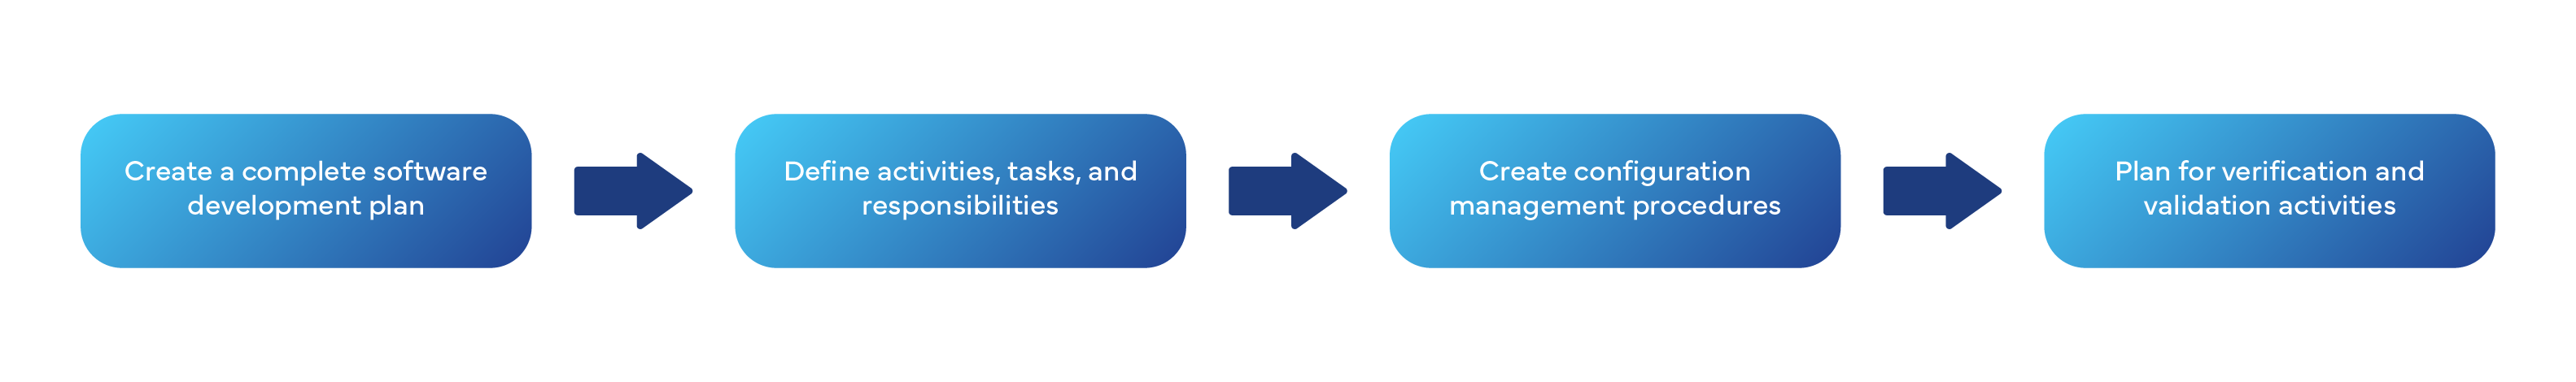
Processus 2 : Analyse des exigences logicielles (Clause 5.2)
Que devez-vous faire ?
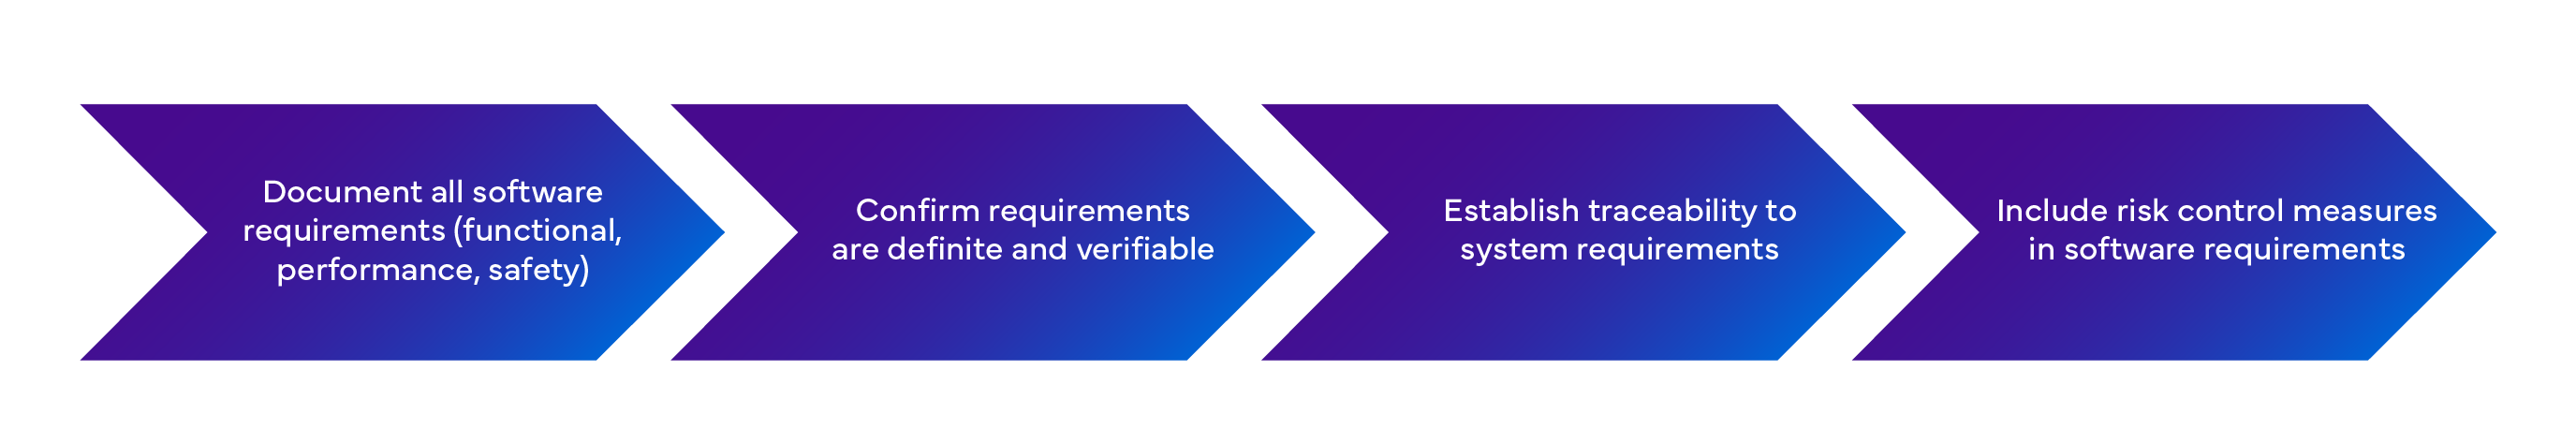
Conseil de pro : les éléments qui ne peuvent pas être testés ne sont pas des exigences, ce sont des souhaits. Chaque exigence doit être associée à une méthode de vérification correspondante.
Processus 3 : Architecture et conception logicielles (Clauses 5.3-5.4)
Livrables clés :
- Conception de l'architecture logicielle
- Conception minutieuse pour les logiciels de classe C
- Spécifications des interfaces
- Stratégie de cloisonnement pour la maîtrise des risques
Contrôle de la réalité architecturale : pouvez-vous expliquer l'architecture de votre logiciel à un organisme de réglementation en 10 minutes ? Si ce n'est pas le cas, elle est trop complexe ou mal documentée.
Processus 4 : Mise en œuvre et tests (Clauses 5.5 à 5.7)
Niveaux de test requis :
- Tests unitaires (Classes B et C)
- Tests d'intégration (Classes B et C)
- Tests système (toutes classes)
- Tests d'acceptation
Réalité en matière de tests : faire plus de tests ne signifie pas faire de meilleurs tests. Il convient de privilégier des tests fondés sur les risques qui valident vos exigences de sécurité.
Processus 5 : Intégration de la gestion des risques (Clause 7)
C'est là que de nombreuses entreprises commettent des erreurs. La gestion des risques selon la norme CEI 62304 n'est pas une activité distincte, elle est intégrée tout au long de votre processus de développement.
Exigences en matière de gestion des risques logiciels :
- Déterminer comment le logiciel contribue aux situations dangereuses
- Définir des mesures de maîtrise des risques pour chaque cause potentielle
- Confirmer l'efficacité des mesures de maîtrise des risques
- Maintenir la traçabilité entre les dangers et les mesures de maîtrise
Naviguer dans le SOUP : les logiciels d'origine inconnue (SOUP) selon la norme CEI 62304
Chaque système logiciel de dispositif médical utilise des composants tiers — systèmes d'exploitation, bases de données, bibliothèques et services cloud. La norme CEI 62304 les désigne sous le nom de « logiciels d'origine inconnue » (SOUP, Software of Unknown Provenance), et les gérer correctement est essentiel pour la conformité (par exemple, Windows, Linux, Android, MySQL, piles TCP/IP, AWS, Azure, Google Cloud APIs, cryptographie, traitement d'images).
Exigences d'identification des SOUP :
- Documenter le nom, la version et le fabricant de chaque élément SOUP
- Analyser les risques potentiels pour les patients, les opérateurs et les tiers
- Évaluer les listes d'anomalies publiées, telles que les bugs
- Valider pourquoi chaque élément SOUP est adapté à son utilisation prévue
Stratégie de gestion des risques liés aux SOUP :
- Couvrir les défaillances des SOUP pour éviter des impacts sur l'ensemble du système
- Mettre en œuvre des mécanismes de surveillance et des contrôles d'état
- Prévoir une fonctionnalité de secours pour les SOUP critiques
- Validez le comportement du SOUP dans votre cas d'utilisation spécifique
IEC 62304 et ISO 14971 : Faire fonctionner la gestion des risques ensemble
La norme IEC 62304 ne remplace pas la gestion des risques ISO 14971, elle la complète pour les risques liés spécifiquement aux logiciels.
Approche d'intégration :
Commencez par l'ISO 14971 et menez une analyse des dangers au niveau du système
- Identifiez les causes logicielles pour chaque situation dangereuse et déterminez si le logiciel peut être une cause contributive
- Appliquez la norme IEC 62304 en documentant les mesures de maîtrise des risques spécifiques aux logiciels
- Vérifiez l'efficacité en testant le bon fonctionnement de vos mesures de contrôle logicielles
L'ISO 14971 étudie la probabilité de préjudice ; l'IEC 62304 suppose une probabilité de défaillance de 100 % et se concentre sur les conséquences.
Pièges courants de l'IEC 62304 et comment les éviter
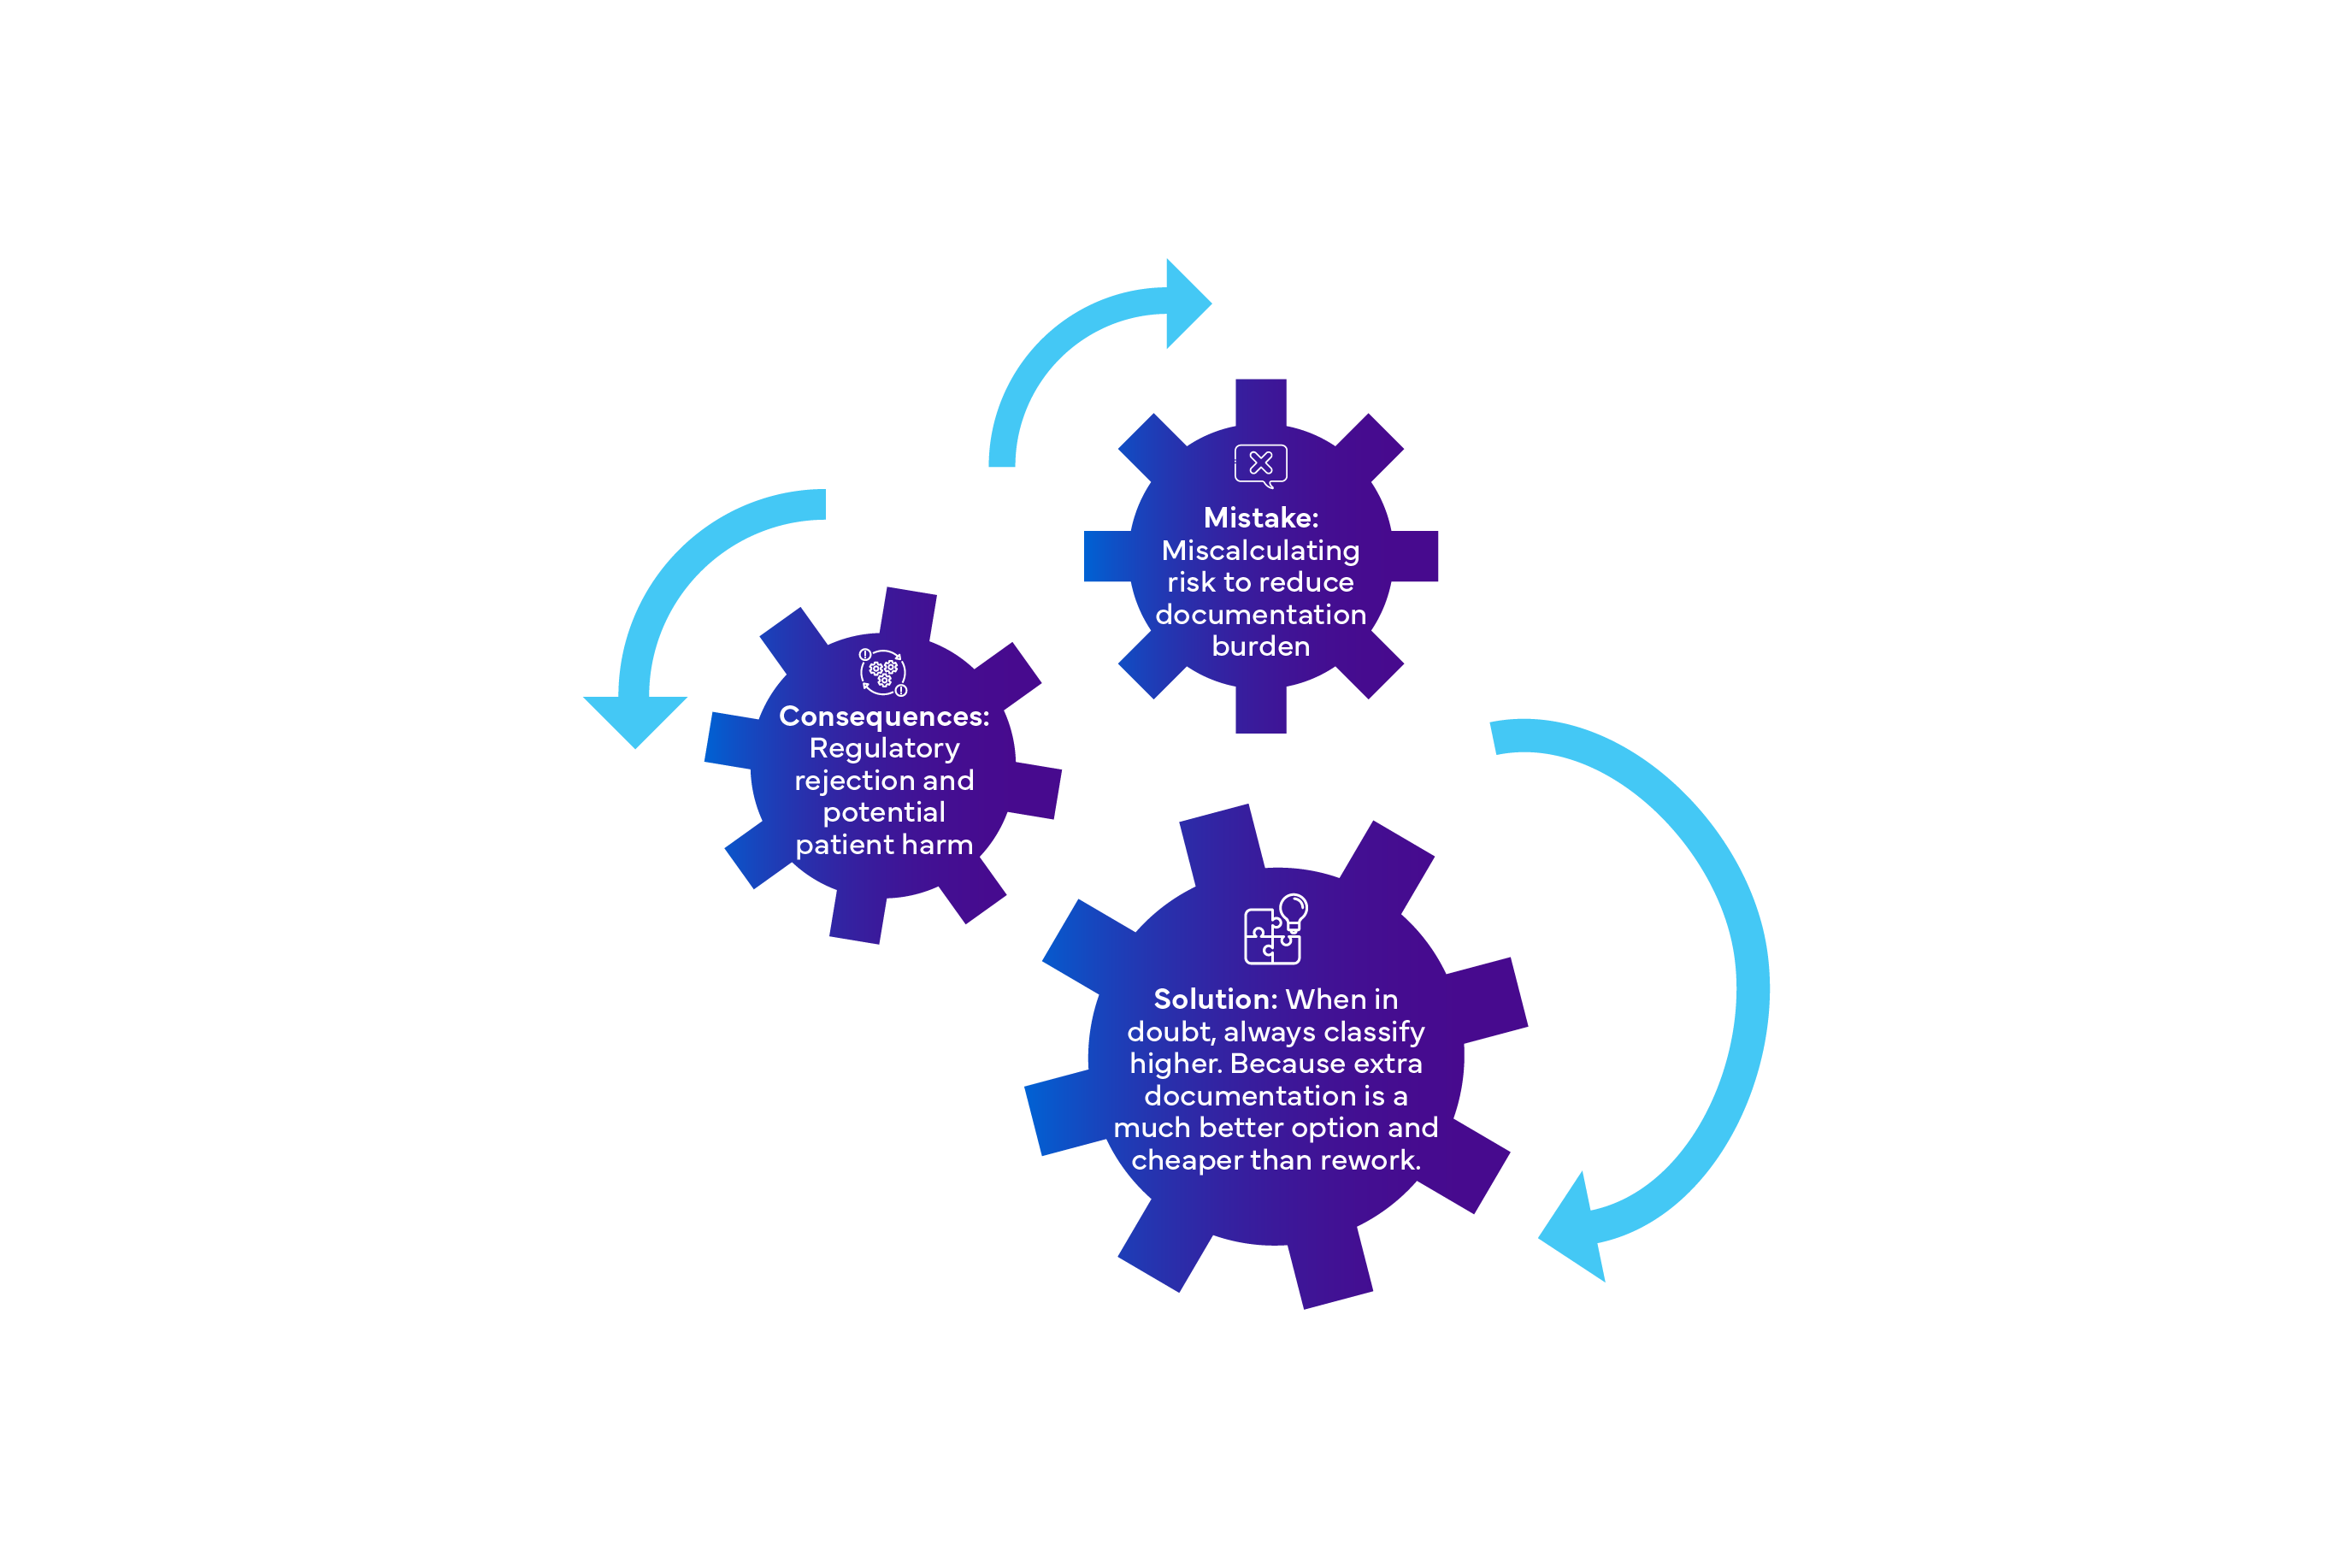
Piège 1 : Mauvaise classification de la sécurité des logiciels
Piège 2 : Gestion inadéquate du SOUP
- Erreur : Considérer le logiciel tiers comme « le problème de quelqu'un d'autre »
- Conséquence : Risques non maîtrisés et non-conformités
- Solution : Tenir à jour un inventaire complet des SOUP avec des évaluations des risques
Piège 3 : Mauvaise intégration avec le système de management de la qualité
- Erreur : Traiter l'IEC 62304 comme une norme autonome
- Conséquence : Processus cloisonnés et observations lors des audits
- Solution : Intégrez les exigences de la norme IEC 62304 dans votre SMQ ISO 13485
Piège 4 : Gestion des modifications insuffisante
- Erreur : Processus de maintenance logicielle informels
- Conséquence : Modifications non contrôlées introduisant de nouveaux risques
- Solution : Mettre en œuvre des processus robustes de gestion de configuration et de résolution des problèmes
Piège 5 : Surcharge de documentation
- Erreur : Créer de la documentation que personne n'utilise
- Conséquence : échecs aux audits et retards de projets
- Solution : privilégier une documentation utile qui facilite la prise de décision
Votre liste de vérification pour la conformité à la norme IEC 62304
- Classification de la sécurité du logiciel attribuée et documentée
- Système de management de la qualité établi (conforme à la norme ISO 13485)
- Processus de gestion des risques définis (conformes à la norme ISO 14971)
- Rôles et responsabilités attribués
- Plan de développement créé et tenu à jour
- Exigences logicielles documentées et traçables
- Architecture conçue et examinée
- Conception détaillée achevée (Classe C)
- Vérification des unités effectuée (Classe B/C)
- Tests d'intégration achevés (Classe B/C)
- Tests système réalisés (toutes classes)
- Logiciel publié avec la documentation appropriée
- Plan de maintenance documenté
- Procédures de résolution des problèmes établies
- Processus d'évaluation de l'impact des modifications défini
- Plan de surveillance après commercialisation mis en œuvre
- Éléments de configuration identifiés
- Système de contrôle de version mis en œuvre
- Procédures de contrôle des modifications établies
- Audits de configuration planifiés
- Analyse des dangers du logiciel réalisée
- Mesures de maîtrise des risques mises en œuvre
- Vérification des mesures de maîtrise des risques effectuée
- Matrice de traçabilité tenue à jour
Bonnes pratiques pour une conformité continue à la norme CEI 62304
- Intégrez les événements de la norme CEI 62304 dès la planification du projet, et non à la fin du développement. Les efforts de mise en conformité tardifs sont coûteux et souvent insuffisants.
- Utilisez des outils pour la gestion de configuration, les tests et la génération de documentation. Les processus manuels ne sont pas évolutifs et génèrent des erreurs.
- La conformité à la norme CEI 62304 ne concerne pas uniquement les ingénieurs qualité. Développeurs, testeurs et chefs de projet doivent tous comprendre leur rôle.
- Le cycle de vie d'un logiciel ne s'arrête pas à sa sortie. Prévoyez dès le premier jour une maintenance continue, des mises à jour et des correctifs de cybersécurité.
- Réalisez des audits internes pour identifier les lacunes avant les évaluations externes. Mieux vaut prévenir que guérir.
Comment Freyr peut accélérer votre démarche vers la norme CEI 62304
Freyr accélère la mise sur le marché des dispositifs médicaux.
Avec plus de 2 200 experts en réglementation et un bilan de plus de 1 500 approbations de dispositifs, nous atteignons un taux de conformité du premier coup de 99 %.
Plus précisément pour la norme CEI 62304, Freyr propose des services de conformité complets. Notre méthodologie éprouvée couvre l'analyse des écarts, la documentation et la gestion du cycle de vie pour simplifier la mise en conformité et accélérer la mise sur le marché de votre dispositif. Découvrez nos services relatifs à la norme CEI 62304 ici ou contactez-nous à sales@freyrsolutions.com.









