

3 min de lecture
Quel est le rôle de la cybersécurité dans les dispositifs médicaux ?
Le processus d'autorisation 510(k) est une voie réglementaire utilisée par l'Agence américaine des produits alimentaires et médicamenteux (US FDA) pour évaluer et autoriser la distribution commerciale des dispositifs médicaux. Ce processus vise à garantir que les dispositifs médicaux sont sûrs et efficaces pour les patients. L'US FDA définit la cybersécurité comme « [l]e processus visant à prévenir l'accès non autorisé, la modification, la mauvaise utilisation, le refus d'utilisation ou l'utilisation non autorisée d'informations stockées, consultées ou transférées d'un dispositif médical vers un destinataire externe. »
Les dispositifs médicaux sont de plus en plus connectés aux réseaux et sont donc vulnérables aux menaces de cybersécurité telles que le piratage, les violations de données et les attaques de logiciels malveillants. Il est essentiel d'aborder la cybersécurité dès la phase de conception et de développement pour s'assurer que les dispositifs médicaux disposent de contrôles de sécurité appropriés. Les menaces et les vulnérabilités ne peuvent pas être totalement éliminées, et la réduction des risques liés à la cybersécurité est particulièrement difficile. Si la cybersécurité n'est pas gérée correctement, cela peut entraîner une altération du fonctionnement des dispositifs, la perte de données personnelles ou médicales, ainsi que la propagation potentielle de menaces de sécurité à d'autres réseaux ou dispositifs interconnectés.
Incidents causés par des failles de cybersécurité
Des incidents de cybersécurité ont rendu des dispositifs médicaux et des réseaux hospitaliers inopérants, entraînant la perturbation des soins aux patients dans les établissements de santé aux États-Unis. Ces cyberattaques et exploitations peuvent également nuire aux patients en raison de risques cliniques, par exemple un retard dans le diagnostic et/ou le traitement.
Vous trouverez ci-dessous les principaux incidents dans le secteur de la santé qui soulignent l'importance de la cybersécurité pour la sécurité des patients.
- En 2017, l'attaque par rançongiciel WannaCry a touché des systèmes hospitaliers et des dispositifs médicaux dans le monde entier.
- En 2020, une attaque par rançongiciel contre un hôpital allemand a mis en évidence les répercussions potentielles d'un retard dans la prise en charge des patients, l'attaque ayant contraint à rediriger ces derniers vers un autre hôpital.
Les principales considérations en matière de cybersécurité pour l'autorisation 510(k)
Voici les principes généraux de cybersécurité destinés aux fabricants de dispositifs médicaux, conformément aux recommandations de l'US FDA en matière de cybersécurité applicables aux dossiers de pré-commercialisation.
- Règlement sur le système qualité (QSR). : Les fabricants doivent traiter les questions de cybersécurité dès la phase de conception et de développement du dispositif médical, car cela permet une atténuation plus robuste et efficace des risques pour les patients. Les fabricants doivent définir des éléments de conception liés à la cybersécurité pour leur dispositif, ainsi qu'une approche de gestion des vulnérabilités dans le cadre de la validation du logiciel et de l'analyse des risques exigées par la norme 21 CFR 820.30(g).
- Sécurité de la conception : Les fabricants de dispositifs doivent s'assurer que leurs produits sont conçus en tenant compte de la sécurité. L'US FDA évaluera adéquatement la sécurité en se basant sur la capacité du dispositif à fournir et à mettre en œuvre des objectifs de sécurité tels que l'authenticité, l'autorisation, la disponibilité, la confidentialité, la sécurité et la possibilité de mise à jour en temps utile dans l'ensemble de l'architecture du système.
- Transparence : Un manque d'informations sur la cybersécurité du dispositif, telles que les informations nécessaires pour l'intégrer dans son environnement d'utilisation ou celles requises par les utilisateurs pour maintenir la cybersécurité tout au long du cycle de vie du dispositif, est susceptible d'altérer sa sécurité et son efficacité. Pour répondre à ces préoccupations, il est important que les utilisateurs des dispositifs aient accès aux informations relatives aux contrôles de cybersécurité, aux risques potentiels et à tout autre détail pertinent.
- Documentation du dossier : La conception de la cybersécurité du dispositif et la documentation associée doivent être proportionnelles au risque de cybersécurité du dispositif. Les fabricants doivent tenir compte du système global dans lequel le dispositif est susceptible d'être utilisé.
Figure 1 : Principaux défis et solutions en matière de cybersécurité 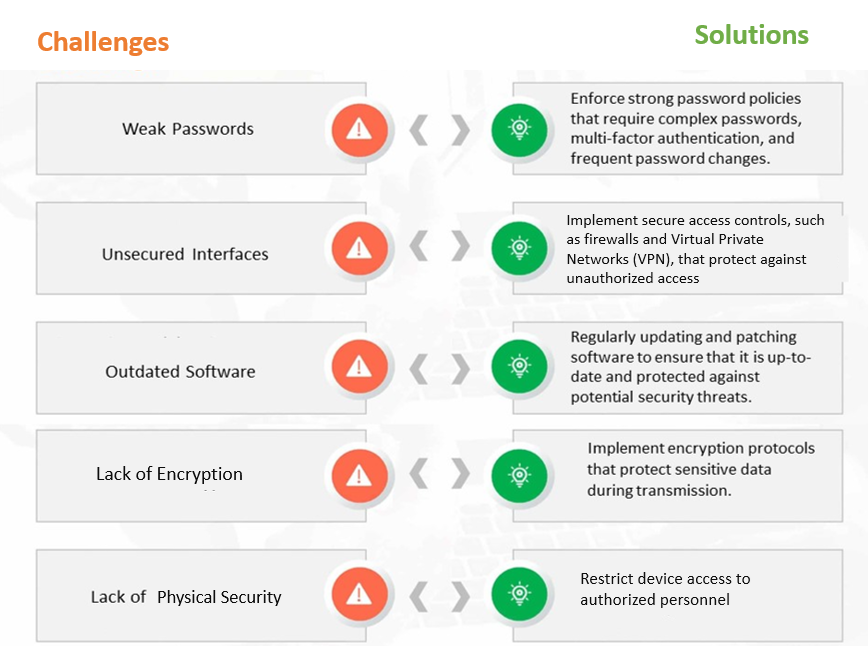
Conclusion
En résumé, la cybersécurité des dispositifs médicaux est essentielle pour garantir la sécurité des patients et prévenir les incidents susceptibles de perturber la prestation des soins de santé. Les réglementations de l'US FDA en matière de cybersécurité soulignent la nécessité pour les fabricants de traiter les questions de cybersécurité lors de la conception et du développement des dispositifs médicaux, et de fournir des informations transparentes sur les contrôles de sécurité. Le QSR, la sécurité de la conception, la transparence et la documentation du dossier sont des éléments clés pour l'obtention de l'autorisation 510(k). Il est également important de relever les défis courants en matière de cybersécurité, tels que les vulnérabilités dans les composants tiers et les attaques par rançongiciel, et de mettre en œuvre des solutions telles qu'une analyse rigoureuse des risques et des mises à jour logicielles régulières.
Pour vivre une expérience d'autorisation 510(k) simple et conforme, contactez nos experts réglementaires. Restez informés ! Restez conformes !









