

Freyrs Rahmenwerk für das integrierte Managementsystem für regulatorische Angelegenheiten
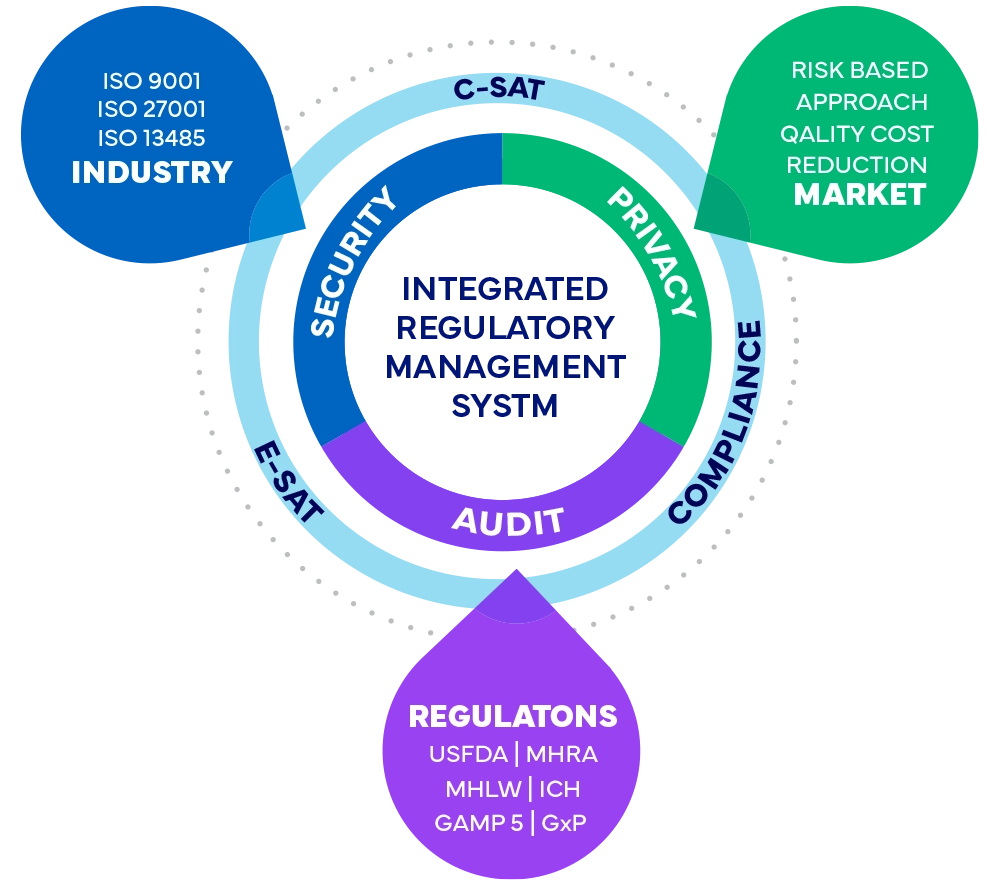
Freyr-Zertifizierungen
ISO 13485 : 2016
Bereitstellung globaler Beratungsdienstleistungen für die Medizinprodukte- und In-vitro-Diagnostika-Industrie (IVD) für
Geltungsbereich der Zertifizierung
- Bereitstellung globaler Beratungsdienste für Produktregistrierungen
- Zulassungsangelegenheiten
- Klinisches und medizinisches Schreiben
- Qualitätsmanagementsystem
- Kennzeichnungs- und Artwork-Dienstleistungen
- Dienste für die Marktüberwachung nach dem Inverkehrbringen
- Importeurdienste und Dienstleistungen für bevollmächtigte Vertreter
- Wie EAR
- Schweizer Bevollmächtigter
- UKRP für die Medizinprodukte- und IVD-Industrie
ISO 27001 : 2022
Dienstleistungen für das Informationssicherheitsmanagement umfassen die Software- und Regulierungsdienste der folgenden Abteilungen
Geltungsbereich der Zertifizierung
- Bereitstellung von End-to-End-Softwarelösungen und -Dienstleistungen im Bereich Regulatory Affairs
- Umfasst die regulatorische Strategie
- Betriebsabläufe
- Zulassungsangelegenheiten
- Medical Writing
- Kennzeichnung
- Artwork
- Pharmakovigilanz
- Compliance-as-a-Service für Arzneimittel
- Medizinprodukte
- Consumer Beauty
- Wellness
- Haushaltspflege
- Lifestyle-Produkte gemäß den nationalen und internationalen Gesundheitsvorschriften
- Die Abläufe werden durch die Unternehmensbereiche IT-Sicherheit, Personalwesen, Recht und Verwaltung unterstützt
*Anwendbarkeitserklärung V11.0 vom 16. Sep. 2024.
Geltungsbereich der Zertifizierung
- Bereitstellung von End-to-End-Softwarelösungen und -Dienstleistungen im Bereich Regulatory Affairs
- Umfasst die regulatorische Strategie
- Operations Regulatory Affairs
- Medical Writing
- Kennzeichnung
- Artwork
- Pharmakovigilanz
- Compliance-as-a-Service für Arzneimittel
- Medizinprodukte
- Verbraucher
- Beauty Wellness
- Haushaltspflege
- Lifestyle-Produkte gemäß nationalen und internationalen Gesundheitsvorschriften
Qualitätspolitik
Unser Versprechen:
Bei Freyr ist es unser Ziel, unseren Kunden weltweit erstklassige Regulierungs- und Compliance-Dienstleistungen zu bieten. Unsere Mission ist es, Unternehmen der Life-Sciences-Branche dabei zu unterstützen, Vorgaben einzuhalten, Produkte schneller auf den Markt zu bringen und die Patientensicherheit zu gewährleisten. Wir möchten als vertrauenswürdiger Partner anerkannt werden, der Innovationen vorantreibt und die Erwartungen seiner Kunden in einem sich ständig verändernden regulatorischen Umfeld übertrifft.
Unsere Ziele:
- Kundenorientierter Ansatz:
Unsere Kunden stehen für uns im Mittelpunkt. Wir hören zu, arbeiten eng mit ihnen zusammen und passen uns ihren individuellen Bedürfnissen und Herausforderungen an. Durch umfassende und maßgeschneiderte Lösungen möchten wir langfristige Partnerschaften aufbauen, die auf Vertrauen, Transparenz und exzellentem Kundenservice basieren. - Kontinuierliche Verbesserung durch Innovation:
Wir leben eine Kultur der stetigen Weiterentwicklung in allen Geschäftsbereichen. Durch proaktives Lernen, Innovation und bewährte Branchenstandards verbessern wir kontinuierlich unsere Dienstleistungen, Prozesse und technologischen Lösungen. Wir sorgen dafür, dass wir regulatorischen Trends immer einen Schritt voraus sind und unsere Kunden von den neuesten Fortschritten profitieren. - Regulatorische Compliance und Ethik:
Wir halten weltweite regulatorische Anforderungen und Branchenstandards strikt ein. Unsere Arbeit basiert auf Integrität, Professionalität und ethischen Grundsätzen. Wir stellen sicher, dass unsere Lösungen regelkonform und zuverlässig sind, die Patientensicherheit wahren und gleichzeitig höchste Standards beim Datenschutz und bei der Vertraulichkeit erfüllen. - Talentförderung:
Unsere Mitarbeiterinnen und Mitarbeiter sind unser wichtigstes Kapital. Wir schaffen ein kollaboratives und integratives Arbeitsumfeld, das Lernen, persönliche Entwicklung und Eigenverantwortung fördert. Indem wir Top-Talente gewinnen und halten, in ihre Entwicklung investieren und Karrierechancen bieten, sichern wir ein Höchstmaß an Fachkompetenz, Engagement und Qualität in unseren Dienstleistungen. - Datensicherheit, Datenschutz und Vertraulichkeit:
Wir legen größten Wert auf die Sicherheit und Vertraulichkeit der Daten unserer Kundinnen und Kunden. Wir setzen wirksame Maßnahmen zum Schutz sensibler Informationen ein, halten die Datenschutzgesetze ein und gewährleisten ein Höchstmaß an Datenintegrität. Unser Bekenntnis zur Datensicherheit schafft Vertrauen und gibt unseren Kundinnen und Kunden ein sicheres Gefühl. Einhaltung der Datenschutzgesetze: Wir halten alle geltenden Datenschutzgesetze und -vorschriften ein, einschließlich der DSGVO und anderer relevanter Datenschutzvorgaben. Wir stellen sicher, dass personenbezogene Daten rechtmäßig, transparent und fair verarbeitet werden. - Zusammenarbeit und Partnerschaften:
Wir glauben an die Kraft der Zusammenarbeit. Wir suchen aktiv nach Partnerschaften und strategischen Allianzen mit Branchenführern, Aufsichtsbehörden und Technologieanbietern. Durch die Förderung von Synergien und die Nutzung unseres gemeinsamen Fachwissens treiben wir Innovationen voran, erweitern unsere Fähigkeiten und bieten unseren Kundinnen und Kunden ganzheitliche Lösungen. - Leistungsexzellenz:
Wir streben in allen Bereichen unserer Geschäftstätigkeit nach Exzellenz. Wir setzen uns klare Qualitätsziele, überwachen wichtige Leistungsindikatoren (KPIs) und bewerten unsere Leistung regelmäßig anhand von Branchenstandards. Durch robuste Qualitätsmanagementsysteme und die Verpflichtung zur kontinuierlichen Verbesserung stellen wir die zuverlässige Bereitstellung hochwertiger Lösungen sicher. - Risikomanagement:
Wir erkennen, bewerten und mindern Risiken im Zusammenhang mit unserer Leistungserbringung proaktiv. Durch die Implementierung stabiler Risikomanagementprozesse wollen wir Fehler vermeiden, Vorfälle reduzieren und die Zuverlässigkeit sowie Sicherheit unserer Dienstleistungen gewährleisten.
Diese Qualitätspolitik leitet unser Handeln, unsere Entscheidungen und unsere Interaktionen, während wir bestrebt sind, die Erwartungen unserer Kundinnen und Kunden zu übertreffen, Brancheninnovationen voranzutreiben und einen positiven Einfluss auf das globale Gesundheitswesen auszuüben. Sie wird von jedem Mitglied des Freyr-Teams kommuniziert, verstanden und verinnerlicht.
Diese Richtlinie wird regelmäßig überprüft, bei Bedarf aktualisiert, angewendet und allen Mitarbeitenden sowie Personen, die für oder im Namen von FREYR tätig sind, kommuniziert. Zudem wird sie interessierten Parteien und der Öffentlichkeit zugänglich gemacht.
FREYR*: - Freyr Software Services Pvt. Ltd. und deren Tochtergesellschaften.
Informationssicherheitsrichtlinie
- Zweck
Schutz der Informationswerte von Freyr und seiner Kundschaft durch die Verhinderung von unbefugtem Zugriff, unbefugter Offenlegung, Veränderung und Zerstörung mittels eines etablierten, strukturierten Prozesses für das Informationssicherheitsmanagement. Ziel ist es, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationswerten in Übereinstimmung mit der Norm ISO/IEC 27001:2022 sicherzustellen. - Geltungsbereich
Diese Richtlinie gilt für alle Mitarbeitenden, Auftragnehmenden, Beratenden, Partner sowie Drittanbieter von Dienstleistungen für die Informationswerte, -systeme und -netzwerke von Freyr, was alle digitalen, physischen und Cloud-based Systeme und Daten einschließt, die von Freyr an seinen globalen Standorten verwaltet werden. - Ziele der Informationssicherheit
- Gewährleistung der Vertraulichkeit, Integrität und Verfügbarkeit von Informationen und Vermögenswerten für Kundinnen und Kunden, Stakeholder und interessierte Parteien durch die Implementierung eines strukturierten Risikomanagement-Frameworks und die Aufrechterhaltung eines integrierten regulatorischen Managementsystems (IRMS).
- Sicherstellung der Einhaltung geltender rechtlicher, gesetzlicher und regulatorischer Anforderungen bei allen weltweiten Aktivitäten sowie der Datenschutzgesetze, einschließlich der Datenschutz-Grundverordnung (DSGVO).
- Förderung einer Kultur des Bewusstseins für Informationssicherheit im gesamten Unternehmen.
- Steuerung der Sicherheitsleistung anhand geeigneter Zielvorgaben und Ermöglichung kontinuierlicher Verbesserungen.
- Kontrollen der Informationssicherheit
Freyr hat das aktualisierte Kontroll-Framework nach Anhang A der ISO 27001:2022 übernommen, welches 93 Kontrollen umfasst, unterteilt in vier Hauptthemen:- Organisationale Kontrollen: Festlegung von Richtlinien, Verfahren, Risikomanagementpraktiken und Governance-Strukturen zur Aufrechterhaltung einer sicheren Betriebsumgebung.
- Personenbezogene Kontrollen: Durchführung von Schulungs- und Sensibilisierungsprogrammen, Durchführung von Hintergrundüberprüfungen und Festlegung von Sicherheitsverantwortlichkeiten für Mitarbeitende und Auftragnehmende.
- Physische Kontrollen: Durchsetzung von Zugangskontrollen für Gebäude und Sicherheitsbereiche, Absicherung von Geräten und Implementierung physischer Überwachungsmaßnahmen.
- Technologische Kontrollen: Einsatz von Verschlüsselung, Multifaktor-Authentifizierung (MFA), sicheren Software- und Hardwarekonfigurationen sowie robusten Netzwerksicherheitsmaßnahmen.
- Risikomanagement
Der Risikomanagementprozess umfasst:- Ein stabiles Reaktions-Framework zur Identifizierung potenzieller Bedrohungen und Schwachstellen.
- Bewertung der Wahrscheinlichkeit und der Auswirkungen jedes Risikos. Entwicklung und Umsetzung von Risikobehandlungsplänen auf Basis der Risikobereitschaft von Freyr.
- Kontinuierliche Überwachung von Risiken und Aktualisierung des Risikoregisters bei neuen Bedrohungen.
- Vorfallmanagement
Freyr verfügt über einen etablierten, proaktiven und strukturierten Vorfallmanagementprozess, um Informationssicherheits-, Datenschutz- und andere Vorfälle zeitnah zu erkennen, zu bewerten und darauf zu reagieren. - Betriebskontinuität und Notfallwiederherstellung
Freyr unterhält einen umfassenden Rahmen zur Betriebskontinuität und Notfallwiederherstellung, um die Widerstandsfähigkeit bei Unterbrechungen sicherzustellen, die Kontinuität der Dienstleistungen für unsere Kunden zu gewährleisten und die Integrität unserer Geschäftsabläufe zu schützen.