2 Min. Lesezeit
Im Jahr 2025 geben über 70 % der pharmazeutischen Herstellungsunternehmen an, dass eine effektive Softwarevalidierung und Computer System Validation (CSV) entscheidend für die Einhaltung von Vorschriften und die Produktqualität sind. Da die pharmazeutische Produktion zunehmend auf komplexe computergestützte Systeme für alles von der Chargenkontrolle bis zum Datenmanagement angewiesen ist, ist die Durchführung gründlicher SDLC-Audits wichtiger denn je, um die behördliche Compliance und Datenintegrität sicherzustellen.
Die Rolle von SDLC in der pharmazeutischen Compliance verstehen
Das SDLC bietet einen strukturierten Rahmen, der jede Phase der Softwareentwicklung beschreibt – von der Konzeption über Design, Entwicklung, Test, Bereitstellung bis hin zur Wartung. In der Pharmaindustrie ist das SDLC eng mit der Computer System Validation (CSV) verzahnt, um sicherzustellen, dass die für die Herstellung und Qualitätskontrolle verwendete Software wie vorgesehen funktioniert und gleichzeitig Datengenauigkeit, -sicherheit und -rückverfolgbarkeit gewahrt bleiben.
Zu den wichtigsten Phasen von SDLC-Audits gehören:
- Planung und Anforderungsanalyse: Definition des Projektumfangs, der regulatorischen und funktionalen Anforderungen sowie Identifizierung von Risikobereichen – dokumentiert durch Benutzerspezifikationen (User Requirement Specifications, URS) und funktionale Spezifikationen (Functional Requirement Specifications, FRS).
- Design und Entwicklung: Überprüfung der Systemarchitektur, um sicherzustellen, dass geeignete Kontrollen vorhanden sind, im Einklang mit regulatorischen Rahmenbedingungen wie GAMP 5.
- Testen und Validieren: Bestätigung, dass Einheiten-, Integrations- und Systemtests die Einhaltung funktionaler und regulatorischer Standards validieren.
- Bereitstellung und Wartung: Überprüfung der Systeminstallation, Benutzerschulung, des Change-Managements und der Revalidierung bei Aktualisierungen.
Gewährleistung der Datenintegrität durch systematische SDLC-Audits
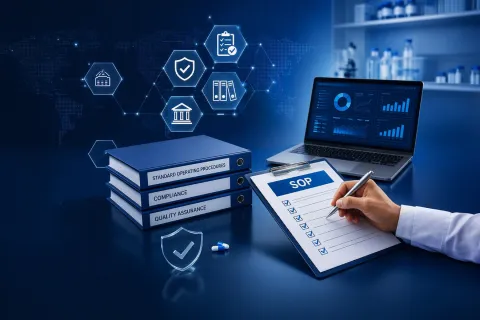
SDLC-Audits konzentrieren sich stark auf die Sicherstellung der Datenintegrität – sie garantieren, dass pharmazeutische Daten genau, vollständig und vor unbefugten Änderungen geschützt sind. Audits befassen sich mit Audit-Trails, elektronischen Signaturen und Zugriffssteuerungen, um die Übereinstimmung mit den Anforderungen von FDA 21 CFR Part 11 zu überprüfen. Eine gründliche Dokumentation wie Rückverfolgbarkeitsmatrizen, Testpläne, Abweichungsprotokolle und Validierungsberichte spielt bei behördlichen Inspektionen eine entscheidende Rolle.
Risikobasierte und wissenschaftsgestützte Audit-Strategien
Pharmazeutische SDLC-Audits priorisieren kritische Systeme, die sich auf Produktqualität und -sicherheit auswirken, und nutzen risikobasierte Ansätze, um die Auditressourcen effizient zuzuweisen. Diese Audits stellen zudem sicher, dass Abweichungen und Auffälligkeiten dokumentiert, untersucht und über CAPA-Prozesse gesteuert werden, um eine kontinuierliche Verbesserung zu fördern.
Nutzung von Fachwissen und Technologie für mehr Auditeffizienz
Pharmaunternehmen arbeiten oft mit Compliance-Experten zusammen, um Auditbereitschaft zu erreichen, die Dokumentation zu verbessern und robuste Governance-Modelle zu implementieren. Ob herkömmliche Wasserfall- oder agile Sprint-SDLC-Methoden verwendet werden: Die Validierung erfolgt mit regulatorischer Sorgfalt. Fortgeschrittene Software-Tools automatisieren Audit-Trails, Versionskontrollen und Compliance-Dashboards und stärken so die Rückverfolgbarkeit und Management-Einblicke.
Aufbau einer Kultur der Compliance und Qualität
SDLC-Audits stärken eine Kultur, die Qualität und operative Exzellenz in den Vordergrund stellt. Die Einbettung von Audit-Aktivitäten in den gesamten SDLC reduziert das Compliance-Risiko und baut Vertrauen bei den Behörden auf. Schulungsinitiativen helfen Teams zudem dabei, Compliance-Anforderungen zu verinnerlichen und eine nachhaltige Einhaltung während des gesamten Software-Lebenszyklus sicherzustellen.
Fazit
Da über 70 % der Pharmaunternehmen der Softwarevalidierung Priorität einräumen, ist die Durchführung effektiver SDLC-Audits unerlässlich, um die Datenintegrität und die behördliche Compliance aufrechtzuerhalten. Diese Audits stellen sicher, dass pharmazeutische Softwaresysteme innerhalb strenger regulatorischer Rahmenbedingungen arbeiten, Risiken minimieren und die Patientensicherheit unterstützen. Durch den Einsatz von Technologie und Expertenrat können Pharmaunternehmen die Validierung optimieren, die Compliance verbessern und das Vertrauen der Behörden stärken.
Mit tiefgreifender Branchenexpertise und modernster Compliance-Technologie bietet Freyr maßgeschneiderte CSV- und SDLC-Audit-Dienstleistungen an, die sicherstellen, dass Ihre Systeme globale regulatorische Standards erfüllen, die Datenintegrität verbessern und auditbereit bleiben. Befähigen Sie Ihr Unternehmen, sich sicher und schnell in komplexen regulatorischen Landschaften zu bewegen. Kontaktieren Sie Freyr noch heute, um ein konformes und effizientes Software-Lebenszyklusmanagement voranzutreiben.