

3 Min. Lesezeit
Welche Rolle spielt die Cybersicherheit bei Medizinprodukten?
Das 510(k)-Zulassungsverfahren ist ein regulatorischer Weg der US-amerikanischen Lebensmittel- und Arzneimittelbehörde (US FDA), um die kommerzielle Vertriebszulassung für Medizinprodukte zu bewerten und zu erteilen. Ziel dieses Verfahrens ist es sicherzustellen, dass Medizinprodukte für Patienten sicher und wirksam in der Anwendung sind. Die US FDA definiert Cybersicherheit als „[d]en Prozess zur Verhinderung unbefugten Zugriffs, unbefugter Änderung, von Missbrauch oder Nutzungsentziehung oder der unbefugten Nutzung von Informationen, die von einem Medizinprodukt gespeichert, abgerufen oder an einen externen Empfänger übertragen werden.“
Medizinprodukte werden zunehmend mit Netzwerken verbunden und sind daher anfällig für Cybersicherheitsbedrohungen wie Hacking, Datenschutzverletzungen und Malware-Angriffe. Die Berücksichtigung der Cybersicherheit bereits in der Planungs- und Entwicklungsphase ist entscheidend, um sicherzustellen, dass Medizinprodukte über geeignete Sicherheitskontrollen verfügen. Bedrohungen und Schwachstellen lassen sich nicht vollständig ausschließen, und die Reduzierung von Cybersicherheitsrisiken ist besonders anspruchsvoll. Wenn die Cybersicherheit nicht ordnungsgemäß aufrechterhalten wird, kann dies zu einer beeinträchtigten Funktion der Geräte, zum Verlust von persönlichen oder medizinischen Daten sowie zur Ausbreitung von Sicherheitsbedrohungen auf andere vernetzte Netzwerke oder Geräte führen.
Vorfälle durch beeinträchtigte Cybersicherheit
Cybersicherheitsvorfälle haben dazu geführt, dass Medizinprodukte und Krankenhausnetzwerke funktionsunfähig wurden, was in Gesundheitseinrichtungen in den US zu Unterbrechungen der Patientenversorgung führte. Solche Cyberangriffe und Sicherheitslücken können aufgrund klinischer Risiken, wie etwa verzögerter Diagnosen oder Behandlungen, auch zu Schäden bei Patienten führen.
Nachfolgend sind wichtige Vorfälle im Gesundheitssektor aufgeführt, die verdeutlichen, wie wichtig die Cybersicherheit für die Patientensicherheit ist.
- Im Jahr 2017 betraf der WannaCry-Ransomware-Angriff Krankenhaussysteme und Medizinprodukte weltweit.
- Im Jahr 2020 verdeutlichte ein Ransomware-Angriff auf ein deutsches Krankenhaus die potenziellen Auswirkungen einer verzögerten Patientenversorgung (83), da Patienten aufgrund des Angriffs in ein anderes Krankenhaus verlegt werden mussten.
Die wichtigsten Aspekte der Cybersicherheit für die 510(k)-Zulassung
Dies sind die allgemeinen Grundsätze zur Cybersicherheit für Hersteller von Medizinprodukten gemäß den Leitlinien der US FDA zur Cybersicherheit für Anträge vor dem Markteintritt.
- Qualitätssystemverordnung (QSR).: Hersteller sollten Cybersicherheitsfragen bereits in der Planungs- und Entwicklungsphase des Medizinprodukts berücksichtigen, da dies zu einer robusteren und effizienteren Minderung von Patientenrisiken führen kann. Hersteller sollten cybersicherheitsbezogene Designvorgaben für ihr Produkt sowie einen Ansatz für das Schwachstellen- und Management-Management im Rahmen der Softwarevalidierung und Risikoanalyse festlegen, die durch 21 CFR 820.30(g) vorgeschrieben sind.
- Sicherheitsdesign: Gerätehersteller müssen sicherstellen, dass ihre Produkte unter Berücksichtigung der Gerätesicherheit entwickelt werden. Die US FDA bewertet die Angemessenheit der Sicherheit anhand der Fähigkeit des Geräts, Sicherheitsziele wie Authentizität, Autorisierung, Verfügbarkeit, Vertraulichkeit und Sicherheit sowie eine rechtzeitige Aktualisierbarkeit über die gesamte Systemarchitektur hinweg bereitzustellen und umzusetzen.
- Transparenz: Ein Mangel an Cybersicherheitsinformationen zum Gerät – wie etwa Informationen, die für die Integration des Geräts in die Nutzungsumgebung erforderlich sind, sowie Informationen für Anwender zur Aufrechterhaltung der Cybersicherheit über den Lebenszyklus des Geräts hinweg – kann dessen Sicherheit und Wirksamkeit beeinträchtigen. Um diese Bedenken auszuräumen, ist es wichtig, dass Anwender des Geräts Zugang zu Informationen über Cybersicherheitskontrollen, potenzielle Risiken und andere relevante Aspekte haben.
- Einreichungsdokumentation: Es wird erwartet, dass das Design und die Dokumentation zur Gerätesicherheit proportional zum Cybersicherheitsrisiko eines Geräts skalieren. Hersteller sollten dabei das übergeordnete System berücksichtigen, in dem ein Gerät möglicherweise verwendet wird.
Abbildung 1: Häufige Herausforderungen und Lösungen im Bereich der Cybersicherheit 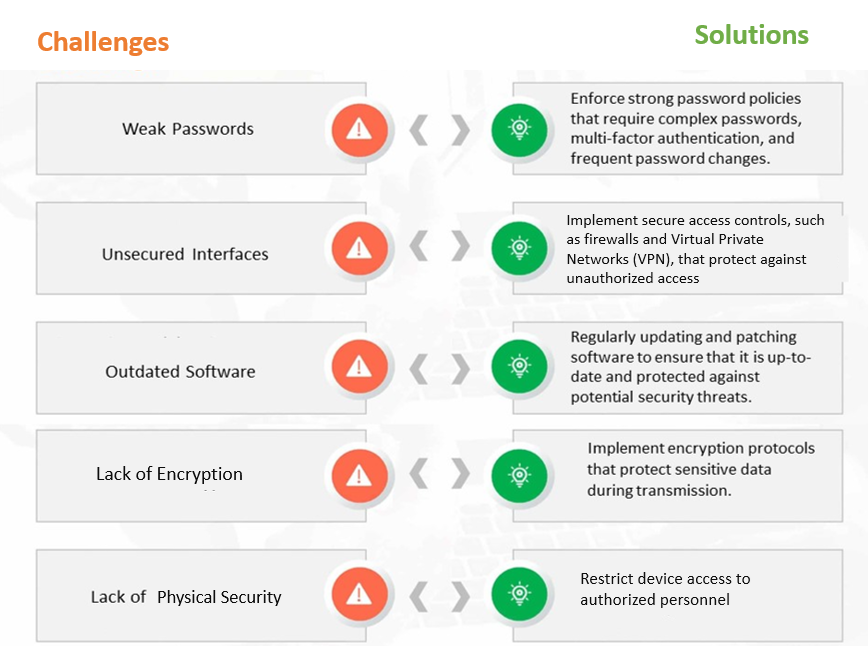
Fazit
Zusammenfassend lässt sich sagen, dass die Cybersicherheit bei Medizinprodukten von entscheidender Bedeutung ist, um die Patientensicherheit zu gewährleisten und Vorfälle zu verhindern, die die Gesundheitsversorgung beeinträchtigen könnten. Die Cybersicherheitsvorschriften der US FDA betonen die Notwendigkeit für Hersteller, Cybersicherheitsfragen während der Entwicklung von Medizinprodukten zu berücksichtigen und transparente Informationen über Sicherheitskontrollen bereitzustellen. QSR, Sicherheitsdesign, Transparenz und Einreichungsdokumentation sind wichtige Aspekte für die 510(k)-Zulassung. Darüber hinaus ist es wichtig, gängige Herausforderungen wie Schwachstellen in Komponenten von Drittanbietern und Ransomware-Angriffe anzugehen sowie Lösungen wie eine robuste Risikoanalyse und regelmäßige Software-Updates umzusetzen.
Um ein reibungsloses und konformes 510(k)-Zulassungsverfahren zu erleben, wenden Sie sich an unsere Regulierungsexperten. Bleiben Sie informiert! Bleiben Sie konform!









