5 Min. Lesezeit
Sie haben monatelang an Ihrer Medizinprodukt-Software entwickelt, die besten Ingenieure eingestellt und ein Produkt geschaffen, das Ihrer Meinung nach innovativ ist. Dann folgt die behördliche Prüfung, und Sie stellen fest, dass Ihre IEC 62304-Dokumentation unvollständig ist.
Kommt Ihnen das bekannt vor?
Sie sind damit nicht allein. Dieses Szenario spielt sich in der Medizinprodukteindustrie unzählige Male ab und kostet Unternehmen monatelange Verzögerungen sowie Tausende von Dollars für Nacharbeiten. Der Fehler, den die meisten Medizinprodukteunternehmen machen, besteht darin, dass sie die Einhaltung der IEC 62304 als reine Dokumentationsaufgabe betrachten und nicht als umfassenden Sicherheitsrahmen.
Das Ergebnis?
Nicht bestandene Audits, behördliche Ablehnungen und eine gefährdete Patientensicherheit.
Dieser Blog behandelt: Was ist die IEC 62304? Die darin festgelegten Software-Sicherheitsklassifizierungen und den Weg zur Compliance.
Was ist die IEC 62304 und warum ist sie für Ihr Produkt wichtig?
Die IEC 62304 ist eine internationale Norm für Lebenszyklusprozesse von Medizinproduktesoftware, die von der US FDA und anderen Zulassungsbehörden weltweit anerkannt wird. Die Norm ist nicht einfach nur ein weiterer Punkt auf einer Compliance-Checkliste – sie ist Ihr Leitfaden für die Entwicklung sicherer, effektiver Medizinproduktesoftware, die Patienten schützt und schneller auf den Markt kommt.
Die Norm gilt immer dann, wenn Software ein wichtiger Bestandteil der Herstellung von Medizinprodukten ist – unabhängig davon, ob Ihre Software als eigenständiges Medizinprodukt (Software as a Medical Device oder SaMD) fungiert, in ein Gerät integriert ist (Software in a Medical Device oder SiMD) oder in der Produktion eingesetzt wird. Das reicht von mobilen Gesundheits-Apps bis hin zu komplexen chirurgischen Robotern. Wenn Ihre Software in diesen Bereich fällt, benötigen Sie eine Zertifizierung nach IEC 62304.
Warum ist die Einhaltung der IEC 62304 wichtig?
- Erforderlich für die FDA-Zulassung und CE-Kennzeichnung von SaMDs
- Systematischer Ansatz zur Identifizierung und Minderung softwarebezogener Risiken
- Global anerkannte und harmonisierte Norm
- Dokumentierter Nachweis der Sorgfaltspflicht bei der Softwareentwicklung
- Schnellere Markteinführung durch richtige Planung
Unsere weltweite Erfahrung mit Unternehmen für Medizinprodukte zeigt, dass Organisationen, die IEC 62304 frühzeitig in ihren Entwicklungsprozess einbinden, Einreichungen beim ersten Mal fehlerfrei einreichen und ihre Markteinführungszeit um durchschnittlich 4 bis 6 Monate verkürzen.
Die Software-Sicherheitsklassen nach IEC 62304 verstehen
Die Einhaltung der IEC 62304 beginnt mit der korrekten Klassifizierung des Sicherheitsrisikos Ihrer Software. Wenn hier Fehler gemacht werden, übertreiben Sie es entweder mit der Dokumentation oder übersehen wichtige Sicherheitsanforderungen.
IEC 62304 Klasse A: Keine Verletzung möglich
- Kein Beitrag zu gefährlichen Situationen
- Geringe Dokumentationsanforderungen
- Keine Einheitenprüfung erforderlich
- Beispiel: Administrative Software zur Terminplanung
IEC 62304 Klasse B: Nicht schwerwiegende Verletzung möglich
- Kann zu gefährlichen Situationen führen, die eine nicht schwerwiegende Verletzung zur Folge haben
- Mittlere Dokumentations- und Testanforderungen
- Einheitenprüfung erforderlich
- Beispiel: Software zur Überwachung von Vitalwerten mit integrierten备份-Systemen
IEC 62304 Klasse C: Tod oder schwerwiegende Verletzung möglich
- Kann zu gefährlichen Situationen führen, die Tod oder eine schwerwiegende Verletzung zur Folge haben
- Höchste Anforderungen an Dokumentation und Überprüfung sind erforderlich
- Detaillierte Designdokumentation ist zwingend erforderlich
- Beispiel: Software zur Steuerung der Insulingabe oder von Lebenserhaltungssystemen
Bei der Risikoklassifizierung geht es nicht nur um den vorgesehenen Zweck Ihrer Software, sondern auch darum, was bei einem Ausfall passiert. Eine einfache App zur Dosierungsberechnung könnte beispielsweise in Klasse C fallen, wenn falsche Berechnungen zu ernsthaften Gesundheitsschäden führen können.
5 wesentliche IEC-62304-Prozesse, die Sie umsetzen müssen:
Die Norm IEC 62304 legt Anforderungen an fünf Kernprozesse (Abschnitte 5–9) sowie eine Schritt-für-Schritt-Umsetzungsanleitung fest.
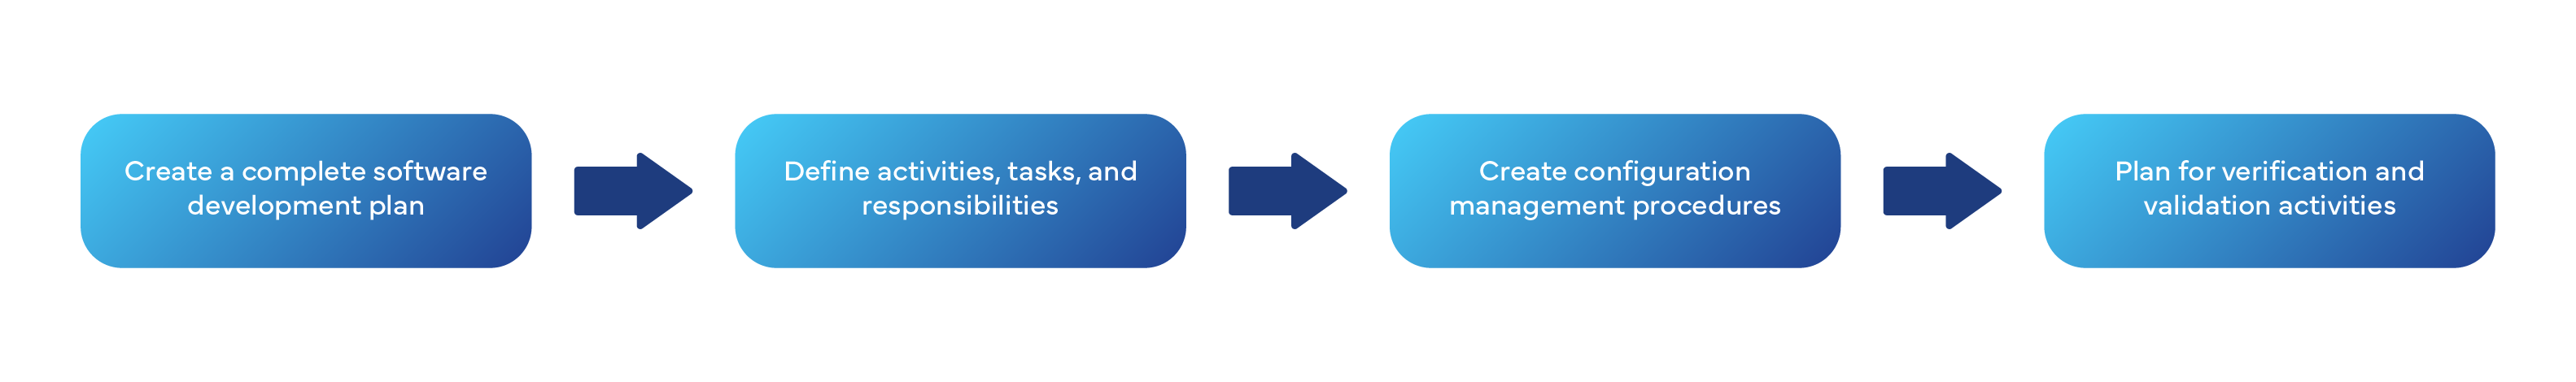
Prozess 1: Planung der Softwareentwicklung (Abschnitt 5.1)
Was müssen Sie tun?
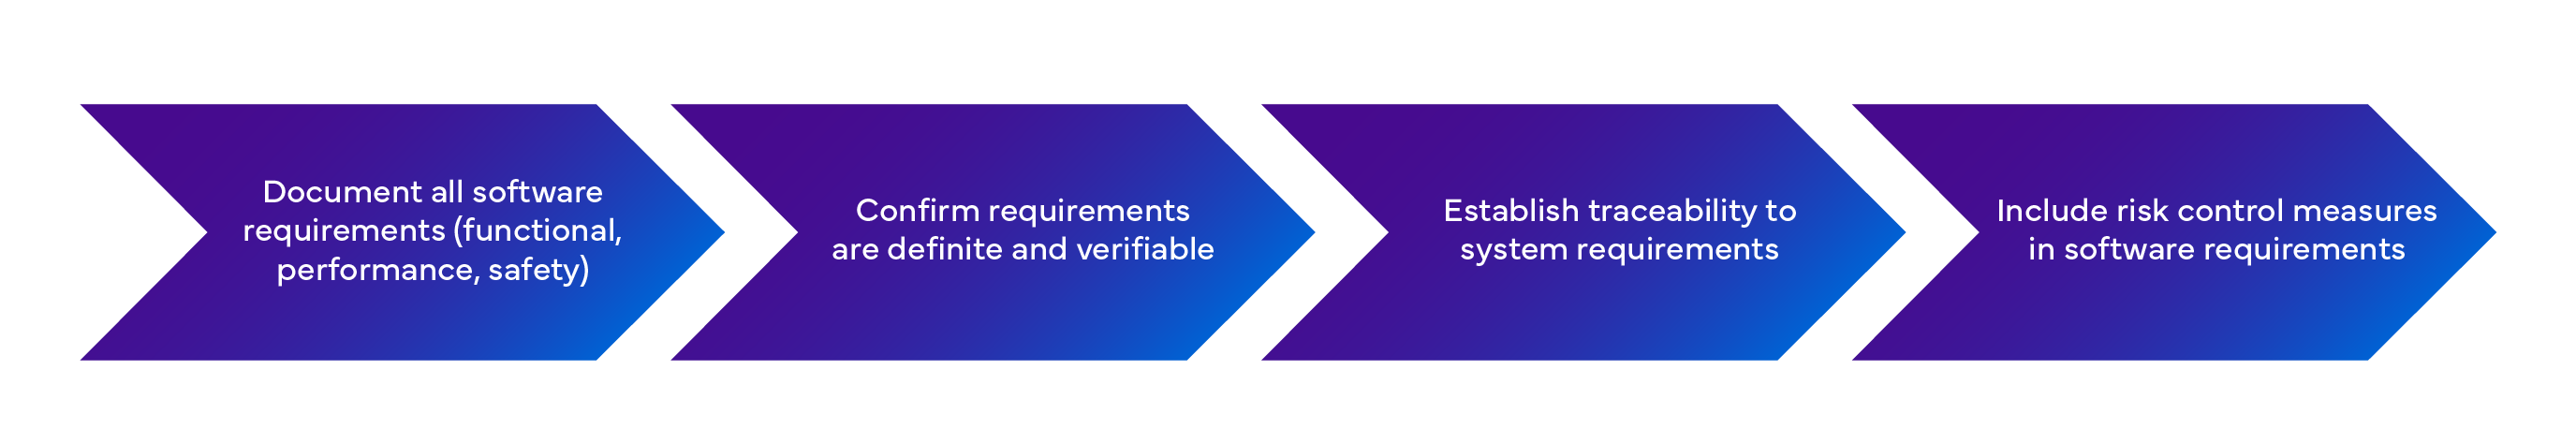
Prozess 2: Software-Anforderungsanalyse (Abschnitt 5.2)
Was müssen Sie tun?
Profi-Tipp: Anforderungen, die sich nicht testen lassen, sind keine Anforderungen – sie sind Wünsche. Jede Anforderung muss über eine entsprechende Prüfmethode verfügen.
Prozess 3: Software-Architektur und -Entwurf (Abschnitte 5.3–5.4)
Wichtige Ergebnisse:
- Software-Architekturentwurf
- Sorgfältiger Entwurf für Software der Klasse C
- Schnittstellenspezifikationen
- Trennungsstrategie zur Risikokontrolle
Architektur-Realitätscheck: Können Sie einem Prüfer Ihre Software-Architektur in 10 Minuten erklären? Wenn nicht, ist sie zu komplex oder unzureichend dokumentiert.
Prozess 4: Implementierung und Testen (Abschnitte 5.5–5.7)
Erforderliche Testebenen:
- Modultests (Klasse B und C)
- Integrationstests (Klasse B und C)
- Systemtests (alle Klassen)
- Abnahmetests
Wahrheit beim Testen: Mehr Tests bedeuten nicht gleich bessere Tests. Der Schwerpunkt sollte auf risikobasierten Tests liegen, die Ihre Sicherheitsanforderungen bestätigen.
Prozess 5: Integration des Risikomanagements (Abschnitt 7)
Hier unterlaufen vielen Unternehmen Fehler. Das Risikomanagement nach IEC 62304 ist keine separate Tätigkeit – es ist fest in Ihren gesamten Entwicklungsprozess integriert.
Anforderungen an das Software-Risikomanagement:
- Herausfinden, wie Software zu gefährlichen Situationen beiträgt
- Risikomanagementmaßnahmen für jede mögliche Ursache festlegen
- Bestätigen Sie die Wirksamkeit der Maßnahmen zur Risikokontrolle.
- Sorgen Sie für eine lückenlose Rückverfolgbarkeit von Gefährdungen bis hin zu den Kontrollmaßnahmen.
Umgang mit SOUP: Software unbekannter Herkunft gemäß IEC 62304
Jedes Medizinprodukt-Softwaresystem nutzt Komponenten von Drittanbietern – wie Betriebssysteme, Datenbanken, Bibliotheken und Cloud-Dienste. Die IEC 62304 bezeichnet diese als „Software of Unknown Provenance“ (SOUP), und deren ordnungsgemäße Handhabung ist für die Konformität von entscheidender Bedeutung (z. B. Windows, Linux, Android, MySQL, TCP/IP-Stacks, AWS, Azure, Google Cloud APIs, Kryptografie, Bildverarbeitung).
Anforderungen an die Identifizierung von SOUP:
- Dokumentieren Sie den Namen, die Version und den Hersteller jedes SOUP-Elements.
- Analysieren Sie mögliche Risiken für Patienten, Anwender und Dritte.
- Überprüfen Sie veröffentlichte Fehlerlisten wie bekannte Bugs.
- Validieren Sie, warum jedes SOUP-Element für seinen vorgesehenen Verwendungszweck geeignet ist.
Risikomanagementstrategie für SOUP:
- Decken Sie SOUP-Ausfälle ab, um systemweite Auswirkungen zu verhindern.
- Implementieren Sie Überwachungsfunktionen (Watchdogs) und Systemprüfungen.
- Stellen Sie Backup-Funktionen für kritische SOUP bereit.
- Validieren Sie das Verhalten von SOUP in Ihrem spezifischen Anwendungsbereich.
IEC 62304 und ISO 14971: Hand in Hand für ein effektives Risikomanagement
Die IEC 62304 ersetzt nicht das Risikomanagement nach ISO 14971, sondern erweitert es um softwarespezifische Risiken.
Ansatz für die Integration:
Beginnen Sie mit der ISO 14971 und führen Sie eine Gefährdungsbeurteilung auf Systemebene durch.
- Identifizieren Sie softwarebedingte Ursachen für jede Gefahrensituation und prüfen Sie, ob Software eine mitwirkende Ursache sein könnte.
- Wenden Sie die IEC 62304 an, indem Sie softwarespezifische Risikokontrollmaßnahmen dokumentieren.
- Überprüfen Sie die Wirksamkeit durch Tests, um sicherzustellen, dass Ihre Software-Kontrollmaßnahmen tatsächlich funktionieren.
Die ISO 14971 untersucht die Wahrscheinlichkeit eines Schadens; die IEC 62304 geht von einer Ausfallwahrscheinlichkeit von 100 % aus und konzentriert sich auf die Auswirkungen.
Häufige Fallstricke bei der IEC 62304 und wie Sie diese vermeiden
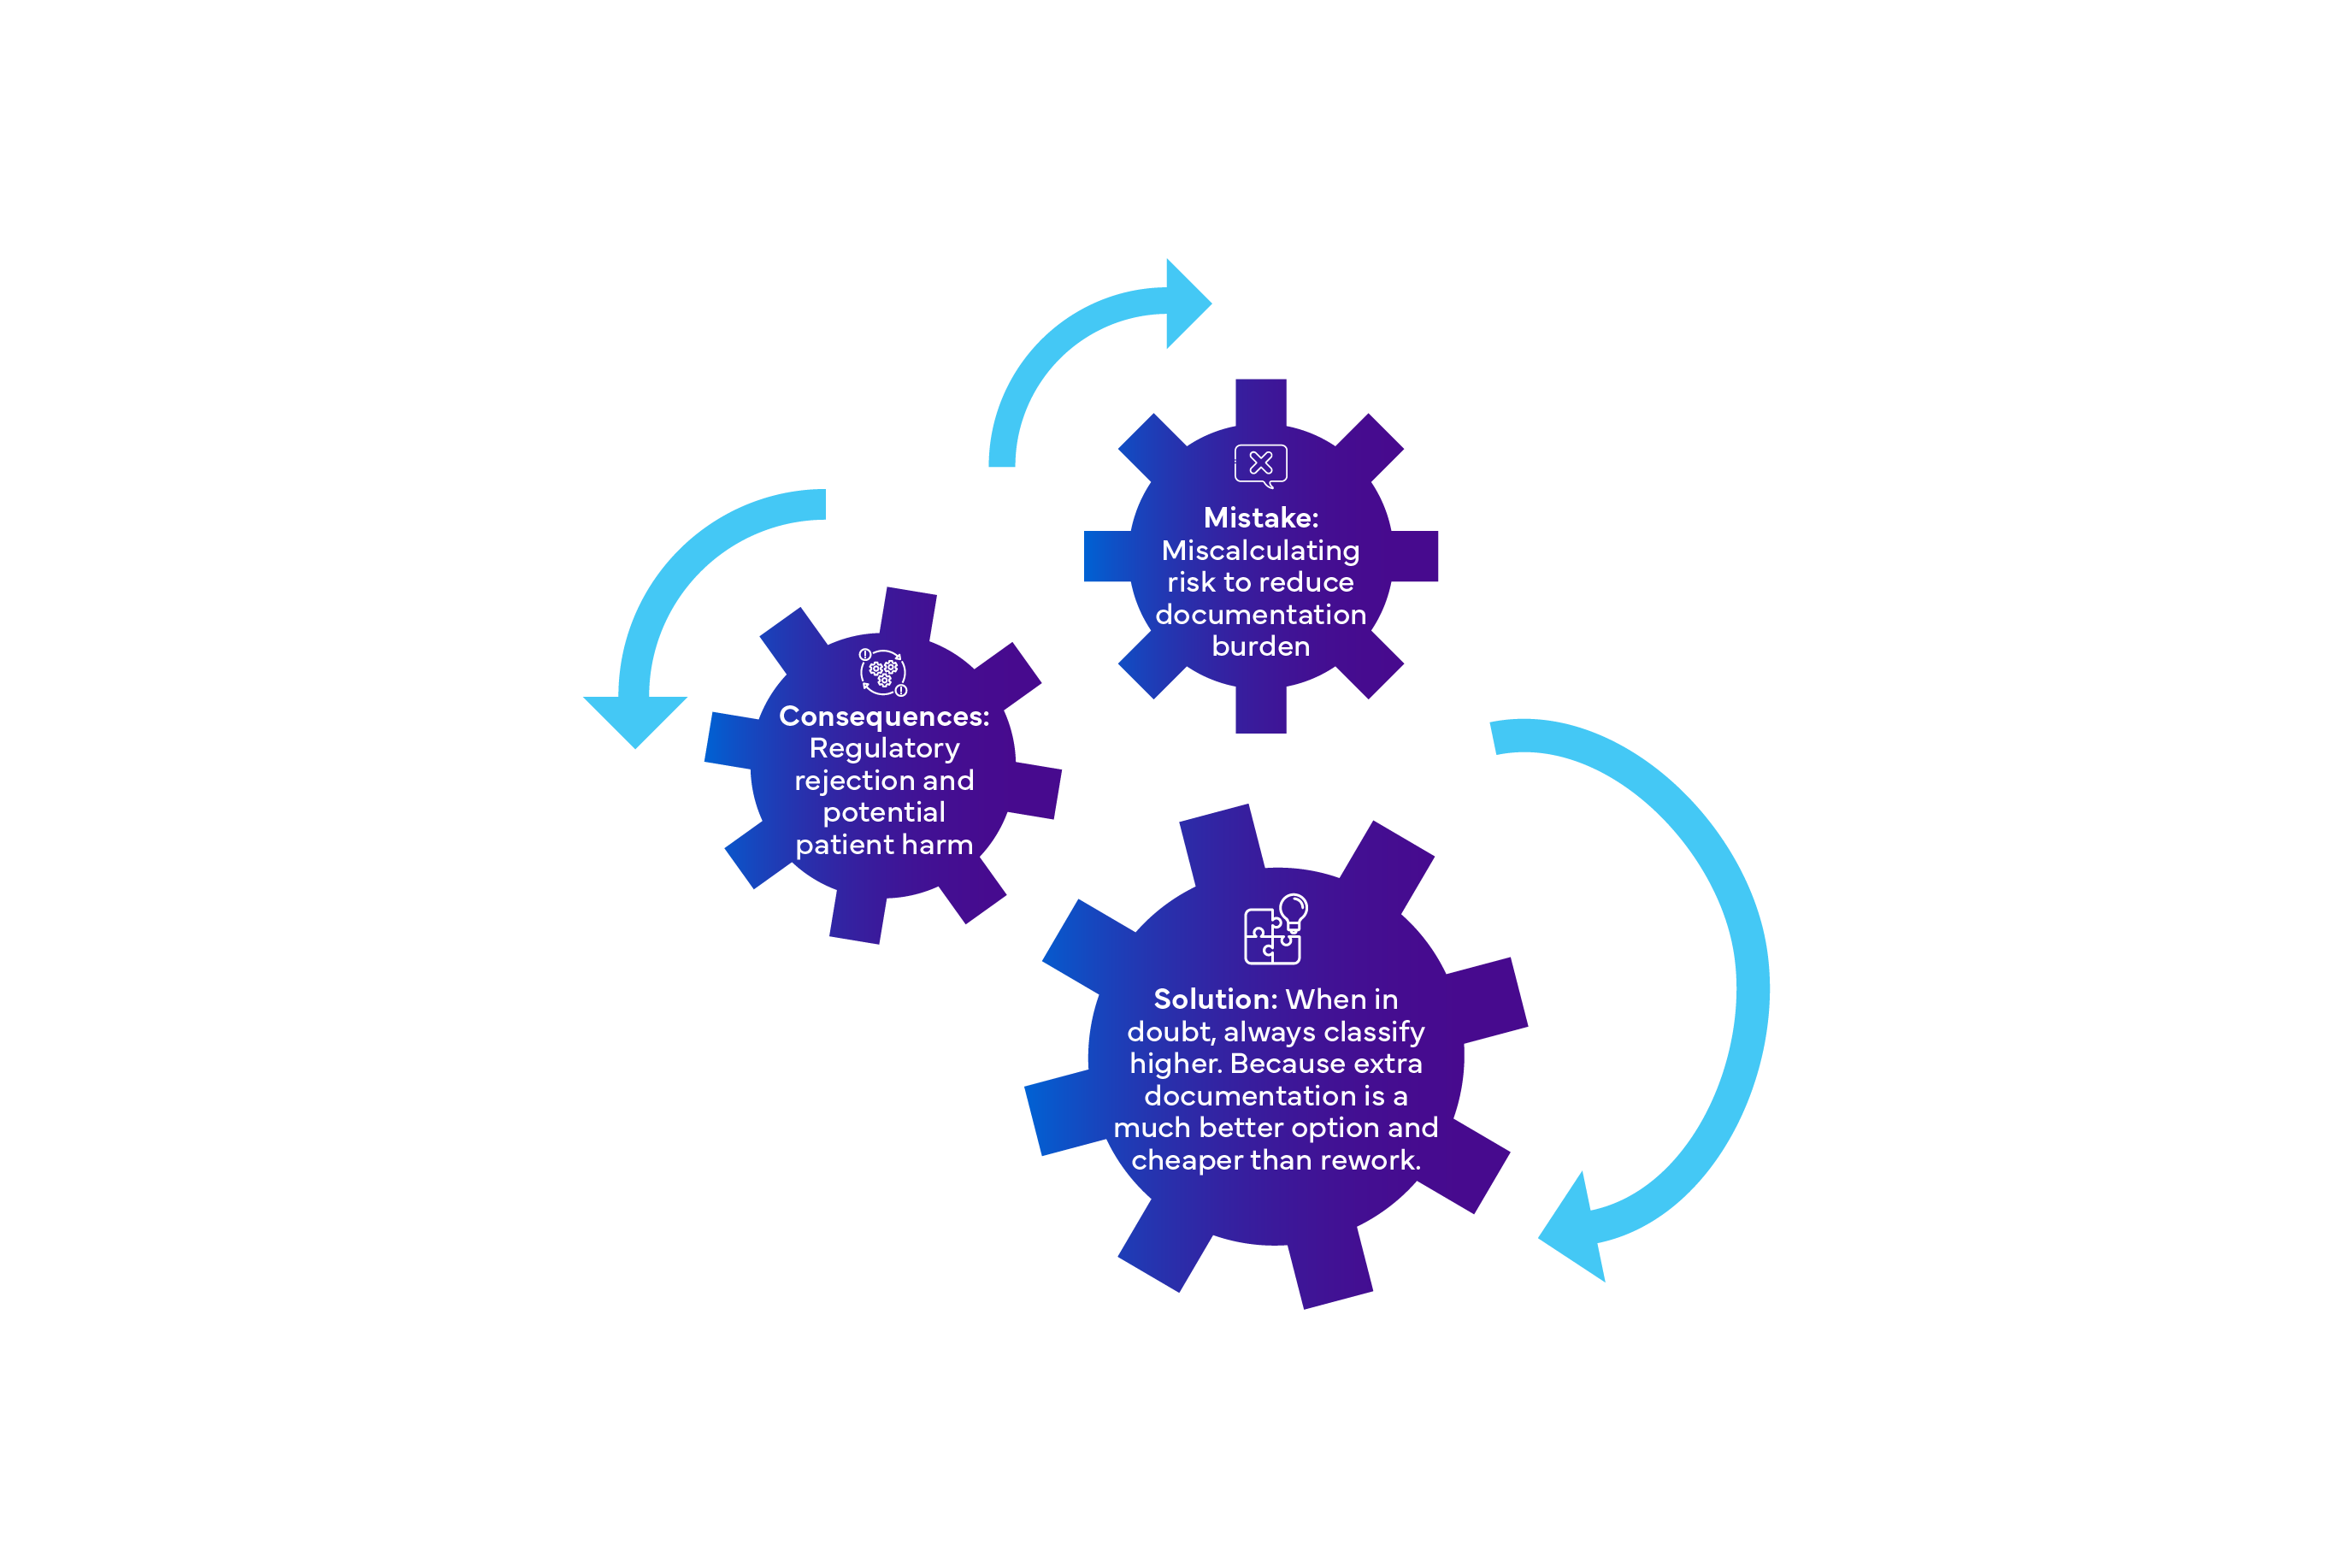
Fallstrick 1: Falsche Einstufung der Software-Sicherheitsklasse
Fallstrick 2: Unzureichendes SUP-Management
- Fehler: Software von Drittanbietern als „Problem von jemand anderem“ betrachten
- Konsequenz: Unkontrollierte Risiken und Compliance-Verstöße
- Lösung: Führen Sie ein vollständiges SUP-Inventar mit Risikobewertungen
Fallstrick 3: Unzureichende Integration in das Qualitätsmanagementsystem
- Fehler: IEC 62304 als eigenständige Norm behandeln
- Konsequenz: Getrennte Prozesse und Beanstandungen bei Audits
- Lösung: Integrieren Sie die Anforderungen von IEC 62304 in Ihr ISO 13485 QMS
Fallstrick 4: Unzureichende Änderungskontrolle
- Fehler: Informelle Prozesse zur Softwarewartung
- Konsequenz: Unkontrollierte Änderungen, die neue Risiken mit sich bringen
- Lösung: Implementieren Sie ein robustes Konfigurationsmanagement und strukturierte Problemlösungsprozesse
Falle 5: Dokumentationsüberlastung
- Fehler: Erstellung von Dokumentation, die niemand nutzt
- Folge: Mängel bei Audits und Projektverzögerungen
- Lösung: Konzentration auf aussagekräftige Dokumentation, die die Entscheidungsfindung unterstützt
Ihre Checkliste für die IEC 62304-Konformität
- Software-Sicherheitsklassifizierung zugewiesen und dokumentiert
- Qualitätsmanagementsystem eingerichtet (an ISO 13485 ausgerichtet)
- Risikomanagementprozesse definiert (an ISO 14971 ausgerichtet)
- Rollen und Verantwortlichkeiten zugewiesen
- Entwicklungsplan erstellt und gepflegt
- Softwareanforderungen dokumentiert und rückverfolgbar
- Architektur entworfen und überprüft
- Detailliertes Design abgeschlossen (Klasse C)
- Modulverifizierung durchgeführt (Klasse B/C)
- Integrationstests abgeschlossen (Klasse B/C)
- Systemtests durchgeführt (alle Klassen)
- Software mit ordnungsgemäßer Dokumentation freigegeben
- Wartungsplan dokumentiert
- Verfahren zur Problemlösung festgelegt
- Prozess zur Bewertung von Änderungsauswirkungen definiert
- Plan für die Überwachung nach dem Inverkehrbringen implementiert
- Konfigurationselemente identifiziert
- Versionskontrollsystem implementiert
- Festgelegte Änderungskontrollverfahren
- Geplante Konfigurationsaudits
- Abgeschlossene Software-Gefährdungsanalyse
- Implementierte Risikokontrollmaßnahmen
- Durchgeführte Verifizierung der Risikokontrollen
- Gepflegte Rückverfolgbarkeitsmatrix
Bewährte Verfahren für die kontinuierliche Einhaltung der IEC 62304
- Beginnen Sie mit IEC 62304-Aktivitäten bereits bei der Projektplanung und nicht erst am Ende der Entwicklung. Nachträgliche Compliance-Maßnahmen sind teuer und oft unzureichend.
- Nutzen Sie Tools für Konfigurationsmanagement, Tests und Dokumentenerstellung. Manuelle Prozesse lassen sich nicht skalieren und führen zu Fehlern.
- Die Einhaltung der IEC 62304 ist nicht nur Sache von Qualitätstechnikern. Entwickler, Tester und Projektmanager müssen alle ihre Rollen verstehen.
- Software ist nach der Freigabe nicht fertig. Planen Sie von Tag eins an die laufende Wartung, Aktualisierungen und Cybersicherheitspatches ein.
- Führen Sie interne Audits durch, um Lücken vor externen Bewertungen zu erkennen. Vorbeugung ist kostengünstiger als Nachbesserung.
Wie Freyr Ihren Weg nach IEC 62304 beschleunigen kann
Freyr beschleunigt die Marktzulassung von Medizinprodukten.
Mit über 2.200 Regulatorik-Experten und der Erfahrung aus mehr als 1.500 Produktzulassungen erreichen wir eine Erfolgsquote von 99 % bei Einreichungen im ersten Anlauf.
Speziell für IEC 62304 bietet Freyr umfassende Compliance-Dienstleistungen an. Unsere bewährte Methodik umfasst Gap-Analysen, Dokumentation und Lifecycle-Management, um die Konformität zu vereinfachen und Ihr Produkt schneller auf den Markt zu bringen. Entdecken Sie unsere IEC 62304-Dienstleistungen hier oder kontaktieren Sie uns unter sales@freyrsolutions.com.