

Zintegrowane ramy systemu zarządzania regulacyjnego Freyr
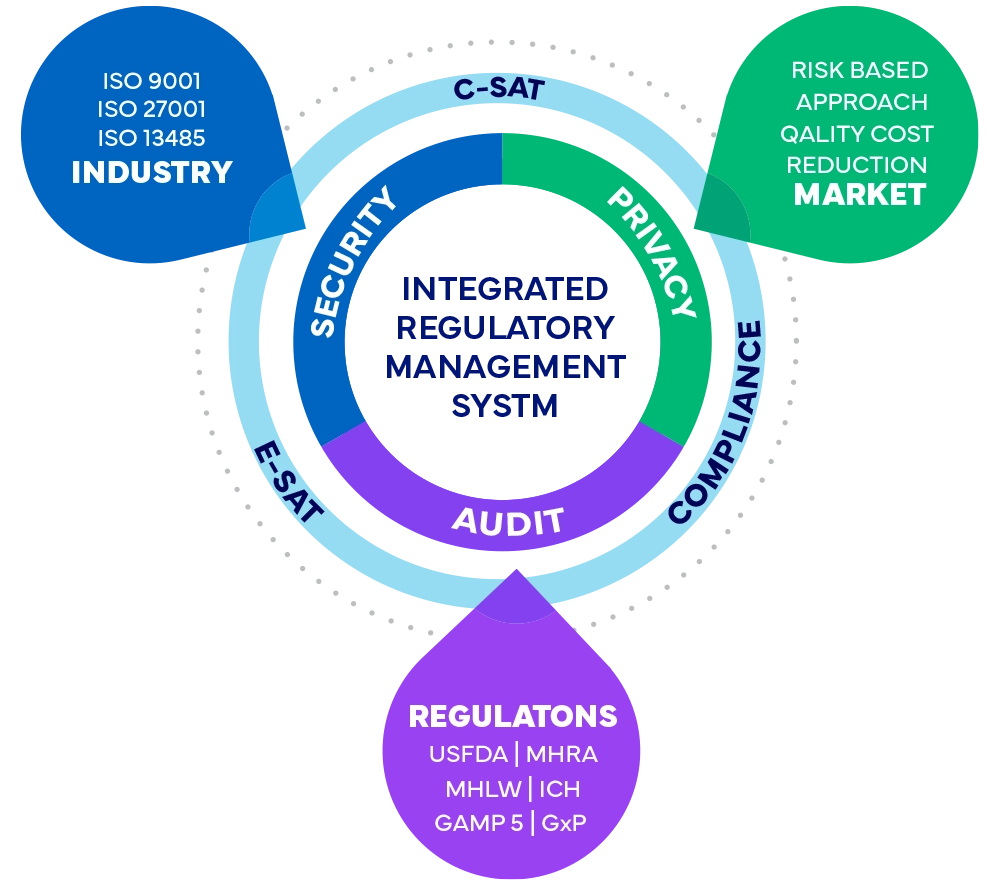
Certyfikaty Freyr
ISO 13485 : 2016
Świadczenie globalnych usług doradczych mających zastosowanie w branży wyrobów medycznych i wyrobów medycznych do diagnostyki in vitro (IVD) w zakresie
Zakres certyfikacji
- Świadczenie globalnych usług doradczych w zakresie rejestracji produktów
- Sprawy regulacyjne
- Pisanie tekstów klinicznych i medycznych
- System zarządzania jakością
- Usługi w zakresie etykietowania i Artwork
- Usługi nadzoru po wprowadzeniu do obrotu
- Usługi dla importerów i usługi upoważnionego przedstawiciela
- Takie jak EAR
- Swiss Rep
- UKRP dla branży wyrobów medycznych i wyrobów medycznych do diagnostyki in vitro
ISO 27001 : 2022
Usługi zarządzania bezpieczeństwem informacji obejmują oprogramowanie i usługi regulacyjne następujących działów
Zakres certyfikacji
- Świadczenie kompleksowych (End-to-End) rozwiązań informatycznych i usług w zakresie przepisów
- Obejmujące Sprawy regulacyjne
- Działania operacyjne
- Sprawy regulacyjne
- Pisanie tekstów medycznych
- Etykietowanie
- Artwork
- Monitorowanie bezpieczeństwa stosowania produktów leczniczych
- Zgodność jako usługa dla produktów leczniczych
- wyroby medyczne
- Kosmetyki
- Wellness
- Środki czystości
- Produkty lifestyle'owe zgodnie z krajowymi i międzynarodowymi przepisami zdrowotnymi
- Działalność jest wspierana przez działy korporacyjne: ds. bezpieczeństwa IT, kadr, prawne oraz administracyjne
*Deklaracja stosowania V11.0 z dnia 16 września 2024 r.
Zakres certyfikacji
- Świadczenie kompleksowych (End-to-end) rozwiązań i usług programistycznych w zakresie spraw regulacyjnych
- Obejmujące Sprawy regulacyjne
- Operacyjne sprawy regulacyjne
- Pisanie tekstów medycznych
- Etykietowanie
- Artwork
- Monitorowanie bezpieczeństwa stosowania produktów leczniczych
- Zgodność jako usługa dla produktów leczniczych
- wyroby medyczne
- Konsumenckie
- Beauty Wellness
- Środki czystości
- Produkty lifestyle'owe zgodnie z krajowymi i międzynarodowymi przepisami zdrowotnymi
Polityka jakości
Nasze zobowiązanie:
W firmie Freyr dokładamy wszelkich starań, aby dostarczać naszym klientom na całym świecie światowej klasy rozwiązania i usługi w zakresie regulacji. Naszą misją jest umożliwienie organizacjom z branży nauk o życiu osiągnięcia zgodności z przepisami, przyspieszenia wprowadzenia produktów na rynek oraz zagwarantowania bezpieczeństwa pacjentów. Dążymy do tego, aby być postrzeganym jako zaufany partner, który napędza innowacje i przewyższa oczekiwania klientów w stale zmieniającym się otoczeniu regulacyjnym.
Nasze cele:
- Podejście zorientowane na klienta:
Stawiamy naszych klientów w centrum naszej działalności. Aktywnie słuchamy, współpracujemy i dostosowujemy się do ich unikalnych potrzeb oraz wyzwań. Zapewniając kompleksowe i spersonalizowane rozwiązania, dążymy do budowania długoterminowych partnerstw opartych na zaufaniu, przejrzystości i wyjątkowych doświadczeniach klientów. - Ciągłe doskonalenie poprzez innowacje:
Wdrażamy kulturę ciągłego doskonalenia we wszystkich obszarach naszej działalności. Poprzez proaktywną naukę, innowacje i stosowanie najlepszych praktyk branżowych stale ulepszamy nasze usługi, procesy oraz rozwiązania technologiczne. Zobowiązujemy się do wyprzedzania trendów regulacyjnych i zapewniania naszym klientom korzyści płynących z najnowszych osiągnięć. - Zgodność z przepisami i etyka:
Ściśle przestrzegamy globalnych wymogów regulacyjnych i standardów branżowych. Naszą działalność prowadzimy z zachowaniem uczciwości, profesjonalizmu i zaangażowania w praktyki etyczne. Dbamy o to, aby nasze rozwiązania były zgodne z przepisami, niezawodne i chroniły bezpieczeństwo pacjentów przy zachowaniu najwyższych standardów ochrony danych oraz poufności. - Rozwój talentów:
Rozumiemy, że nasi pracownicy są naszym największym kapitałem. Tworzymy współpracujące i inkluzywne środowisko pracy, które sprzyja nauce, rozwojowi i wzmacnianiu pozycji pracowników. Pozyskując i zatrzymując najlepsze talenty, inwestując w ich rozwój i zapewniając możliwości awansu, gwarantujemy najwyższy poziom wiedzy, zaangażowania oraz jakości naszych usług. - Bezpieczeństwo danych, prywatność i poufność:
Priorytetowo traktujemy bezpieczeństwo i poufność danych naszych klientów. Wdrażamy solidne środki ochrony poufnych informacji, przestrzegamy przepisów o ochronie danych i dbamy o najwyższy poziom ich integralności. Nasze zaangażowanie w bezpieczeństwo danych zapewnia klientom zaufanie i spokój ducha. Zgodność z prawem o ochronie danych: Przestrzegamy wszystkich obowiązujących przepisów i regulacji dotyczących ochrony danych, w tym RODO oraz innych istotnych ram prawnych dotyczących prywatności. Zapewniamy, że dane osobowe są przetwarzane zgodnie z prawem, w sposób przejrzysty i rzetelny. - Współpraca i partnerstwa:
Wierzymy w siłę współpracy. Aktywnie poszukujemy partnerstw i sojuszy strategicznych z liderami branży, organami regulacyjnymi oraz dostawcami technologii. Poprzez wspieranie synergii i wykorzystywanie zbiorowej wiedzy fachowej napędzamy innowacje, poszerzamy nasze możliwości i dostarczamy klientom kompleksowe rozwiązania. - Doskonałość operacyjna:
Zobowiązujemy się do osiągania doskonałości we wszystkich obszarach naszej działalności. Wyznaczamy jasne cele jakościowe, monitorujemy kluczowe wskaźniki wydajności (KPI) i regularnie oceniając naszą pracę na tle benchmarków branżowych. Dzięki solidnym systemom zarządzania jakością i dążeniu do ciągłego doskonalenia zapewniamy stałe dostarczanie wysokiej jakości rozwiązań. - Zarządzanie ryzykiem:
Proaktywnie identyfikujemy, oceniamy i ograniczamy ryzyko związane z świadczeniem naszych usług. Wdrażając skuteczne procesy zarządzania ryzykiem, dążymy do zapobiegania błędom, redukcji incydentów oraz zapewnienia niezawodności i bezpieczeństwa naszych usług.
Niniejsza polityka jakości wyznacza nasze działania, decyzje i interakcje, gdy dążymy do przekraczania oczekiwań klientów, stymulowania innowacji w branży i wywierania pozytywnego wpływu na globalną opieke zdrowotną. Jest ona komunikowana, rozumiana i wdrażana przez każdego członka zespołu Freyr.
Niniejsza polityka będzie regularnie przeglądana, aktualizowana w razie potrzeby, stosowana i komunikowana wszystkim pracownikom pracującym dla firmy FREYR lub w jej imieniu, a także udostępniana zainteresowanym stronom i opinii publicznej.
FREYR*: – Freyr Software Services Pvt. Ltd. oraz spółki zależne.
Polityka bezpieczeństwa informacji
- Cel
Ochrona zasobów informacyjnych Freyr oraz naszych klientów poprzez zapobieganie nieautoryzowanemu dostępowi, ujawnieniu, modyfikacji i zniszczeniu za pomocą ustrukturyzowanego procesu zarządzania bezpieczeństwem informacji. Celem jest zapewnienie poufności, integralności i dostępności zasobów informacyjnych zgodnie z normą ISO/IEC 27001:2022. - Zakres
Niniejsza polityka dotyczy wszystkich pracowników, wykonawców, konsultantów, partnerów i zewnętrznych dostawców usług korzystających z zasobów informacyjnych, systemów i sieci Freyr, co obejmuje wszystkie systemy cyfrowe, fizyczne i Cloud-based oraz dane zarządzane przez Freyr we wszystkich lokalizacjach na świecie. - Cele bezpieczeństwa informacji
- Ochrona poufności, integralności i dostępności informacji oraz zasobów dla klientów, interesariuszy i stron zainteresowanych poprzez wdrożenie ustrukturyzowanych ram zarządzania ryzykiem oraz utrzymanie zintegrowanego systemu zarządzania regulacyjnego (IRMS).
- Zapewnienie zgodności z obowiązującymi wymogami prawnymi, ustawowymi i regulacyjnymi w ramach działalności globalnej oraz przepisami o ochronie danych, w tym ogólnym rozporządzeniem o ochronie danych (RODO).
- Promowanie kultury świadomości bezpieczeństwa informacji w całej organizacji.
- Nadzór nad wynikami w zakresie bezpieczeństwa w odniesieniu do odpowiednich celów oraz umożliwianie ciągłego doskonalenia.
- Kontrole bezpieczeństwa informacji
Freyr przyjął zaktualizowane ramy kontroli załącznika A normy ISO 27001:2022, które obejmują 93 kontrole podzielone na cztery główne obszary:- Kontrole organizacyjne: Ustanowienie polityk, procedur, praktyk zarządzania ryzykiem i struktur nadzoru w celu utrzymania bezpiecznego środowiska operacyjnego.
- Kontrole personalne: Wdrażanie programów szkoleniowych i uświadamiających, przeprowadzanie weryfikacji przeszłości oraz definiowanie obowiązków w zakresie bezpieczeństwa dla pracowników i wykonawców.
- Kontrole fizyczne: Egzekwowanie kontroli dostępu do budynków i obszarów zastrzeżonych, zabezpieczanie sprzętu oraz wdrażanie środków monitorowania fizycznego.
- Kontrole technologiczne: Stosowanie szyfrowania, uwierzytelniania wieloskładnikowego (MFA), bezpiecznych konfiguracji oprogramowania i sprzętu oraz skutecznych środków bezpieczeństwa sieci.
- Zarządzanie ryzykiem
Proces zarządzania ryzykiem obejmuje:- Skuteczne ramy reagowania służące do identyfikowania potencjalnych zagrożeń i podatności.
- Ocena prawdopodobieństwa i wpływu każdego ryzyka. Opracowanie i wdrożenie planów postępowania z ryzykiem w oparciu o apetyt na ryzyko Freyr.
- Ciągłe monitorowanie ryzyka i aktualizowanie rejestru ryzyk w miarę pojawiania się nowych zagrożeń.
- Zarządzanie incydentami
Freyr wdrożył proaktywny i ustrukturyzowany proces zarządzania incydentami w celu szybkiego identyfikowania, oceniania i reagowania na incydenty związane z bezpieczeństwem informacji, prywatnością danych oraz inne zdarzenia. - Ciągłość działania i odzyskiwanie po awarii
Freyr utrzymuje kompleksowe ramy ciągłości działania i odzyskiwania po awarii, aby zapewnić odporność w obliczu zakłuceń, zagwarantować ciągłość usług dla naszych klientów oraz chronić integralność naszej działalności biznesowej.