

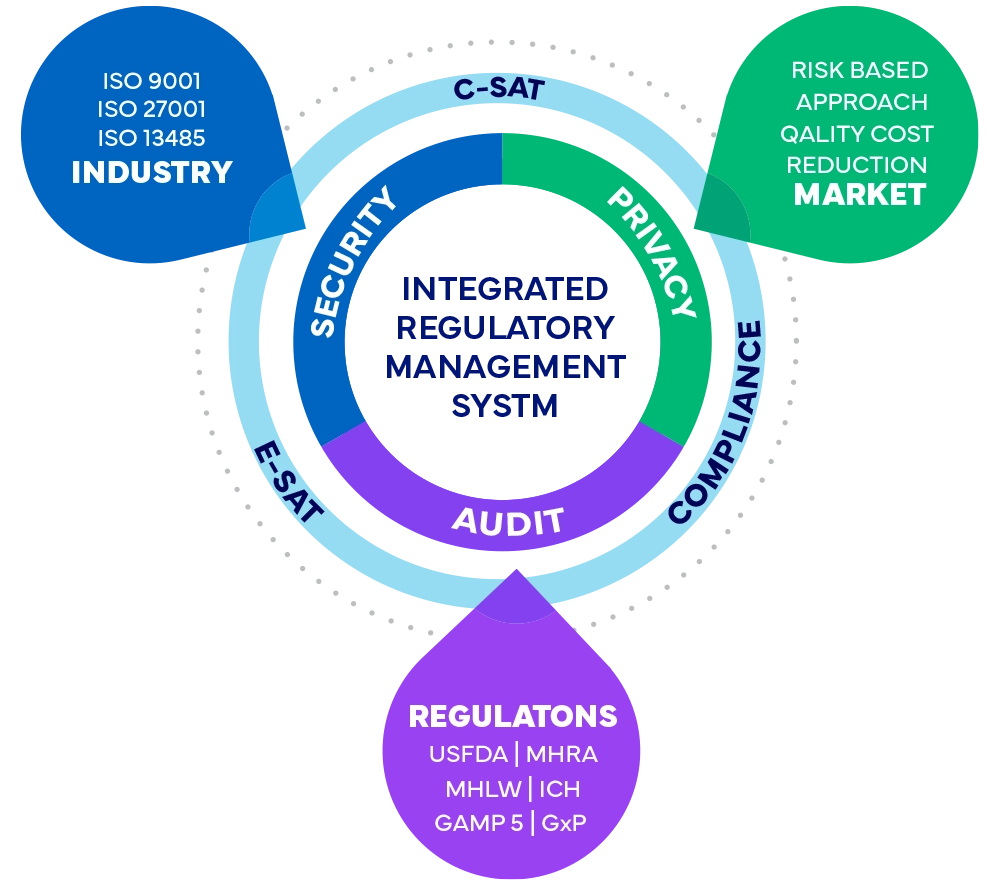
Marco del sistema de gestión reglamentaria integrada de Freyr
Certificaciones de Freyr
ISO 13485 : 2016
Provisión de servicios de consultoría global aplicables a la industria de dispositivos médicos y productos sanitarios de diagnóstico in vitro (IVD) para
Alcance de la certificación
- Provisión de servicios de consultoría global para registros de productos
- Asuntos Regulatorios
- Redacción clínica y médica
- Sistema de gestión de calidad
- Servicios de etiquetado y Artwork
- Servicios de vigilancia posterior a la comercialización
- Servicios de importación y servicios de representación autorizada
- Tales como EAR
- Representante Suizo
- UKRP para la industria de Dispositivos Médicos y de IVD
ISO 27001 : 2022
Los servicios de gestión de la seguridad de la información cubren los servicios de software y reglamentarios de los siguientes departamentos
Alcance de la certificación
- Provisión de soluciones de software y servicios reglamentarios End-to-End
- Que abarcan la estrategia reglamentaria
- Operaciones
- Asuntos Regulatorios
- Redacción médica
- Etiquetado
- Artwork
- Farmacovigilancia
- Cumplimiento como servicio (Compliance-as-a-Service) enfocado en productos medicinales
- Dispositivos Médicos
- Belleza de consumo
- Bienestar
- Cuidado del hogar
- Productos de estilo de vida de conformidad con las normativas sanitarias nacionales e internacionales
- Las operaciones cuentan con el respaldo de las funciones corporativas de TI, seguridad, recursos humanos, jurídica y administrativa
*Declaración de aplicabilidad V11.0 con fecha del 16 de sep. de 2024.
Alcance de la certificación
- Provisión de soluciones de software y servicios reglamentarios End-to-End
- Que abarcan la estrategia reglamentaria
- Operaciones de Asuntos Regulatorios
- Redacción médica
- Etiquetado
- Artwork
- Farmacovigilancia
- Cumplimiento como servicio (Compliance-as-a-Service) enfocado en productos medicinales
- Dispositivos Médicos
- Consumo
- Belleza y bienestar
- Cuidado del hogar
- Productos de estilo de vida de conformidad con las normativas sanitarias nacionales e internacionales
Política de calidad
Nuestro compromiso:
En Freyr, nos comprometemos a ofrecer soluciones y servicios reglamentarios de primera clase a nuestra clientela global. Nuestra misión es permitir que las organizaciones de ciencias de la vida alcancen el cumplimiento normativo, aceleren la comercialización y garanticen la seguridad del paciente. Nos esforzamos por ser reconocidos como un socio de confianza, que impulsa la innovación y supera las expectativas de los clientes en un entorno reglamentario en constante evolución.
Nuestros objetivos:
- Enfoque centrado en el cliente:
Situamos a nuestros clientes en el centro de nuestras operaciones. Escuchamos activamente, colaboramos y nos adaptamos a sus necesidades y desafíos particulares. Al ofrecer soluciones integrales y personalizadas, pretendemos fomentar relaciones a largo plazo basadas en la confianza, la transparencia y experiencias excepcionales para el cliente. - Mejora continua a través de la innovación:
Adoptamos una cultura de mejora continua en todos los aspectos de nuestro negocio. Mediante el aprendizaje proactivo, la innovación y la adopción de las mejores prácticas de la industria, mejoramos constantemente nuestros servicios, procesos y soluciones tecnológicas. Nos comprometemos a anticiparnos a las tendencias reglamentarias y a garantizar que nuestros clientes se beneficien de los últimos avances. - Cumplimiento reglamentario y ética:
Cumplimos estrictamente con los requisitos reglamentarios globales y los estándares de la industria. Nuestras operaciones se llevan a cabo con integridad, profesionalismo y un compromiso con las prácticas éticas. Garantizamos que nuestras soluciones sean conformes, fiables y protejan la seguridad del paciente, al tiempo que mantenemos los más altos estándares de protección de datos y confidencialidad. - Desarrollo del talento:
Reconocemos que nuestro personal es nuestro mayor activo. Fomentamos un entorno de trabajo colaborativo e inclusivo que fomenta el aprendizaje, el crecimiento y la capacitación. Al atraer y retener a los mejores talentos, invertir en su desarrollo y ofrecer oportunidades de crecimiento, garantizamos el más alto nivel de experiencia, dedicación y calidad en nuestros servicios. - Seguridad, privacidad y confidencialidad de los datos:
Priorizamos la seguridad y la confidencialidad de los datos de nuestros clientes. Implementamos medidas sólidas para proteger la información confidencial, cumplir con las normativas de protección de datos y mantener el más alto nivel de integridad de los datos. Nuestro compromiso con la seguridad de los datos garantiza la confianza y la tranquilidad de nuestros clientes. Cumplimiento de las leyes de protección de datos: Cumplimos con todas las leyes y normativas de protección de datos aplicables, incluido el RGPD y otros marcos de privacidad pertinentes. Garantizamos que los datos personales se procesen de forma lícita, transparente y justa. - Colaboración y asociaciones:
Creemos en el poder de la colaboración. Buscamos activamente asociaciones y alianzas estratégicas con líderes de la industria, autoridades reglamentarias y proveedores de tecnología. Al fomentar sinergias y aprovechar la experiencia colectiva, impulsamos la innovación, ampliamos nuestras capacidades y ofrecemos soluciones integrales a nuestros clientes. - Excelencia en el rendimiento:
Estamos comprometidos a alcanzar la excelencia en todas las áreas de nuestras operaciones. Establecemos objetivos de calidad claros, supervisamos los indicadores clave de rendimiento (KPI) y evaluamos periódicamente nuestro rendimiento en comparación con los puntos de referencia de la industria. A través de sólidos sistemas de gestión de la calidad y un compromiso con la mejora continua, garantizamos la entrega constante de soluciones de alta calidad. - Gestión de riesgos:
Identificamos, evaluamos y mitigamos de forma proactiva los riesgos asociados con la prestación de nuestros servicios. Mediante la implementación de procesos sólidos de gestión de riesgos, nuestro objetivo es prevenir errores, reducir incidentes y garantizar la fiabilidad y seguridad de nuestros servicios.
Esta política de calidad guía nuestras acciones, decisiones e interacciones a medida que nos esforzamos por superar las expectativas de los clientes, impulsar la innovación en la industria y generar un impacto positivo en la atención médica global. Cada miembro del equipo de Freyr la conoce, la comprende y la asume.
Esta política se revisará periódicamente, se actualizará según sea necesario, se aplicará y se comunicará a todos los empleados que trabajen para o en nombre de FREYR, y se pondrá a disposición de las partes interesadas y del público.
FREYR*: - Freyr Software Services Pvt. Ltd. y sus empresas filiales.
Política de seguridad de la información
- Propósito
Proteger los activos de información de Freyr y de sus clientes mediante la prevención del acceso no autorizado, la divulgación, la alteración y la destrucción a través de un proceso estructurado y establecido de gestión de la seguridad de la información. Su objetivo es garantizar la confidencialidad, la integridad y la disponibilidad de los activos de información en consonancia con la norma ISO/IEC 27001:2022. - Alcance
Esta política se aplica a todos los empleados, contratistas, consultores, socios y proveedores de servicios externos de los activos de información, sistemas y redes de Freyr, lo que abarca todos los sistemas y datos digitales, físicos y Cloud-based gestionados por Freyr en todas sus ubicaciones globales. - Objetivos de seguridad de la información
- Salvaguardar la confidencialidad, la integridad y la disponibilidad de la información y los activos de los clientes, las partes interesadas y las partes asociadas mediante la implementación de un marco estructurado de gestión de riesgos y el mantenimiento de un sistema de gestión reglamentaria integrado (IRMS).
- Garantizar el cumplimiento de los requisitos legales y estatutarios o reglamentarios aplicables en sus operaciones globales y las leyes de protección de datos, incluido el Reglamento General de Protección de Datos (RGPD).
- Promover una cultura de concienciación sobre la seguridad de la información en toda la organización.
- Gobernanza del rendimiento de la seguridad en relación con los objetivos adecuados y facilitación de mejoras continuas.
- Controles de seguridad de la información
Freyr ha adoptado el marco de control actualizado del Anexo A de la norma ISO 27001:2022, que consta de 93 controles agrupados en cuatro temas principales:- Controles organizativos: Establecer políticas, procedimientos, prácticas de gestión de riesgos y estructuras de gobernanza para mantener un entorno operativo seguro.
- Controles de personal: Implementar programas de formación y concienciación, realizar comprobaciones de antecedentes y definir responsabilidades de seguridad para empleados y contratistas.
- Controles físicos: Aplicar controles de acceso a edificios y áreas restringidas, asegurar los equipos e implementar medidas de control físico.
- Controles Tecnológicos: Uso de cifrado, autenticación multifactor (MFA), configuraciones seguras de software y hardware, y medidas sólidas de seguridad de redes.
- Gestión de riesgos
El proceso de gestión de riesgos comprende:- Un marco de respuesta sólido para identificar posibles amenazas y vulnerabilidades.
- Evaluar la probabilidad y el impacto de cada riesgo. Desarrollar e implementar planes de tratamiento de riesgos basados en el apetito de riesgo de Freyr.
- Monitorear continuamente los riesgos y actualizar el registro de riesgos a medida que surjan nuevas amenazas.
- Gestión de Incidentes
Freyr cuenta con un proceso de gestión de incidentes estructurado y proactivo para identificar, evaluar y responder con prontitud a incidentes de seguridad de la información, privacidad de datos y otros. - Continuidad del Negocio y Recuperación ante Desastres
Freyr mantiene un marco integral de continuidad del negocio y recuperación ante desastres para garantizar la resiliencia ante interrupciones, asegurar la continuidad de los servicios a nuestros clientes y proteger la integridad de nuestras operaciones comerciales.