

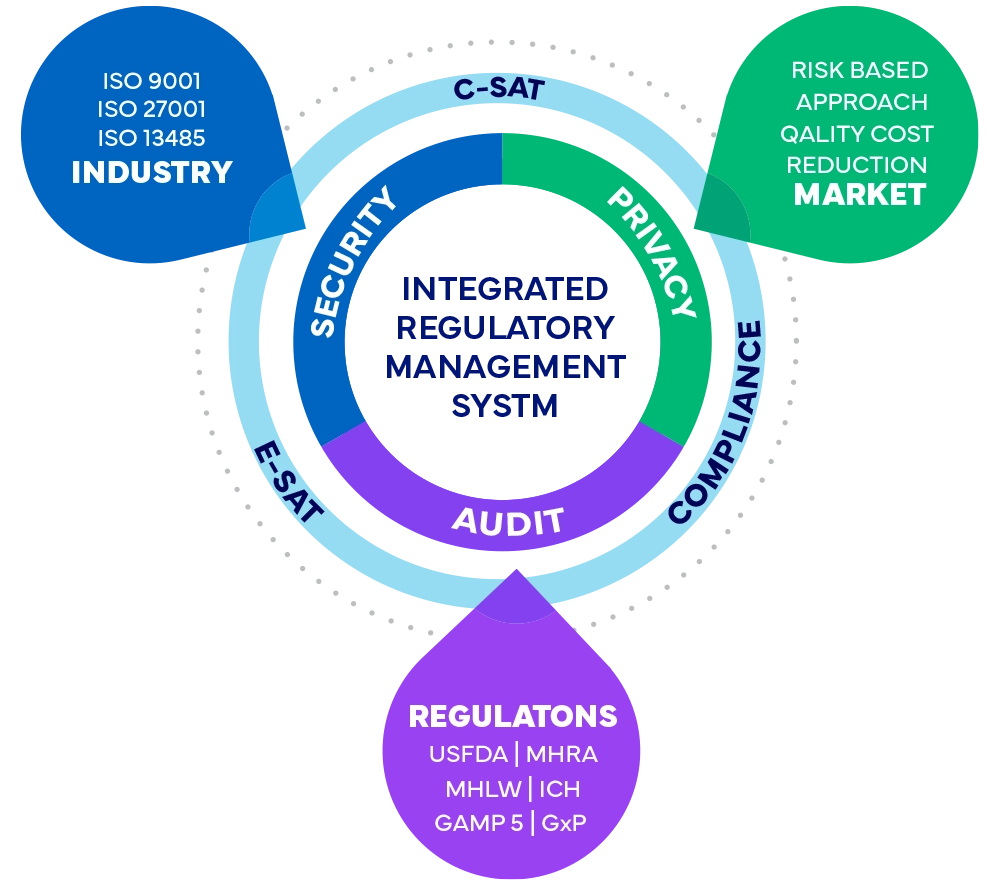
Quadro del sistema di gestione regolatoria integrato di Freyr
Certificazioni Freyr
ISO 13485 : 2016
Fornitura di servizi di consulenza globale applicabili all'industria dei dispositivi medici e diagnostici in vitro (IVD) per
Ambito della certificazione
- Erogazione di servizi di consulenza globale per le registrazioni dei prodotti
- Regulatory Affairs
- Redazione di documenti clinici e medici
- Sistema di gestione della qualità
- Servizi di Etichettatura e Artwork
- Servizi di sorveglianza post-commercializzazione
- Servizi di importazione e servizi di rappresentanza autorizzata
- Come EAR
- Swiss Rep
- UKRP per il settore dei dispositivi medici e IVD
ISO 27001 : 2022
I servizi di gestione della sicurezza delle informazioni coprono i servizi software e normativi dei seguenti reparti
Ambito della certificazione
- Erogazione di soluzioni software e servizi regolatori End-to-End
- Che comprendono la strategia normativa
- Operazioni
- Regulatory Affairs
- Medical Writing
- Etichettatura
- Artwork
- Farmacovigilanza
- Compliance-as-a-Service per i medicinali
- Dispositivi medici
- Cosmetici
- Benessere
- Cura della casa
- Prodotti per lo stile di vita in conformità alle normative sanitarie nazionali e internazionali
- Le attività sono supportate dalle funzioni di sicurezza IT aziendale, risorse umane, legali e amministrative
*Dichiarazione di applicabilità V11.0 del 16 set 2024.
Ambito della certificazione
- Erogazione di soluzioni software e servizi regolatori End-to-End
- Che comprendono la strategia normativa
- Affari regolatori delle operazioni
- Medical Writing
- Etichettatura
- Artwork
- Farmacovigilanza
- Compliance-as-a-Service per i medicinali
- Dispositivi medici
- Consumer
- Benessere estetico
- Cura della casa
- Prodotti per lo stile di vita in conformità alle normative sanitarie nazionali e internazionali
Politica della qualità
Il nostro impegno:
In Freyr ci impegniamo a offrire soluzioni e servizi regolatori di eccellenza alla nostra clientela globale. La nostra missione è consentire alle organizzazioni del settore delle scienze della vita di raggiungere la conformità, accelerare i tempi di immissione sul mercato e garantire la sicurezza dei pazienti. Ci impegniamo a essere riconosciuti come un partner di fiducia, promuovendo l'innovazione e superando le aspettative dei clienti in un panorama normativo in continua evoluzione.
I nostri obiettivi:
- Approccio incentrato sul cliente:
Mettiamo i nostri clienti al centro delle nostre attività. Ascoltiamo attivamente, collaboriamo e ci adattiamo alle loro esigenze e sfide specifiche. Offrendo soluzioni complete e personalizzate, miriamo a costruire partnership a lungo termine basate sulla fiducia, sulla trasparenza e su esperienze di servizio eccezionali. - Miglioramento continuo attraverso l'innovazione:
Adottiamo una cultura del miglioramento continuo in ogni aspetto della nostra attività. Attraverso l'apprendimento proattivo, l'innovazione e l'adozione delle migliori pratiche del settore, miglioriamo costantemente i nostri servizi, processi e soluzioni tecnologiche. Ci impegniamo ad anticipare i trend normativi e a garantire che i nostri clienti traggano vantaggio dai progressi più recenti. - Conformità normativa ed etica:
Rispettiamo rigorosamente i requisiti normativi globali e gli standard del settore. Svolgiamo le nostre attività con integrità, professionalità e un impegno costante verso pratiche etiche. Garantiamo che le nostre soluzioni siano conformi, affidabili e tutelino la sicurezza dei pazienti, rispettando al contempo i più alti standard di protezione dei dati e riservatezza. - Sviluppo dei talenti:
Riconosciamo che le persone sono la nostra risorsa più preziosa. Promuoviamo un ambiente di lavoro collaborativo e inclusivo che incoraggia l'apprendimento, la crescita e la valorizzazione personale. Attirando e trattenendo i migliori talenti, investendo nella loro crescita e offrendo opportunità di sviluppo professionale, garantiamo il massimo livello di competenza, dedizione e qualità nei nostri servizi. - Sicurezza, privacy e riservatezza dei dati:
Diamo priorità alla sicurezza e alla riservatezza dei dati dei nostri clienti. Implementiamo misure efficaci per proteggere le informazioni sensibili, rispettare le normative sulla protezione dei dati e mantenere il massimo livello di integrità dei dati. Il nostro impegno per la sicurezza dei dati garantisce fiducia e tranquillità ai nostri clienti. Conformità alle leggi sulla protezione dei dati: rispettiamo tutte le leggi e i regolamenti applicabili in materia di protezione dei dati, incluso il GDPR e altri quadri normativi pertinenti sulla privacy. Garantiamo che i dati personali siano trattati in modo lecito, trasparente e corretto. - Collaborazione e partnership:
Crediamo nella forza della collaborazione. Cerchiamo attivamente partnership e alleanze strategiche con leader del settore, autorità di regolamentazione e fornitori di tecnologia. Favorendo le sinergie e valorizzando le competenze collettive, promuoviamo l'innovazione, ampliamo le nostre capacità e offriamo soluzioni complete ai nostri clienti. - Eccellenza delle performance:
Ci impegniamo a raggiungere l'eccellenza in tutte le aree della nostra attività. Definiamo chiari obiettivi di qualità, monitoriamo i principali indicatori di prestazione (KPI) e valutiamo regolarmente le nostre performance rispetto ai parametri di riferimento del settore. Tramite solidi sistemi di gestione della qualità e un impegno costante verso il miglioramento continuo, garantiamo l'erogazione costante di soluzioni di alta qualità. - Gestione del rischio:
Identifichiamo, valutiamo e mitighiamo in modo proattivo i rischi associati all'erogazione dei nostri servizi. Implementando solidi processi di gestione del rischio, miriamo a prevenire errori, ridurre gli incidenti e garantire l'affidabilità e la sicurezza dei nostri servizi.
Questa politica della qualità guida le nostre azioni, decisioni e interazioni mentre ci adoperiamo per superare le aspettative dei clienti, promuovere l'innovazione del settore e avere un impatto positivo sulla sanità globale. Viene comunicata, compresa e condivisa da ogni membro del team Freyr.
Questa politica sarà regolarmente rivista, aggiornata se necessario, applicata e comunicata a tutti i dipendenti che lavorano per o per conto di FREYR, e resa disponibile alle parti interessate e al pubblico.
FREYR*: - Freyr Software Services Pvt. Ltd. e le sue società controllate.
Politica di sicurezza delle informazioni
- Scopo
Proteggere le risorse informative di Freyr e dei suoi clienti prevenendo accessi non autorizzati, divulgazione, alterazione e distruzione attraverso un processo strutturato e consolidato di gestione della sicurezza delle informazioni. L'obiettivo è garantire la riservatezza, l'integrità e la disponibilità delle risorse informative in conformità con lo standard ISO/IEC 27001:2022. - Ambito di applicazione
Questa politica si applica a tutti i dipendenti, appaltatori, consulenti, partner e fornitori di servizi terzi rispetto alle risorse informative, ai sistemi e alle reti di Freyr, e comprende tutti i sistemi e dati digitali, fisici e Cloud-based gestiti da Freyr nelle sue sedi globali. - Obiettivi di sicurezza delle informazioni
- Tutela della riservatezza, dell'integrità e della disponibilità delle informazioni e delle risorse per clienti, stakeholder e parti interessate mediante l'implementazione di un quadro strutturato di gestione del rischio e il mantenimento di un sistema integrato di gestione regolatoria (IRMS).
- Garantire la conformità ai requisiti legali, statutari e normativi applicabili nelle proprie attività globali e alle leggi sulla protezione dei dati, compreso il Regolamento generale sulla protezione dei dati (GDPR).
- Promuovere una cultura della consapevolezza sulla sicurezza delle informazioni in tutta l'organizzazione.
- Governance delle performance di sicurezza rispetto a obiettivi adeguati e promozione di miglioramenti continui.
- Controlli di sicurezza delle informazioni
Freyr ha adottato il quadro di controllo aggiornato dell'Allegato A della norma ISO 27001:2022, che comprende 93 controlli suddivisi in quattro temi chiave:- Controlli organizzativi: definizione di politiche, procedure, pratiche di gestione del rischio e strutture di governance per sostenere un ambiente operativo sicuro.
- Controlli sul personale: implementazione di programmi di formazione e sensibilizzazione, svolgimento di controlli sui precedenti e definizione delle responsabilità di sicurezza per dipendenti e appaltatori.
- Controlli fisici: applicazione di controlli di accesso per edifici e aree riservate, messa in sicurezza delle attrezzature e implementazione di misure di monitoraggio fisico.
- Controlli tecnologici: utilizzo di crittografia, autenticazione a più fattori (MFA), configurazioni hardware e software sicure e robuste misure di sicurezza della rete.
- Gestione del rischio
Il processo di gestione del rischio prevede:- Un robusto quadro di risposta per identificare potenziali minacce e vulnerabilità.
- Valutazione della probabilità e dell'impatto di ciascun rischio. Sviluppo e attuazione di piani di trattamento del rischio basati sulla propensione al rischio di Freyr.
- Monitoraggio continuo dei rischi e aggiornamento del registro dei rischi in base alle nuove minacce.
- Gestione degli incidenti
Freyr dispone di un processo di gestione degli incidenti strutturato e proattivo per identificare, valutare e gestire tempestivamente la sicurezza delle informazioni, la privacy dei dati e altri incidenti. - Continuità aziendale e disaster recovery
Freyr mantiene un quadro completo di continuità aziendale e disaster recovery per garantire la resilienza in caso di interruzioni, assicurare la continuità dei servizi ai nostri clienti e proteggere l'integrità delle nostre attività aziendali.