2 min di lettura
Nel dinamico panorama dell'industria farmaceutica, l'integrità dei dati svolge un ruolo fondamentale nel garantire la sicurezza, l'efficacia e la qualità dei prodotti. Poiché le agenzie regolatorie continuano a intensificare il loro controllo, le aziende farmaceutiche devono adottare misure robuste per garantire l'integrità dei loro dati. In questo blog, esploreremo le migliori pratiche per la Computer Software Assurance (CSA) nel settore regolatorio farmaceutico, concentrandoci sul mantenimento dell'integrità dei dati durante l'intero ciclo di vita del prodotto. I regolatori e le linee guida del settore ora enfatizzano sempre più gli approcci CSA basati sul rischio, i principi ALCOA+ e una solida governance dei dati come aspettative fondamentali per i sistemi computerizzati conformi.
Comprendere l'integrità dei dati
L'integrità dei dati è definita come l'accuratezza, la coerenza e l'affidabilità dei dati durante l'intero ciclo di vita. Nell'industria farmaceutica, garantire l'integrità dei dati è fondamentale per soddisfare i requisiti regolatori, salvaguardare la sicurezza del paziente e mantenere la fiducia degli stakeholder. Con la crescente dipendenza dai sistemi computerizzati, è essenziale implementare pratiche efficaci di garanzia del software per prevenire la manipolazione dei dati, l'accesso non autorizzato e altri potenziali rischi.
Migliori pratiche per la CSA
Convalida e qualifica:
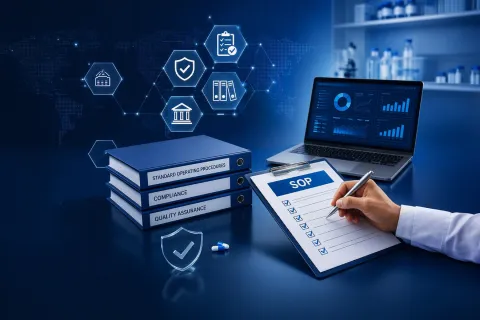
Implementare un processo completo di convalida e qualificazione per i sistemi computerizzati utilizzati nelle operazioni farmaceutiche. Ciò implica verificare che il software soddisfi i requisiti predefiniti e operi in modo affidabile e coerente. Un approccio CSA basato sul rischio può ridurre i test non necessari pur generando prove oggettive sufficienti per i sistemi GxP.
Valutazione del rischio:
Condurre una valutazione approfondita del rischio per identificare potenziali vulnerabilità e rischi associati all'uso dei sistemi informatici. Dare priorità ai rischi in base al loro impatto sull'integrità dei dati e sulla sicurezza dei pazienti.
Data Governance:
Stabilire un quadro di governance dei dati solido che definisca ruoli, responsabilità e processi per la gestione e la supervisione dei dati durante tutto il loro ciclo di vita. Questo include la creazione, la modifica, la memorizzazione e il recupero dei dati.
Audit Trail e Registrazione:
Implementare audit trail sicuri e meccanismi di registrazione per tracciare e registrare tutte le interazioni degli utenti con il sistema. Questo garantisce la tracciabilità e fornisce una cronologia dettagliata delle modifiche ai dati.
Controlli di Accesso Utente:
Applicare rigorosi controlli di accesso per gli utenti per limitare l'accesso ai dati sensibili. Implementare un sistema di accesso basato sui ruoli che garantisca agli utenti le autorizzazioni adeguate in base ai loro ruoli e alle loro responsabilità.
Backup e Ripristino dei Dati:
Effettuare regolarmente il backup dei dati critici e stabilire procedure di ripristino solide per attenuare il rischio di perdita di dati dovuta a guasti del sistema, minacce informatiche o altri eventi imprevisti.
Gestione del Controllo delle Modifiche:
Implementare un processo di gestione del controllo delle modifiche per documentare e valutare qualsiasi modifica apportata al software, assicurando che tali modifiche non compromettano l'integrità dei dati. Questo include il controllo delle versioni e gli aggiornamenti della documentazione.
Formazione e Consapevolezza:
Fornire formazione regolare al personale sui principi di integrità dei dati e sull'uso corretto dei sistemi computerizzati. Promuovere una cultura di consapevolezza e responsabilità in tutta l'organizzazione. Integrare l'integrità dei dati nell'onboarding, nei programmi di aggiornamento periodici e nella formazione CSA basata sui ruoli aiuta a sostenere la conformità a lungo termine.
Monitoraggio e Revisione Continua:
Istituire un programma di monitoraggio continuo per rivedere e valutare regolarmente l'efficacia delle misure di integrità dei dati. Ciò include audit periodici, revisioni dei log di sistema e valutazioni continue del rischio. L'utilizzo di dashboard, indicatori chiave di rischio (KRI) e avvisi automatizzati può rafforzare la supervisione continua dei dati GxP critici.
Conclusione:
Nell'industria farmaceutica altamente regolamentata, il mantenimento dell'integrità dei dati è non negoziabile. Adottando queste migliori pratiche per la garanzia del software informatico, le aziende farmaceutiche possono soddisfare i requisiti regolatori e costruire una base per la produzione di prodotti di alta qualità e sicuri. Con il continuo avanzamento della tecnologia, rimanere vigili e proattivi nell'affrontare le sfide dell'integrità dei dati è la chiave per sostenere il successo nel settore farmaceutico.
Freyr è leader nella realizzazione di attività di verifica e validazione del software grazie a un team di conformità interno. Pianifica una chiamata oggi stesso per garantire l'integrità dei dati e una transizione agevole alla CSA.