

Czas czytania: 3 min
Jaka jest rola cyberbezpieczeństwa w przypadku wyrobów medycznych?
Proces uzyskiwania zgody 510(k) to ścieżka regulacyjna stosowana przez Amerykańską Agencję ds. Żywności i Leków (US FDA) w celu oceny wyrobów medycznych i wyrażenia zgody na ich wprowadzanie do obrotu handlowego. Proces ten ma na celu zapewnienie, że wyroby medyczne są bezpieczne i skuteczne dla pacjentów. US FDA definiuje cyberbezpieczeństwo jako „proces zapobiegania nieautoryzowanemu dostępowi, modyfikacji, niewłaściwemu użyciu lub odmowie dostępu, a także nieautoryzowanemu wykorzystaniu informacji przechowywanych, przesyłanych lub pobieranych z wyrobu medycznego do odbiorcy zewnętrznego”.
Wyroby medyczne są coraz częściej podłączane do sieci, przez co są narażone na zagrożenia związane z cyberbezpieczeństwem, takie jak hakerstwo, wycieki danych i ataki z użyciem złośliwego oprogramowania. Uwzględnienie kwestii cyberbezpieczeństwa już na etapie projektowania i rozwoju ma kluczowe znaczenie dla zapewnienia, że wyroby medyczne posiadają odpowiednie zabezpieczenia. Zagrożeń i luk w zabezpieczeniach nie da się całkowicie wyeliminować, a ograniczenie ryzyka związanego z cyberbezpieczeństwem jest szczególnie trudne. Jeśli cyberbezpieczeństwo nie jest odpowiednio utrzymywane, może to prowadzić do zakłócenia działania wyrobów, utraty danych osobowych lub medycznych oraz ryzyka rozprzestrzenienia się zagrożeń bezpieczeństwa na inne połączone sieci lub wyroby.
Incydenty spowodowane naruszeniem cyberbezpieczeństwa
Incydenty związane z cyberbezpieczeństwem spowodowały, że wyroby medyczne i sieci szpitalne przestały działać, co doprowadziło do zakłóceń w opiece nad pacjentami w placówkach opieki zdrowotnej w US. Takie ataki hakerskie i wykorzystywanie luk w zabezpieczeniach mogą również prowadzić do szkody dla pacjentów z powodów klinicznych, takich jak opóźnienie w diagnozie i/lub leczeniu.
Poniżej wymieniono kluczowe incydenty w sektorze opieki zdrowotnej, które podkreślają znaczenie cyberbezpieczeństwa dla bezpieczeństwa pacjentów.
- W 2017 roku ataki z użyciem oprogramowania żądającego okupu (ransomware) typu WannaCry wpłynęły na systemy szpitalne i wyroby medyczne na całym świecie.
- W 2020 roku atak typu ransomware na niemiecki szpital uwidocznił potencjalny wpływ opóźnionej opieki nad pacjentem, ponieważ atak zmusił placówkę do kierowania pacjentów do innego szpitala.
Kluczowe kwestie dotyczące cyberbezpieczeństwa w procesie uzyskiwania zgody 510(k)
Poniżej przedstawiono ogólne zasady cyberbezpieczeństwa dla producentów wyrobów medycznych, zgodnie z wytycznymi US FDA dotyczącymi cyberbezpieczeństwa w odniesieniu do zgłoszeń przed wprowadzeniem do obrotu.
- Regulacje dotyczące systemów jakości (QSR).: Producenci powinni zająć się kwestiami cyberbezpieczeństwa już na etapie projektowania i rozwoju wyrobu medycznego, ponieważ może to przynieść skuteczniejsze i bardziej wydajne ograniczenie ryzyka dla pacjenta. Producenci powinni ustanowić dane wejściowe projektowe związane z cyberbezpieczeniem dla swojego wyrobu oraz podejście do zarządzania lukami w zabezpieczeniach w ramach walidacji oprogramowania i analizy ryzyka wymaganej przez 21 CFR 820.30(g).
- Bezpieczeństwo konstrukcyjne: Producenci wyrobów muszą zadbać o to, aby ich produkty były projektowane z uwzględnieniem bezpieczeństwa urządzenia. US FDA oceni adekwatność zabezpieczeń na podstawie zdolności wyrobu do zapewnienia i wdrażania celów bezpieczeństwa, takich jak autentyczność, autoryzacja, dostępność, poufność oraz terminowa możliwość aktualizacji w całej architekturze systemu.
- Przejrzystość: Brak informacji na temat cyberbezpieczeństwa wyrobu – takich jak informacje niezbędne do wkomponowania go w środowisko użytkowania, a także informacje potrzebne użytkownikom do utrzymania cyberbezpieczeństwa przez cały cykl życia wyrobu – może wpłynąć na jego bezpieczeństwo i skuteczność. Aby rozwiązać te problemy, ważne jest, aby użytkownicy wyrobów mieli dostęp do informacji dotyczących kontroli cyberbezpieczeństwa, potencjalnych zagrożeń oraz innych istotnych kwestii.
- Dokumentacja zgłoszeniowa: Projekt cyberbezpieczeństwa wyrobu oraz dokumentacja powinny być dostosowane do ryzyka związanego z cyberbezpieczeństwem danego wyrobu. Producenci powinni wziąć pod uwagę szerszy system, w którym wyrób może być użytkowany.
Rysunek 1: Częste wyzwania i rozwiązania w zakresie cyberbezpieczeństwa 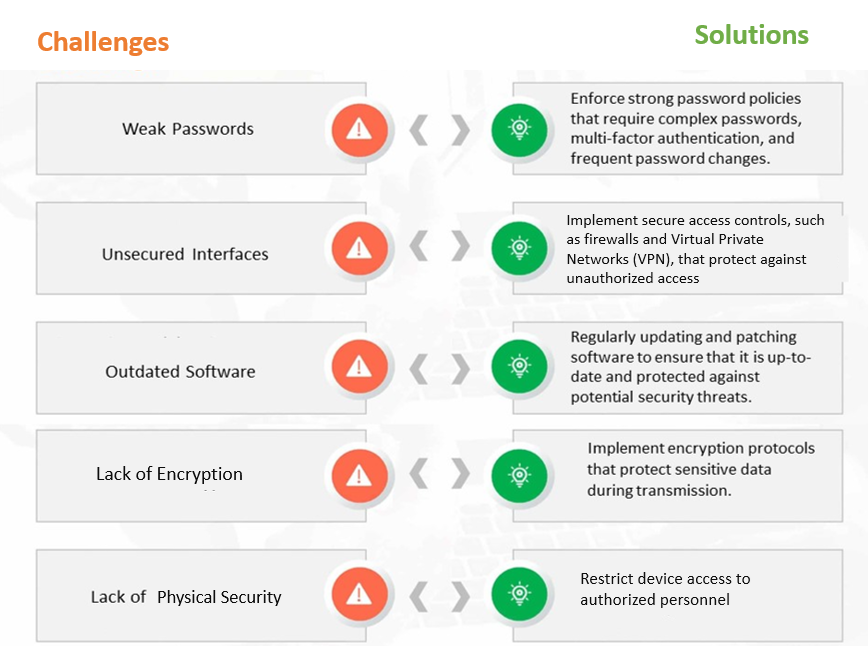
Podsumowanie
Podsumowując, cyberbezpieczeństwo w przypadku wyrobów medycznych ma kluczowe znaczenie dla zapewnienia bezpieczeństwa pacjentów i zapobiegania incydentom, które mogą zakłócić świadczenie opieki zdrowotnej. Przepisy US FDA dotyczące cyberbezpieczeństwa podkreślają potrzebę zajęcia się przez producentów kwestiami cyberbezpieczeństwa podczas projektowania i rozwoju wyrobów medycznych oraz zapewnienia przejrzystych informacji na temat kontroli cyberbezpieczeństwa. QSR, bezpieczeństwo konstrukcyjne, przejrzystość oraz dokumentacja zgłoszeniowa to kluczowe kwestie brane pod uwagę przy uzyskiwaniu zgody 510(k). Ważne jest również stawienie czoła powszechnym wyzwaniom związanym z cyberbezpieczeństwem, takim jak luki w zabezpieczeniach komponentów firm trzecich oraz ataki ransomware, a także wdrożenie rozwiązań takich jak solidna analiza ryzyka i regularne aktualizacje oprogramowania.
Aby przejść przez proces uzyskiwania zgody 510(k) bezproblemowo i zgodnie z przepisami, skontaktuj się z naszymi ekspertami ds. spraw regulacyjnych. Bądź na bieżąco! Działaj zgodnie z przepisami!









