

5 min de lectura
Ha pasado meses desarrollando el software de sus Dispositivos Médicos, contratando al mejor talento de ingeniería y creando lo que cree que es un producto innovador. Luego llega la revisión reglamentaria y descubre que su documentación de la norma IEC 62304 está incompleta.
¿Le suena familiar?
No está solo; esta situación se repite innumerables veces en la industria de los Dispositivos Médicos, lo que cuesta a las empresas meses de retrasos y miles de dólares en retrabajo. En lo que se equivocan la mayoría de las empresas de Dispositivos Médicos es en tratar el cumplimiento de la norma IEC 62304 como un trámite de documentación en lugar de un marco de seguridad completo.
¿El resultado?
Auditorías fallidas, rechazos reglamentarios y riesgos para la seguridad de los pacientes.
Este blog tratará sobre: ¿Qué es la norma IEC 62304?, las clasificaciones de seguridad del software que define y el camino hacia el cumplimiento.
¿Qué es la norma IEC 62304 y por qué es importante para su dispositivo?
La norma IEC 62304 es un estándar internacional para los procesos del ciclo de vida del software de Dispositivos Médicos, reconocido por la US FDA y otras agencias reglamentarias en todo el mundo. La norma no es solo un requisito más de cumplimiento; es su hoja de ruta para desarrollar software de Dispositivos Médicos seguro y eficaz que proteja a los pacientes y llegue al mercado con mayor rapidez.
La norma se aplica siempre que el software sea un componente importante de la producción de Dispositivos Médicos, ya sea que su software funcione de forma independiente como Dispositivo Médico (Software como Dispositivo Médico o SaMD), esté integrado en un dispositivo (Software en un Dispositivo Médico o SiMD) o se utilice en la fabricación. Esto incluye desde aplicaciones de salud móviles hasta complejos robots quirúrgicos. Si su software se encuentra en este ámbito, necesita una certificación IEC 62304.
¿Por qué es importante el cumplimiento de la norma IEC 62304?
- Requerido para la autorización de la FDA y el marcado CE para los SaMD
- Enfoque sistemático para identificar y mitigar los riesgos relacionados con el software
- Norma armonizada aceptada a nivel mundial
- Prueba documentada de la diligencia debida en el desarrollo de software
- Llegada al mercado más rápida con una planificación adecuada
Nuestra experiencia trabajando con empresas de Dispositivos Médicos en todo el mundo ha demostrado que las organizaciones que aplican la norma IEC 62304 en las primeras etapas de su proceso de desarrollo logran presentaciones correctas a la primera y reducen el tiempo de comercialización en un promedio de 4 a 6 meses.
Comprender las clasificaciones de seguridad del software según la norma IEC 62304
El cumplimiento de la norma IEC 62304 comienza por clasificar correctamente el riesgo para la seguridad de su software. Si se equivoca en esto, sobredimensionará su documentación o pasará por alto requisitos de seguridad fundamentales.
IEC 62304 Clase A: No es posible ninguna lesión
- Sin contribución a situaciones peligrosas
- Requisitos mínimos de documentación
- No se requiere verificación de unidades
- Ejemplo: Software administrativo para la programación de citas
IEC 62304 Clase B: Es posible una lesión no grave
- Puede contribuir a situaciones peligrosas que resulten en lesiones no graves
- Requisitos moderados de documentación y pruebas
- Se requiere verificación de unidades
- Ejemplo: software que supervisa las constantes vitales pero cuenta con sistemas de respaldo
Clase C de la norma IEC 62304: posibilidad de muerte o lesión grave
- Puede contribuir a situaciones peligrosas que provoquen la muerte o lesiones graves
- Se requiere el nivel más alto de documentación y verificación
- La documentación detallada del diseño es obligatoria
- Ejemplo: software que controla la administración de insulina o sistemas de soporte vital
La clasificación de riesgos no depende únicamente de la finalidad prevista de su software, sino también de lo que ocurre cuando este falla. Una aplicación sencilla que proporcione cálculos de dosis podría ser de Clase C si un cálculo incorrecto pudiera causar daños graves.
5 procesos esenciales de la norma IEC 62304 que debe implementar:
La norma IEC 62304 establece los requisitos divididos en cinco procesos principales (cláusulas 5-9) junto con la guía de implementación paso a paso.
Proceso 1: planificación del desarrollo de software (cláusula 5.1)
¿Qué debe hacer?
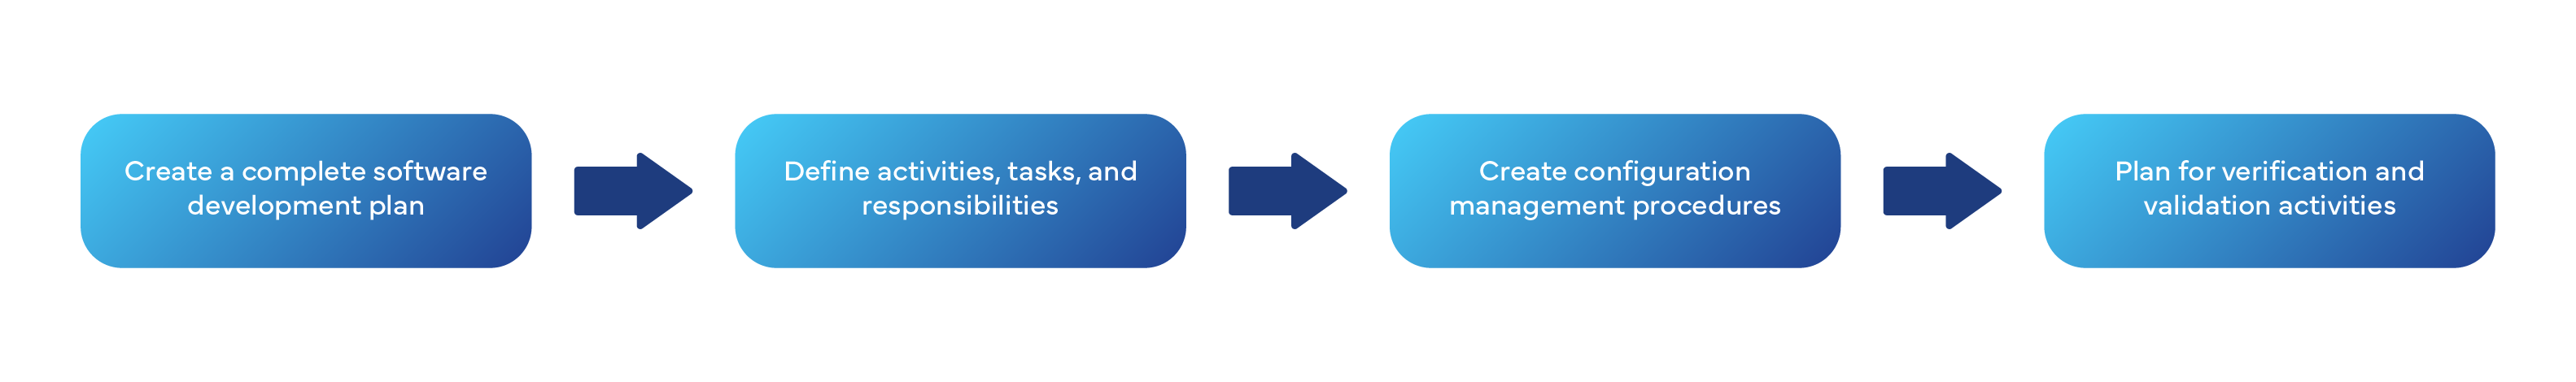
Proceso 2: análisis de los requisitos del software (cláusula 5.2)
¿Qué debe hacer?
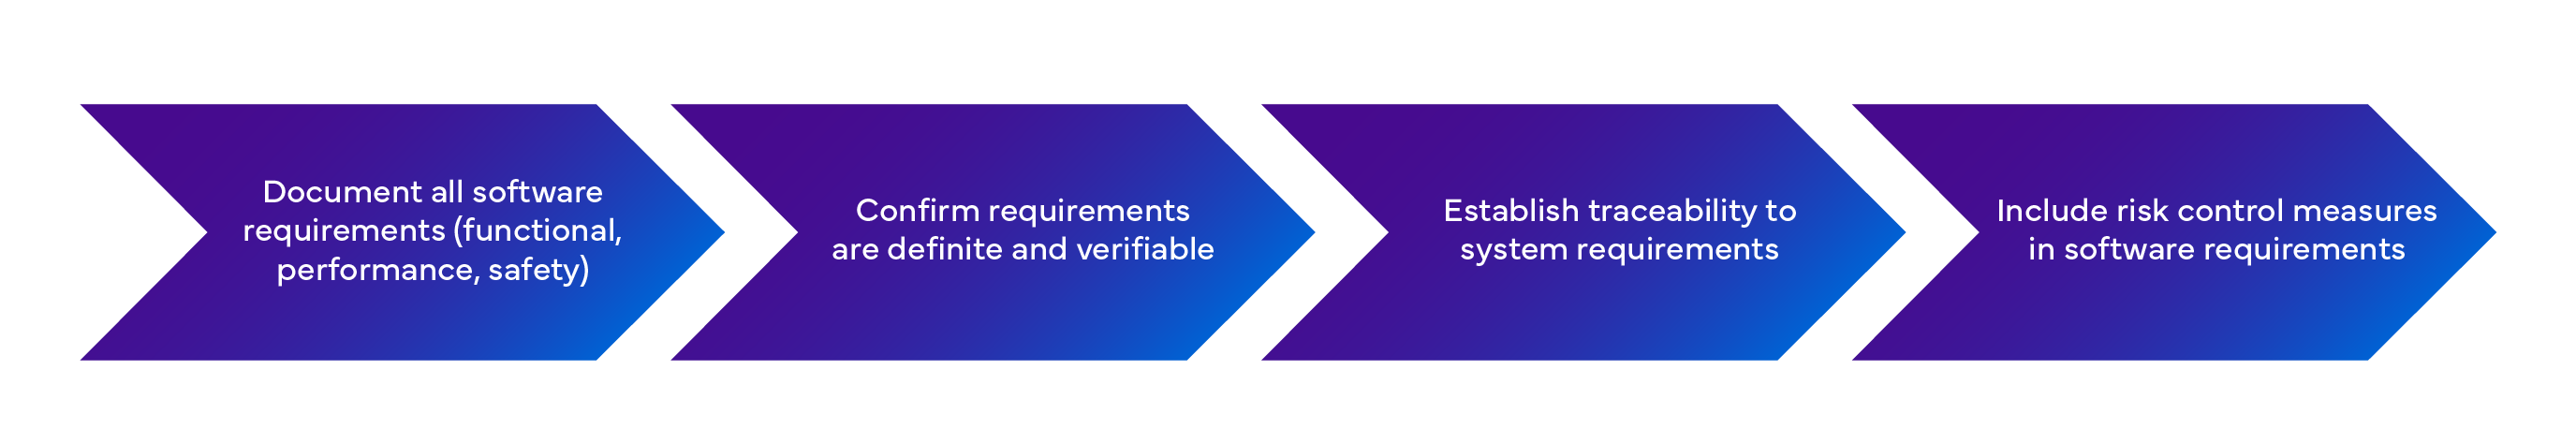
Consejo profesional: los elementos que no se pueden probar no son requisitos, son deseos. Todo requisito debe contar con un método de verificación correspondiente.
Proceso 3: arquitectura y diseño del software (cláusulas 5.3-5.4)
Entregables clave:
- Diseño de la arquitectura del software
- Diseño meticuloso para software de Clase C
- Especificaciones de interfaz
- Estrategia de segregación para el control de riesgos
Comprobación de la realidad de la arquitectura: ¿puede explicar la arquitectura de su software a una autoridad sanitaria en 10 minutos? Si no es así, es demasiado compleja o está mal documentada.
Proceso 4: implementación y pruebas (cláusulas 5.5-5.7)
Niveles de prueba requeridos:
- Pruebas unitarias (Clases B y C)
- Pruebas de integración (Clases B y C)
- Pruebas del sistema (todas las clases)
- Pruebas de aceptación
La verdad sobre las pruebas: hacer más pruebas no significa que sean mejores. Se debe priorizar un enfoque basado en riesgos que valide los requisitos de seguridad.
Proceso 5: Integración de la gestión de riesgos (Cláusula 7)
Aquí es donde muchas empresas cometen errores. La gestión de riesgos según la norma IEC 62304 no es una actividad aislada, sino que se integra en todo el proceso de desarrollo.
Requisitos de la gestión de riesgos de software:
- Identificar cómo el software contribuye a situaciones peligrosas
- Definir medidas de control de riesgos para cada causa potencial
- Confirmar la eficacia de las medidas de control de riesgos
- Mantener la trazabilidad desde los peligros hasta los controles
Cómo abordar el SOUP: software de origen desconocido en la norma IEC 62304
Todo sistema de software para dispositivos médicos utiliza componentes de terceros, tales como sistemas operativos, bases de datos, bibliotecas y servicios en la nube. La norma IEC 62304 los denomina "Software de origen desconocido" (SOUP, por sus siglas en inglés), y gestionarlos adecuadamente es fundamental para cumplir con la normativa (por ejemplo, Windows, Linux, Android, MySQL, pilas TCP/IP, AWS, Azure, Google Cloud APIs, criptografía y procesamiento de imágenes).
Requisitos de identificación de SOUP:
- Documentar el nombre, la versión y el fabricante de cada elemento SOUP
- Analizar los riesgos potenciales para los pacientes, los operadores y terceros
- Evaluar las listas de anomalías publicadas, como los errores de software
- Validar por qué cada elemento SOUP es adecuado para el uso previsto
Estrategia de gestión de riesgos de SOUP:
- Abordar los fallos del SOUP para evitar impactos en todo el sistema
- Implementar sistemas de supervisión y controles de estado
- Ofrecer una función de respaldo para el SOUP crítico
- Validar el comportamiento del SOUP en su caso de uso específico
IEC 62304 e ISO 14971: cómo hacer que la gestión de riesgos funcione de forma conjunta
La norma IEC 62304 no reemplaza la gestión de riesgos de la norma ISO 14971, sino que la amplía para abordar los riesgos específicos del software.
Enfoque de integración:
Comience con la norma ISO 14971 y realice un análisis de peligros a nivel de sistema
- Identifique las causas de software para cada situación peligrosa y determine si el software podría ser una causa contribuyente
- Aplique la norma IEC 62304 documentando las medidas de control de riesgos específicas del software
- Verifique la eficacia comprobando que los controles de su software funcionen realmente
La norma ISO 14971 estudia la probabilidad de daños; la norma IEC 62304 asume una probabilidad de fallo del 100 % y se centra en las consecuencias.
Errores comunes de la norma IEC 62304 y cómo evitarlos
Error 1: Clasificar erróneamente la clase de seguridad del software
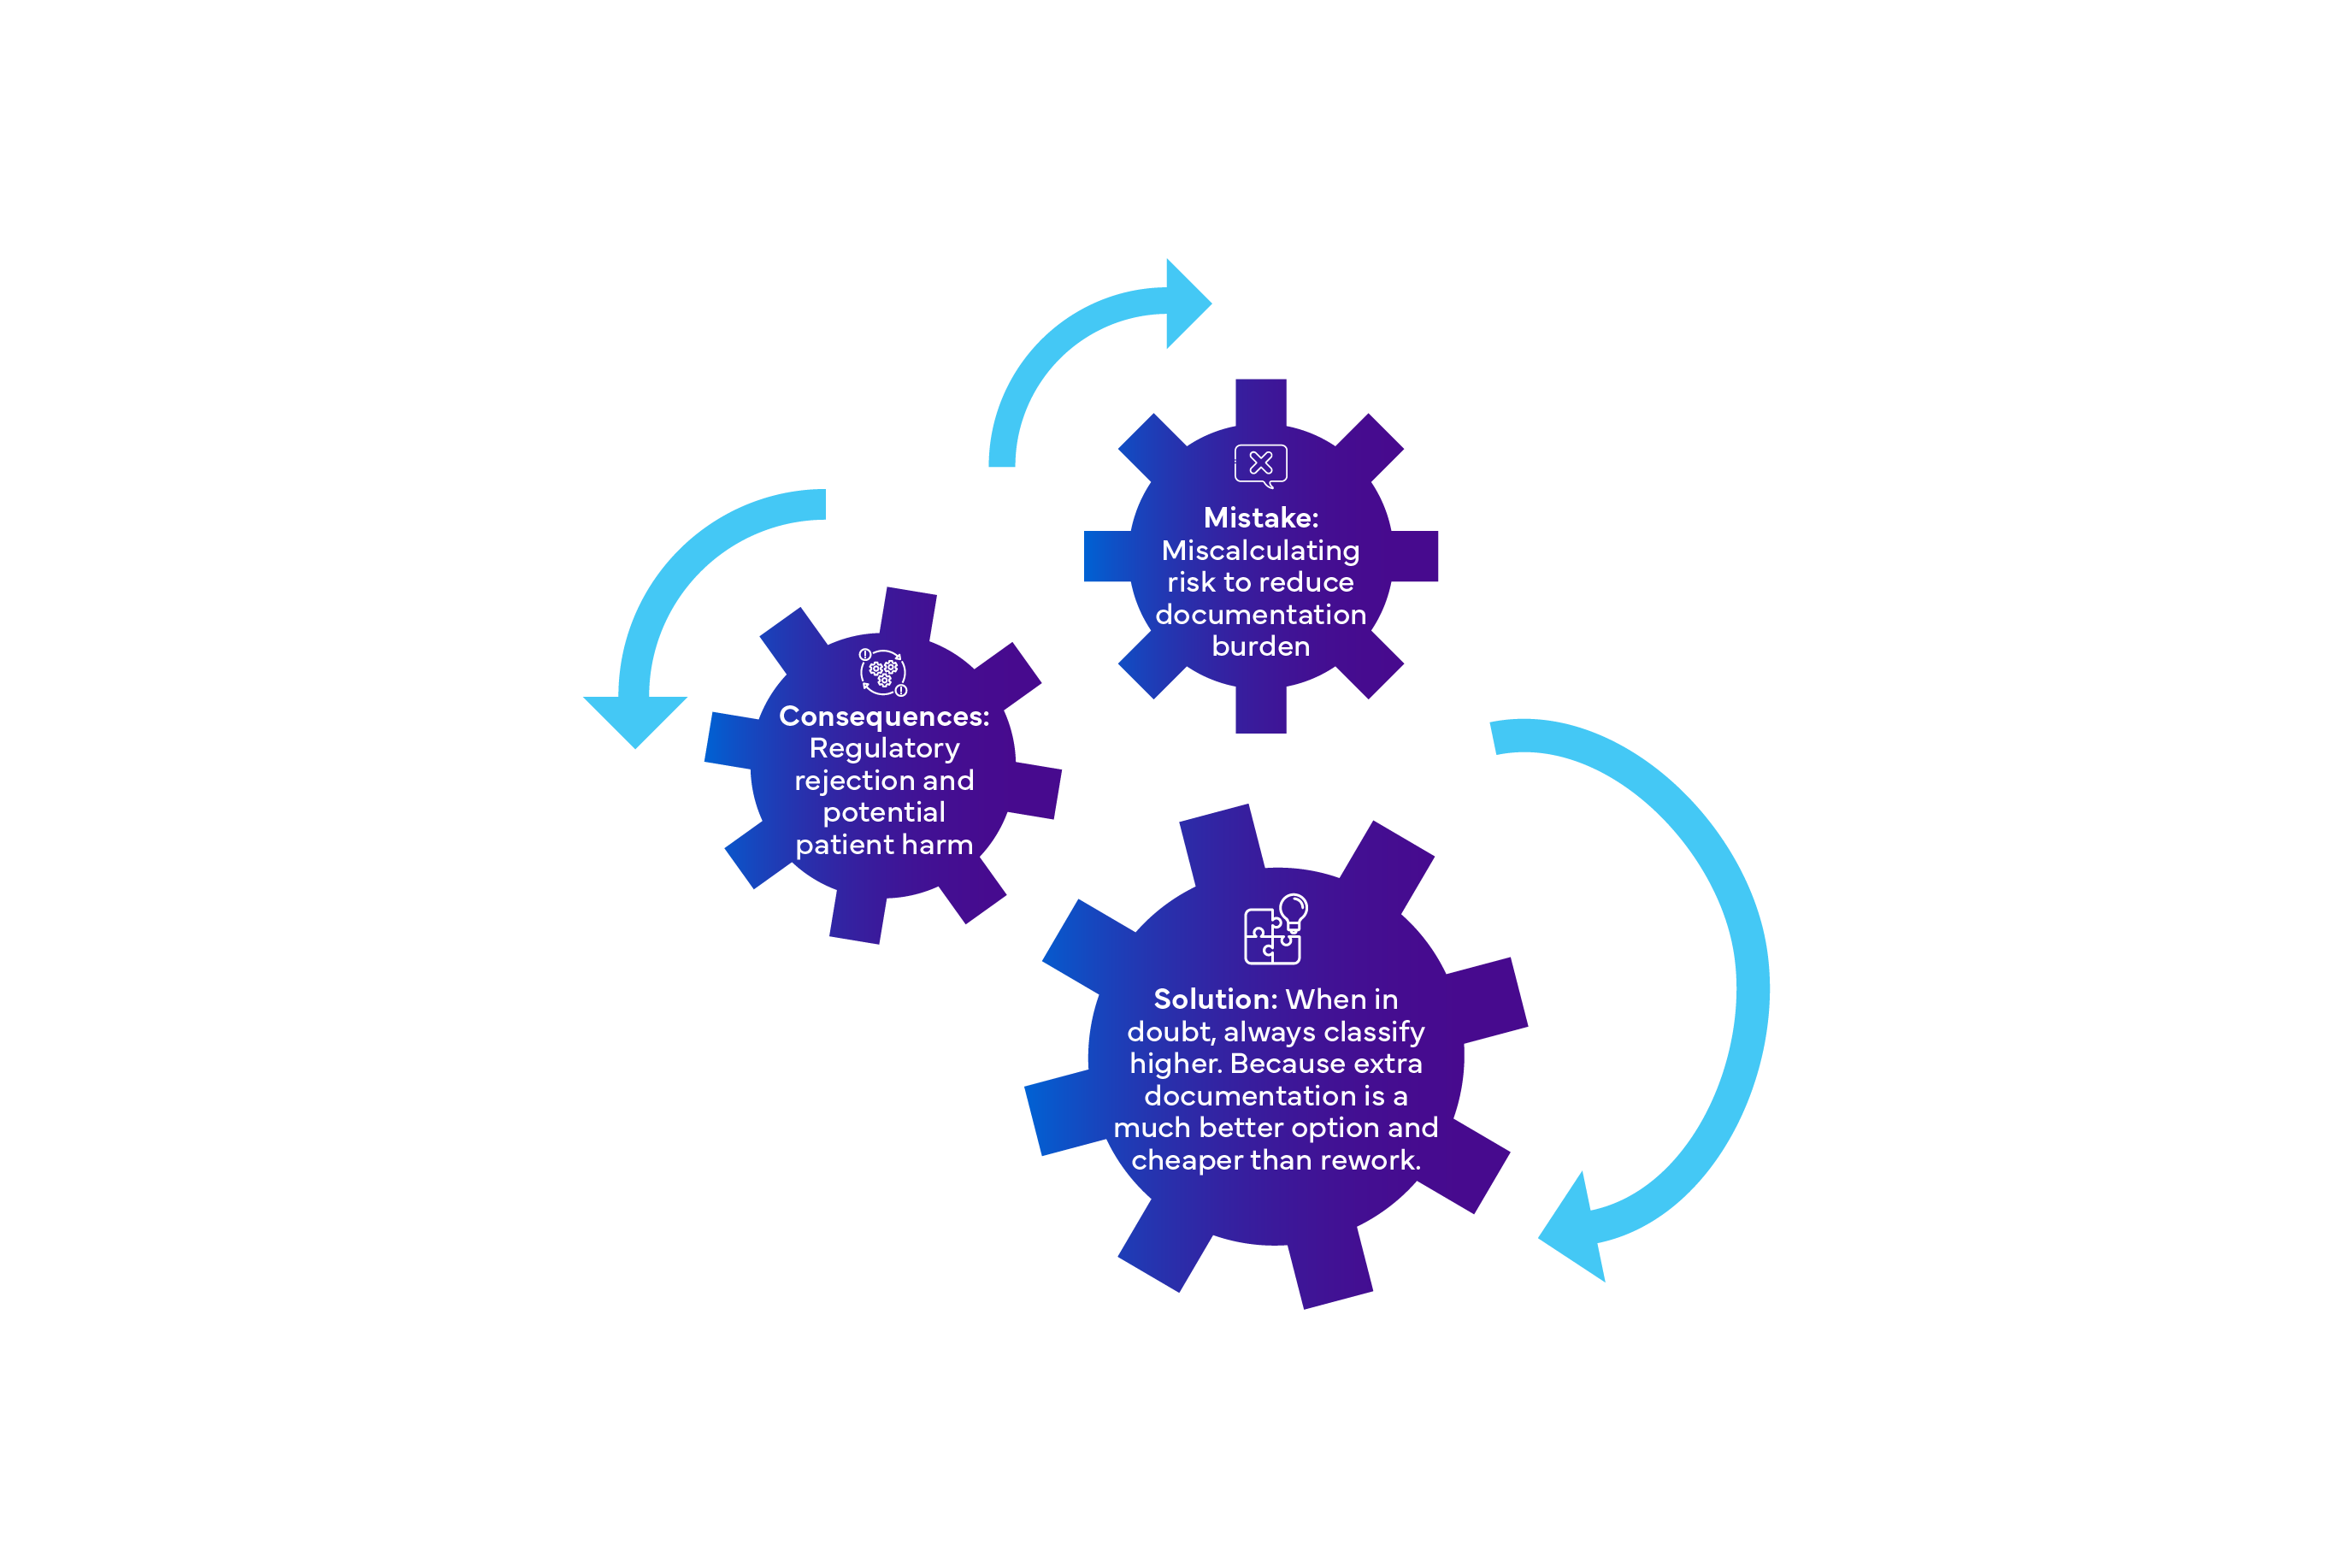
Error 2: Gestión inadecuada del SUP
- Fallo: Considerar el software de terceros como "problema de otra persona"
- Consecuencia: Riesgos no controlados e incumplimientos normativos
- Solución: Mantener un inventario completo de SUP con evaluaciones de riesgos
Error 3: Mala integración con el Sistema de Gestión de Calidad
- Fallo: Tratar la norma IEC 62304 como un estándar independiente
- Consecuencia: Procesos desconectados y hallazgos en auditorías
- Solución: Integrar los requisitos de la norma IEC 62304 en su SGC conforme a la norma ISO 13485
Error 4: Control de cambios insuficiente
- Fallo: Procesos informales de mantenimiento de software
- Consecuencia: Cambios no controlados que introducen nuevos riesgos
- Solución: Implementar procesos sólidos de gestión de configuración y resolución de problemas
Error 5: Exceso de documentación
- Fallo: Crear documentación que nadie utiliza
- Consecuencia: Fallos en auditorías y retrasos en los proyectos
- Solución: Centrarse en documentación significativa que respalde la toma de decisiones
Su lista de verificación de cumplimiento de IEC 62304
- Clasificación de seguridad del software asignada y documentada
- Sistema de gestión de calidad establecido (alineado con ISO 13485)
- Procesos de gestión de riesgos definidos (alineados con ISO 14971)
- Roles y responsabilidades asignados
- Plan de desarrollo creado y mantenido
- Requisitos de software documentados y trazables
- Arquitectura diseñada y revisada
- Diseño detallado completado (Clase C)
- Verificación de unidades realizada (Clase B/C)
- Pruebas de integración completadas (Clase B/C)
- Pruebas de sistema realizadas (todas las clases)
- Software lanzado con la documentación adecuada
- Plan de mantenimiento documentado
- Procedimientos de resolución de problemas establecidos
- Proceso de evaluación de impacto de cambios definido
- Plan de vigilancia posterior a la comercialización implementado
- Elementos de configuración identificados
- Sistema de control de versiones implementado
- Procedimientos de control de cambios establecidos
- Auditorías de configuración programadas
- Análisis de peligros del software completado
- Medidas de control de riesgos implementadas
- Verificación de los controles de riesgos realizada
- Matriz de trazabilidad mantenida
Buenas prácticas para el cumplimiento continuo de la norma IEC 62304
- Inicie las actividades relacionadas con la norma IEC 62304 durante la planificación del proyecto, no al final del desarrollo. Los esfuerzos de cumplimiento tardíos son costosos y, a menudo, insuficientes.
- Utilice herramientas para la gestión de la configuración, las pruebas y la generación de documentación. Los procesos manuales no se adaptan al crecimiento e introducen errores.
- El cumplimiento de la norma IEC 62304 no es solo para los ingenieros de calidad. Los desarrolladores, evaluadores y jefes de proyecto deben entender sus funciones.
- El ciclo del software no termina con su lanzamiento. Planifique el mantenimiento continuo, las actualizaciones y los parches de ciberseguridad desde el primer día.
- Realice auditorías internas para identificar deficiencias antes de las evaluaciones externas. La prevención es más económica que la corrección.
Cómo Freyr puede acelerar su proceso con la norma IEC 62304
Freyr acelera la comercialización de Dispositivos Médicos.
Con más de 2200 expertos reglamentarios y un historial de más de 1500 aprobaciones de dispositivos, logramos una tasa de éxito del 99 % en la primera presentación.
Específicamente para la norma IEC 62304, Freyr ofrece servicios integrales de cumplimiento. Nuestra metodología probada abarca el análisis de deficiencias, la documentación y la gestión del ciclo de vida para optimizar la conformidad y acelerar la llegada de su dispositivo al mercado. Explore nuestros servicios de IEC 62304 aquí o póngase en contacto con nosotros en sales@freyrsolutions.com.









