

3 min de lectura
¿Cuál es el papel de la ciberseguridad en los Dispositivos Médicos?
El proceso de autorización 510(k) es una vía reglamentaria utilizada por la Administración de Medicamentos y Alimentos de Estados Unidos (US FDA) para evaluar y conceder la autorización para la distribución comercial de Dispositivos Médicos. El proceso tiene como objetivo garantizar que los Dispositivos Médicos sean seguros y eficaces para el uso de los pacientes. La US FDA define la ciberseguridad como «[e]l proceso de prevención del acceso no autorizado, la modificación, el uso indebido o la denegación de uso, o el uso no autorizado de información almacenada, a la que se accede o transferida desde un dispositivo médico a un destinatario externo».
Los Dispositivos Médicos se conectan cada vez más a redes y, por lo tanto, son vulnerables a amenazas de ciberseguridad como la piratería informática, las filtraciones de datos y los ataques de malware. Abordar la ciberseguridad en la fase de diseño y desarrollo es fundamental para garantizar que los Dispositivos Médicos cuenten con los controles de seguridad adecuados. Las amenazas y las vulnerabilidades no se pueden eliminar por completo, y reducir los riesgos de ciberseguridad es especialmente difícil. Si la ciberseguridad no se mantiene adecuadamente, podría provocar el mal funcionamiento de los dispositivos, la pérdida de datos personales o médicos y la posibilidad de que las amenazas de seguridad se propaguen a otras redes o dispositivos interconectados.
Incidentes causados por una ciberseguridad comprometida
Los incidentes de ciberseguridad han dejado inoperativos Dispositivos Médicos y redes hospitalarias, lo que ha provocado la interrupción de la atención a los pacientes en centros sanitarios de US. Estos ciberataques y vulnerabilidades también pueden causar daños a los pacientes debido a riesgos clínicos, por ejemplo, retrasos en el diagnóstico o tratamiento.
A continuación, se enumeran los principales incidentes en el sector sanitario que ponen de relieve la importancia de la ciberseguridad para la seguridad del paciente.
- En 2017, el ataque de ransomware WannaCry afectó a sistemas hospitalarios y Dispositivos Médicos en todo el mundo.
- En 2020, un ataque de ransomware a un hospital alemán puso de manifiesto los posibles ochenta y tres (83) impactos de la atención retrasada al paciente, ya que el ataque obligó a derivar a los pacientes a otro hospital.
Consideraciones clave de ciberseguridad para la autorización 510(k)
Los siguientes son los principios generales de ciberseguridad para los fabricantes de Dispositivos Médicos, de acuerdo con la guía de ciberseguridad de la US FDA específica para presentaciones previas a la comercialización.
- Regulación del Sistema de Calidad (QSR).: Los fabricantes deben abordar los problemas de ciberseguridad en la fase de diseño y desarrollo del dispositivo médico, ya que esto puede dar lugar a una mitigación más sólida y eficaz de los riesgos para los pacientes. Los fabricantes deben establecer entradas de diseño relacionadas con la ciberseguridad para su dispositivo y un enfoque de gestión y vulnerabilidad de la ciberseguridad como parte de la validación del software y el análisis de riesgos requerido por 21 CFR 820.30(g).
- Diseño de seguridad: Los fabricantes de dispositivos deben asegurarse de que sus productos se diseñen teniendo en cuenta la seguridad de los mismos. La US FDA evaluará la idoneidad de la seguridad basándose en la capacidad del dispositivo para proporcionar e implementar objetivos de seguridad como autenticidad, autorización, disponibilidad, confidencialidad y seguridad, así como la capacidad de actualización oportuna en toda la arquitectura del sistema.
- Transparencia: La falta de información sobre ciberseguridad en el dispositivo, como la información necesaria para integrarlo en el entorno de uso, así como la información requerida por los usuarios para mantener la ciberseguridad a lo largo del ciclo de vida del dispositivo, puede afectar a su seguridad y eficacia. Para abordar estas preocupaciones, es importante que los usuarios de los dispositivos tengan acceso a la información relativa a los controles de ciberseguridad, los riesgos potenciales y otra información relevante.
- Documentación de presentación: Se espera que el diseño y la documentación de ciberseguridad del dispositivo se ajusten al riesgo de ciberseguridad del mismo. Los fabricantes deben tener en cuenta el sistema más amplio en el que se puede utilizar un dispositivo.
Figura 1: Retos y soluciones comunes en ciberseguridad 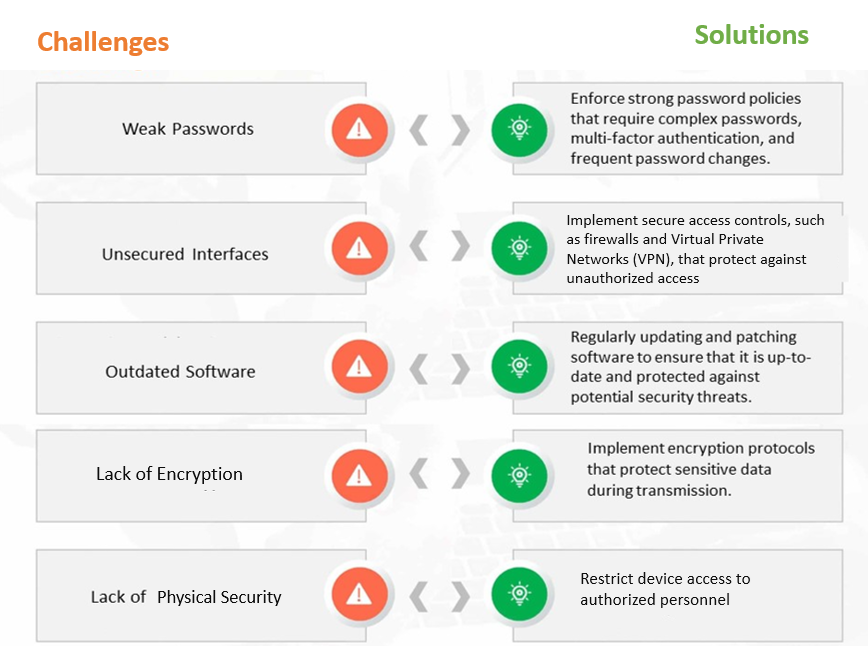
Conclusión
En resumen, la ciberseguridad en los Dispositivos Médicos es crucial para garantizar la seguridad del paciente y evitar incidentes que puedan interrumpir la prestación de asistencia sanitaria. Las normas de ciberseguridad de la US FDA subrayan la necesidad de que los fabricantes aborden los problemas de ciberseguridad durante el diseño y desarrollo de los Dispositivos Médicos y proporcionen información transparente sobre los controles de ciberseguridad. El QSR, el diseño de seguridad, la transparencia y la documentación de presentación son consideraciones clave para la autorización 510(k). También es importante abordar los retos comunes de ciberseguridad, como las vulnerabilidades en componentes de terceros y los ataques de ransomware, e implementar soluciones como un análisis de riesgos sólido y actualizaciones periódicas de software.
Para disfrutar de un proceso de autorización 510(k) sencillo y conforme a la normativa, póngase en contacto con nuestros expertos regulatorios. ¡Manténgase informado! ¡Mantenga el cumplimiento!









