

5 min di lettura
Avete trascorso mesi a sviluppare il software del vostro dispositivo medico, assumendo i migliori talenti ingegneristici e creando quello che ritenete essere un prodotto innovativo. Poi arriva la revisione normativa e vi accorgete che la vostra documentazione IEC 62304 è incompleta.
Vi sembra familiare?
Non siete soli: questa situazione si verifica innumerevoli volte nel settore dei dispositivi medici, costringendo le aziende a mesi di ritardi e a migliaia di dollari di lavoro extra. L'errore che la maggior parte delle aziende di dispositivi medici commette è considerare la conformità alla norma IEC 62304 come un problema di documentazione anziché come un quadro completo per la sicurezza.
Il risultato?
Audit falliti, rifiuti da parte delle autorità regolatorie e compromissione della sicurezza dei pazienti.
Questo articolo tratterà: Cos'è la norma IEC 62304? Le classificazioni di sicurezza del software che essa definisce e il percorso verso la conformità.
Cos'è la norma IEC 62304 e perché è importante per il vostro dispositivo?
La norma IEC 62304 è uno standard internazionale per i processi del ciclo di vita del software per dispositivi medici, riconosciuto dalla FDA statunitense e da altre agenzie regolatorie in tutto il mondo. Lo standard non è solo un altro requisito di conformità da soddisfare, ma rappresenta la vostra tabella di marcia per sviluppare software per dispositivi medici sicuri ed efficaci, che proteggono i pazienti e arrivano sul mercato più rapidamente.
Lo standard si applica ogni volta che il software è un componente importante della produzione di dispositivi medici, sia che il vostro software funzioni autonomamente come dispositivo medico (Software as a Medical Device o SaMD), sia che sia integrato in un dispositivo (Software in a Medical Device o SiMD), sia che venga utilizzato nella produzione. Pensate a tutto, dalle app sanitarie mobili ai robot chirurgici complessi. Se il vostro software rientra in questa categoria, avete bisogno della certificazione IEC 62304.
Perché è importante la conformità alla norma IEC 62304?
- Richiesta per l'autorizzazione FDA e la marcatura CE per i SaMD
- Approccio sistematico all'identificazione e alla mitigazione dei rischi legati al software
- Standard armonizzato accettato a livello globale
- Prova documentata di diligenza nello sviluppo del software
- Tempi di immissione sul mercato più rapidi grazie a una corretta pianificazione
La nostra esperienza di collaborazione con aziende di dispositivi medici a livello globale ha dimostrato che le organizzazioni che applicano la norma IEC 62304 nelle prime fasi del processo di sviluppo ottengono sottomissioni corrette fin dalla prima volta e riducono i tempi di immissione sul mercato in media da 4 a 6 mesi.
Comprendere le classificazioni di sicurezza del software secondo la norma IEC 62304
La conformità alla norma IEC 62304 inizia con la corretta classificazione del rischio di sicurezza del vostro software. Se commettete errori in questa fase, potreste sovraccaricare la vostra documentazione o tralasciare requisiti di sicurezza fondamentali.
IEC 62304 Classe A: nessuna lesione possibile
- Nessun contributo a situazioni pericolose
- Requisiti di documentazione minimi
- Nessuna verifica dell'unità richiesta
- Esempio: Software amministrativo per la pianificazione degli appuntamenti
IEC 62304 Classe B: Possibilità di lesioni non gravi
- Può contribuire a situazioni pericolose che comportano lesioni non gravi
- Requisiti moderati di documentazione e test
- Verifica dell'unità richiesta
- Esempio: Software che monitora i parametri vitali ma dispone di sistemi di backup
IEC 62304 Classe C: Possibilità di decesso o lesioni gravi
- Può contribuire a situazioni pericolose che comportano decesso o lesioni gravi
- È richiesto il massimo livello di documentazione e verifica
- La documentazione di progettazione dettagliata è obbligatoria
- Esempio: Software che controlla l'erogazione di insulina o i sistemi di supporto vitale
La classificazione del rischio non riguarda solo l'uso previsto del software, ma anche ciò che accade in caso di guasto. Una semplice applicazione che fornisce calcoli di dosaggio potrebbe essere di Classe C se calcoli errati potessero causare danni gravi.
5 processi essenziali della norma IEC 62304 da implementare:
La norma IEC 62304 stabilisce i requisiti in cinque processi principali (clausole 5-9) insieme alla guida pratica all'implementazione.
Processo 1: Pianificazione dello sviluppo del software (Clausola 5.1)
Cosa devi fare?
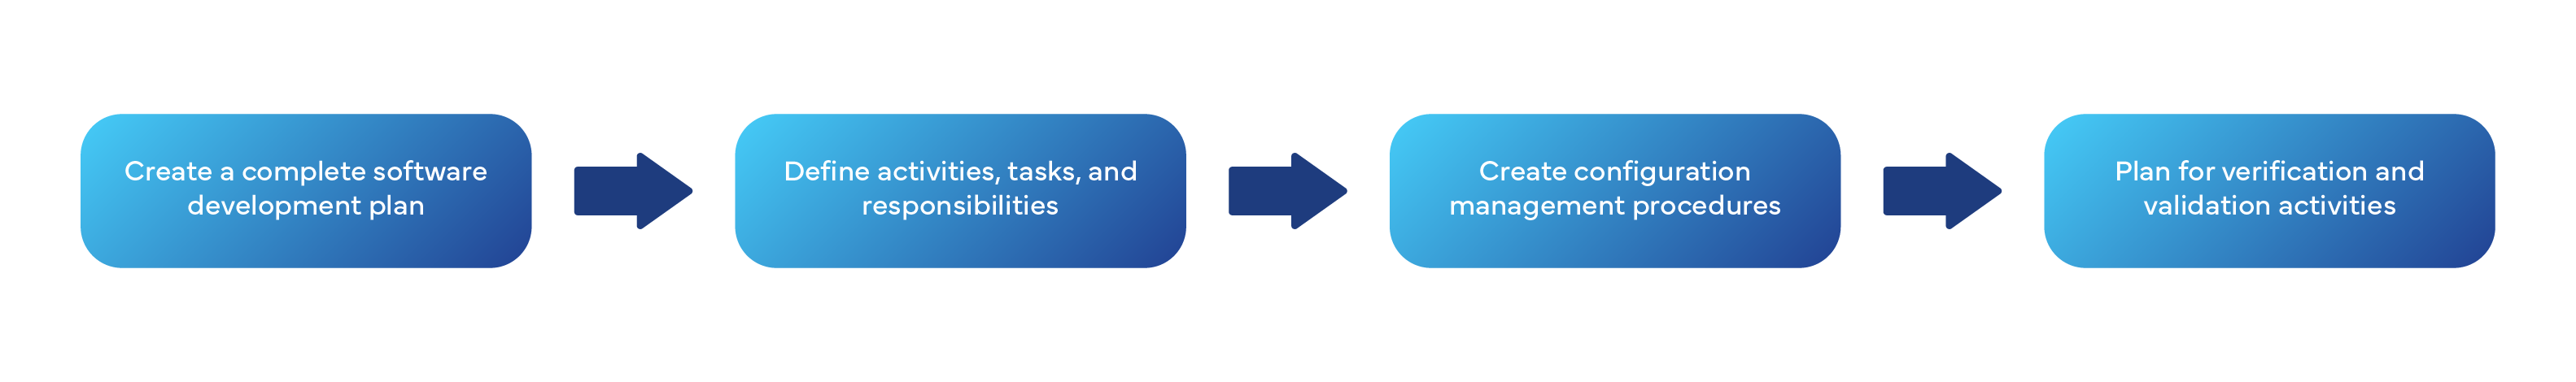
Processo 2: Analisi dei requisiti del software (Clausola 5.2)
Cosa devi fare?
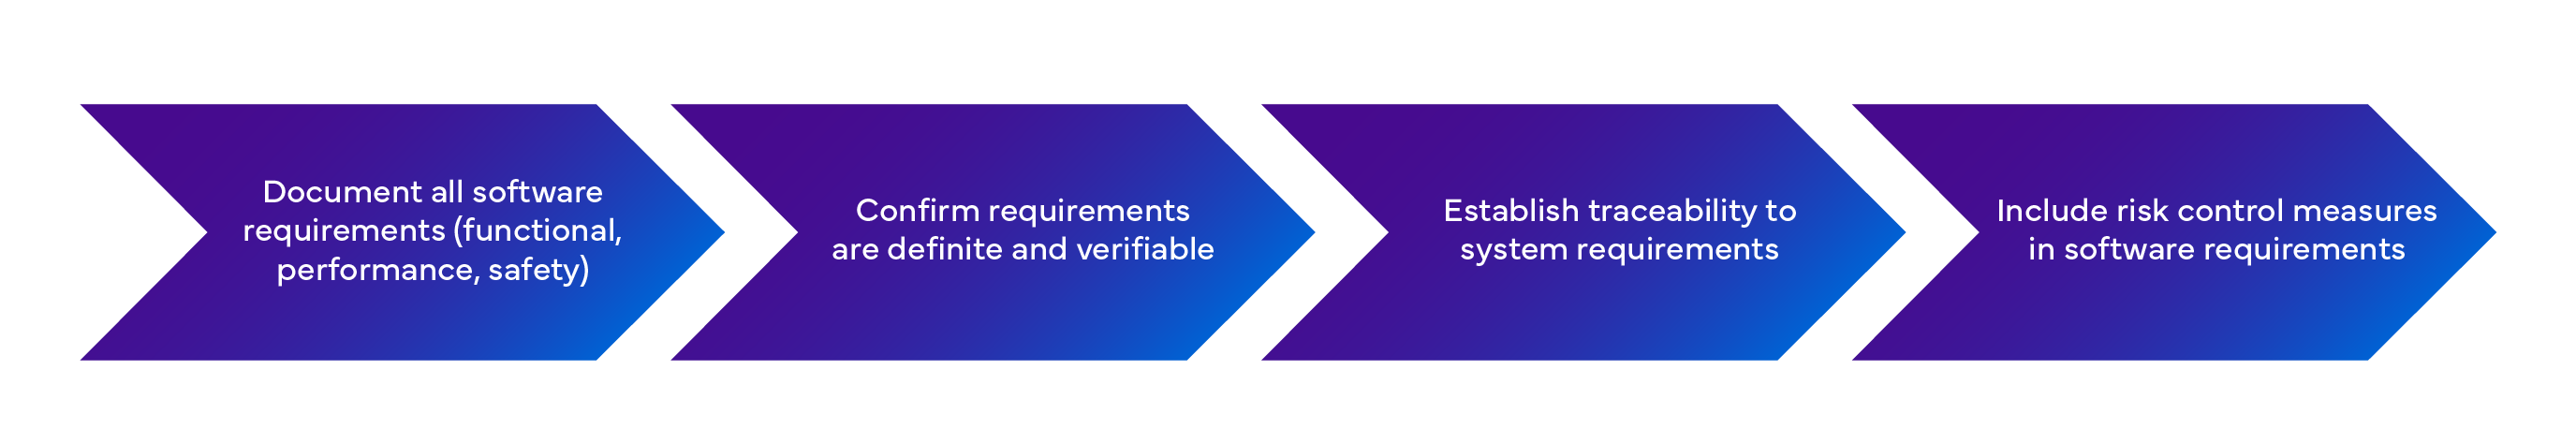
Consiglio utile: gli elementi che non possono essere testati non sono requisiti, ma desideri. Ogni requisito deve avere un metodo di verifica corrispondente.
Processo 3: Architettura e progettazione del software (Clausole 5.3-5.4)
Risultati chiave:
- Progettazione dell'architettura software
- Progettazione meticolosa per software di Classe C
- Specifiche di interfaccia
- Strategia di segregazione per il controllo del rischio
Verifica della realtà dell'architettura: sapete spiegare l'architettura del vostro software a un'autorità di regolamentazione in 10 minuti? In caso contrario, è troppo complessa o scarsamente documentata.
Processo 4: Implementazione e test (Clausole 5.5-5.7)
Livelli di test richiesti:
- Test di unità (Classe B e C)
- Test di integrazione (Classe B e C)
- Test di sistema (tutte le classi)
- Test di accettazione
La verità sui test: un numero maggiore di test non equivale a test migliori. Bisogna privilegiare test basati sul rischio che convalidino i requisiti di sicurezza.
Processo 5: Integrazione della gestione del rischio (Clausola 7)
È qui che molte aziende commettono errori. La gestione del rischio secondo la norma IEC 62304 non è un'attività separata, ma è integrata in tutto il processo di sviluppo.
Requisiti di gestione del rischio del software:
- Individuare in che modo il software contribuisce a situazioni di pericolo
- Definire le misure di controllo del rischio per ogni potenziale causa
- Confermare l'efficacia delle misure di controllo del rischio
- Mantenere la tracciabilità dai pericoli ai controlli
Gestione del SOUP: Software di provenienza sconosciuta nella norma IEC 62304
Ogni sistema software per dispositivi medici utilizza componenti di terze parti, come sistemi operativi, database, librerie e servizi cloud. La norma IEC 62304 definisce questi elementi "Software di provenienza sconosciuta" (SOUP) e la loro corretta gestione è fondamentale per la conformità (ad esempio Windows, Linux, Android, MySQL, stack TCP/IP, AWS, Azure, Google Cloud APIs, crittografia, elaborazione delle immagini).
Requisiti di identificazione del SOUP:
- Documentare nome, versione e produttore di ciascun elemento SOUP
- Esaminare i potenziali rischi per pazienti, operatori e terze parti
- Valutare gli elenchi di anomalie pubblicate, come i bug
- Convalidare l'idoneità di ciascun elemento SOUP all'uso previsto
Strategia di gestione del rischio del SOUP:
- Gestire i guasti del SOUP per evitare problemi a livello di intero sistema
- Implementare watchdog e controlli dello stato di funzionamento
- Garantire funzionalità di backup per il SOUP critico
- Convalidare il comportamento del SOUP nel proprio caso d'uso specifico
IEC 62304 e ISO 14971: far funzionare insieme la gestione del rischio
La norma IEC 62304 non sostituisce la gestione del rischio ISO 14971, ma la estende per i rischi specifici del software.
Approccio di integrazione:
Iniziare con la ISO 14971 ed eseguire l'analisi dei pericoli a livello di sistema
- Identificare le cause software per ciascuna situazione di pericolo e determinare se il software possa rappresentare una causa concomitante
- Applicare la norma IEC 62304 documentando le misure di controllo del rischio specifiche per il software
- Verificare l'efficacia testando l'effettivo funzionamento dei controlli software
La norma ISO 14971 analizza la probabilità di danno, mentre la IEC 62304 presuppone una probabilità di guasto del 100% e si concentra sulle conseguenze.
Errori comuni con la norma IEC 62304 e come evitarli
Errore 1: errata classificazione della classe di sicurezza del software
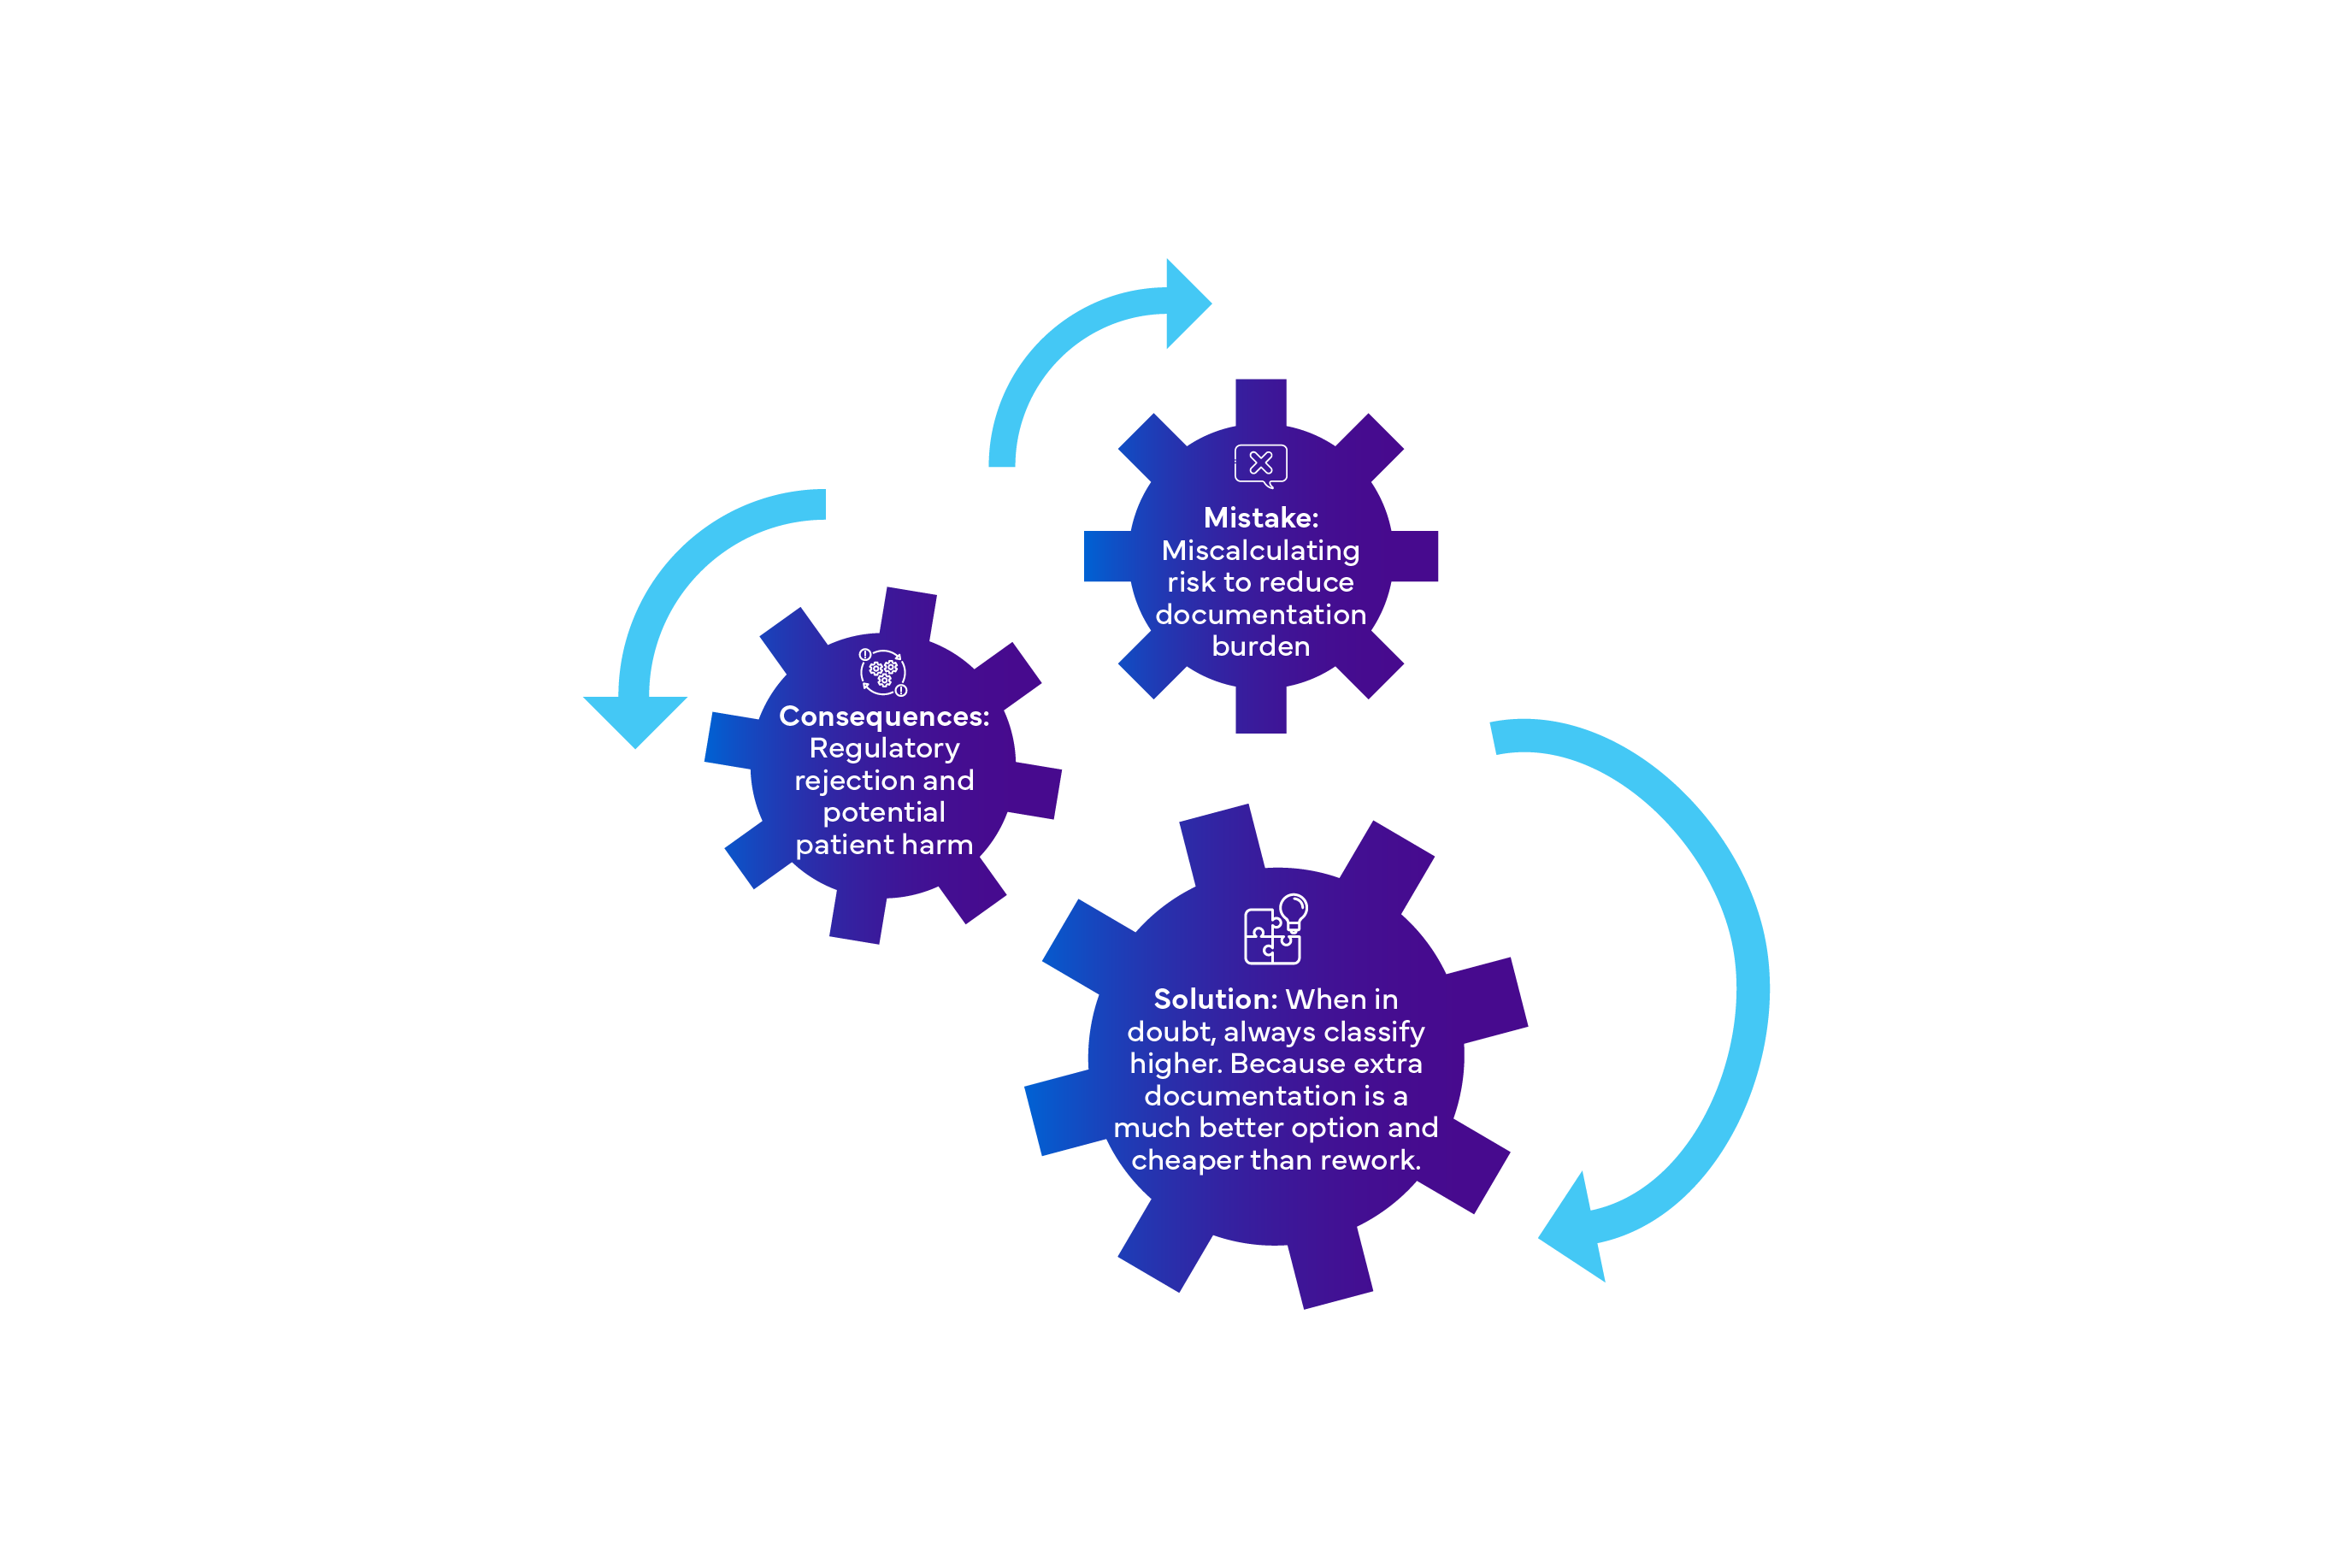
Errore 2: gestione inadeguata del SOUP
- Errore: considerare il software di terze parti come un problema che non ci riguarda
- Conseguenza: rischi non controllati e mancata conformità
- Soluzione: mantenere un inventario completo del SOUP con le relative valutazioni del rischio
Errore 3: scarsa integrazione con il sistema di gestione per la qualità
- Errore: trattare la norma IEC 62304 come uno standard isolato
- Conseguenza: processi non collegati tra loro e rilievi in sede di audit
- Soluzione: integrare i requisiti della norma IEC 62304 nel proprio sistema di gestione per la qualità ISO 13485
Errore 4: controllo delle modifiche insufficiente
- Errore: processi di manutenzione del software informali
- Conseguenza: modifiche non controllate che introducono nuovi rischi
- Soluzione: implementare processi solidi di gestione della configurazione e risoluzione dei problemi
Errore 5: Eccesso di documentazione
- Errore: creazione di documentazione che nessuno utilizza
- Conseguenza: fallimento degli audit e ritardi nei progetti
- Soluzione: concentrarsi su una documentazione significativa che supporti il processo decisionale
La tua checklist di conformità IEC 62304
- Classificazione della sicurezza del software assegnata e documentata
- Sistema di gestione della qualità stabilito (allineato a ISO 13485)
- Processi di gestione del rischio definiti (allineati a ISO 14971)
- Ruoli e responsabilità assegnati
- Piano di sviluppo creato e mantenuto
- Requisiti del software documentati e tracciabili
- Architettura progettata e riesaminata
- Progettazione dettagliata completata (Classe C)
- Verifica dell'unità eseguita (Classe B/C)
- Test di integrazione completati (Classe B/C)
- Test di sistema eseguiti (tutte le classi)
- Software rilasciato con la relativa documentazione
- Piano di manutenzione documentato
- Procedure di risoluzione dei problemi stabilite
- Processo di valutazione dell'impatto delle modifiche definito
- Piano di sorveglianza post-commercializzazione implementato
- Elementi di configurazione identificati
- Sistema di controllo delle versioni implementato
- Procedure di controllo delle modifiche stabilite
- Audit di configurazione pianificati
- Analisi dei rischi del software completata
- Misure di controllo del rischio implementate
- Verifica dei controlli del rischio eseguita
- Matrice di tracciabilità mantenuta
Le migliori pratiche per la conformità continua alla norma IEC 62304
- Inizia ad affrontare gli aspetti della norma IEC 62304 durante la pianificazione del progetto, non alla fine dello sviluppo. Gli sforzi di conformità tardivi sono costosi e spesso inadeguati.
- Usa strumenti per la gestione delle configurazioni, i test e la generazione di documentazione. I processi manuali non sono scalabili e introducono errori.
- La conformità alla norma IEC 62304 non riguarda solo i responsabili della qualità. Sviluppatori, tester e project manager devono comprendere il loro ruolo.
- Il ciclo di vita del software non termina con il rilascio. Pianifica la manutenzione continua, gli aggiornamenti e le patch di sicurezza fin dal primo giorno.
- Conduci audit interni per individuare le carenze prima delle valutazioni esterne. Prevenire è più economico che rimediare.
In che modo Freyr può accelerare il vostro percorso verso la norma IEC 62304
Freyr accelera l'immissione sul mercato dei dispositivi medici.
Con oltre 2.200 esperti di conformità normativa e una comprovata esperienza di più di 1.500 approvazioni di dispositivi, raggiungiamo un tasso di successo del 99% alla prima sottomissione.
Nello specifico per la norma IEC 62304, Freyr fornisce servizi di conformità completi. La nostra metodologia collaudata comprende l'analisi dei divari, la documentazione e la gestione del ciclo di vita per semplificare la conformità e portare il vostro dispositivo sul mercato più rapidamente. Scoprite i nostri servizi per la norma IEC 62304 qui o contattateci all'indirizzo sales@freyrsolutions.com.









