

3 min di lettura
Qual è il ruolo della sicurezza informatica nei dispositivi medici?
Il processo di autorizzazione 510(k) è un percorso normativo utilizzato dalla Food and Drug Administration degli Stati Uniti (US FDA) per valutare e autorizzare la vendita sul mercato dei dispositivi medici. Lo scopo è assicurarsi che i dispositivi medici siano sicuri ed efficaci per i pazienti. La US FDA definisce la sicurezza informatica come "[il] processo volto a prevenire l'accesso non autorizzato, la modifica, l'uso improprio o l'interruzione del servizio, nonché l'uso non autorizzato di informazioni memorizzate, consultate o trasferite da un dispositivo medico a un destinatario esterno".
I dispositivi medici sono sempre più connessi alle reti e, di conseguenza, sono esposti a rischi di sicurezza informatica come pirateria informatica, violazioni dei dati e attacchi di malware. Affrontare la sicurezza informatica già in fase di progettazione e sviluppo è fondamentale per garantire che i dispositivi siano dotati di adeguate misure di protezione. Minacce e vulnerabilità non possono essere eliminate del tutto, e ridurre i rischi informatici è particolarmente complesso. Se la sicurezza informatica non viene gestita correttamente, può causare il malfunzionamento dei dispositivi, la perdita di dati personali o medici e la diffusione di minacce ad altre reti o dispositivi collegati.
Incidenti causati da problemi di sicurezza informatica
Gli incidenti di cybersecurity hanno reso inoperativi i dispositivi medici e le reti ospedaliere, causando l'interruzione dell'assistenza ai pazienti nelle strutture sanitarie negli US. Tali attacchi informatici e exploit possono anche causare danni ai pazienti a causa di rischi clinici, ad esempio ritardi nella diagnosi e/o nel trattamento.
Di seguito sono elencati i principali incidenti nel settore sanitario che sottolineano l'importanza della cybersecurity per la sicurezza dei pazienti.
- Nel 2017, l'attacco ransomware WannaCry ha colpito i sistemi ospedalieri e i dispositivi medici in tutto il mondo.
- Nel 2020, un attacco ransomware a un ospedale tedesco ha evidenziato i potenziali ottantatré (83) impatti di un'assistenza ritardata ai pazienti, poiché l'attacco ha costretto a dirottare i pazienti verso un altro ospedale.
Le principali considerazioni sulla cybersecurity per l'autorizzazione 510(k)
Di seguito sono riportati i principi generali della cybersecurity per i produttori di dispositivi medici, secondo la guida sulla cybersecurity della US FDA specifica per le sottomissioni pre-market.
- Quality System Regulation (QSR).: I produttori dovrebbero affrontare i problemi di cybersecurity nella fase di progettazione e sviluppo del dispositivo medico, poiché ciò può portare a una mitigazione più robusta ed efficiente dei rischi per i pazienti. I produttori dovrebbero stabilire input di progettazione relativi alla cybersecurity per il proprio dispositivo e un approccio di gestione e vulnerabilità della cybersecurity come parte della convalida del software e dell'analisi del rischio richiesta dal 21 CFR 820.30(g).
- Sicurezza della progettazione: I produttori di dispositivi devono assicurarsi che i propri prodotti siano progettati tenendo conto della sicurezza dei dispositivi. La US FDA valuterà l'adeguatezza della sicurezza in base alla capacità del dispositivo di fornire e implementare obiettivi di sicurezza come autenticità, autorizzazione, disponibilità, riservatezza e aggiornabilità tempestiva in tutta l'architettura di sistema.
- Trasparenza: La mancanza di informazioni sulla cybersecurity relative al dispositivo, come quelle necessarie per integrarlo nell'ambiente di utilizzo o quelle richieste dagli utenti per mantenere la sicurezza informatica per tutto il ciclo di vita del dispositivo, può comprometterne la sicurezza e l'efficacia. Per affrontare questi problemi, è importante che gli utenti dei dispositivi abbiano accesso alle informazioni relative ai controlli di cybersecurity, ai rischi potenziali e ad altre informazioni pertinenti.
- Documentazione di sottomissione: Si prevede che la progettazione e la documentazione di cybersecurity del dispositivo siano proporzionate al rischio di cybersecurity del dispositivo stesso. I produttori dovrebbero considerare il sistema più ampio in cui il dispositivo potrebbe essere utilizzato.
Figura 1: Sfide e soluzioni comuni in materia di cybersecurity 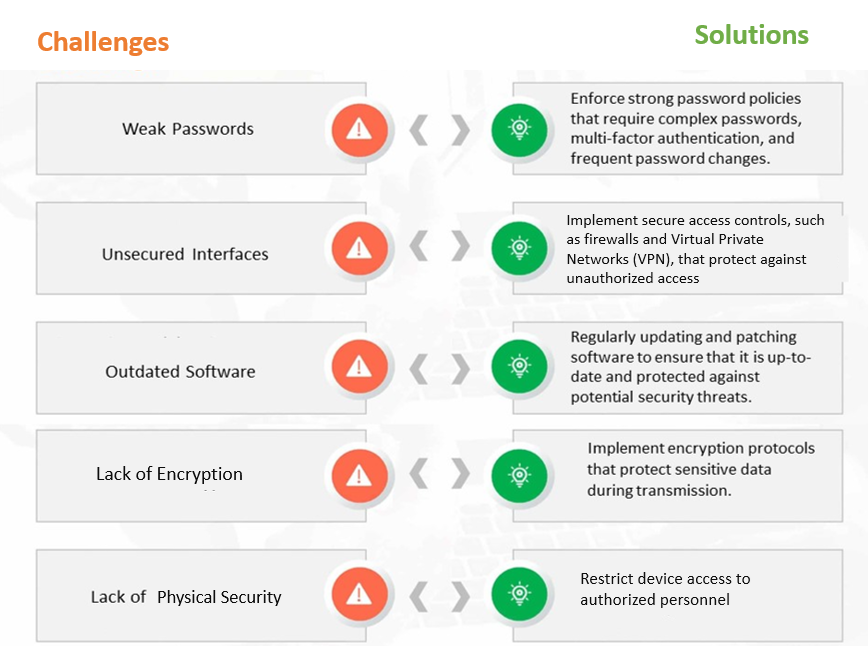
Conclusione
In sintesi, la cybersecurity nei dispositivi medici è fondamentale per garantire la sicurezza dei pazienti e prevenire incidenti che potrebbero interrompere l'erogazione dell'assistenza sanitaria. Le normative sulla cybersecurity della US FDA sottolineano la necessità che i produttori affrontino i problemi di sicurezza informatica durante la progettazione e lo sviluppo dei dispositivi medici e forniscano informazioni trasparenti sui controlli di cybersecurity. Il QSR, la sicurezza della progettazione, la trasparenza e la documentazione di sottomissione sono considerazioni chiave per l'autorizzazione 510(k). È inoltre importante affrontare le sfide comuni della cybersecurity, come le vulnerabilità nei componenti di terze parti e gli attacchi ransomware, e implementare soluzioni quali un'analisi dei rischi solida e aggiornamenti software regolari.
Per un processo di autorizzazione 510(k) semplice e conforme, mettiti in contatto con i nostri esperti normativi. Rimani informato! Rimani conforme!









