

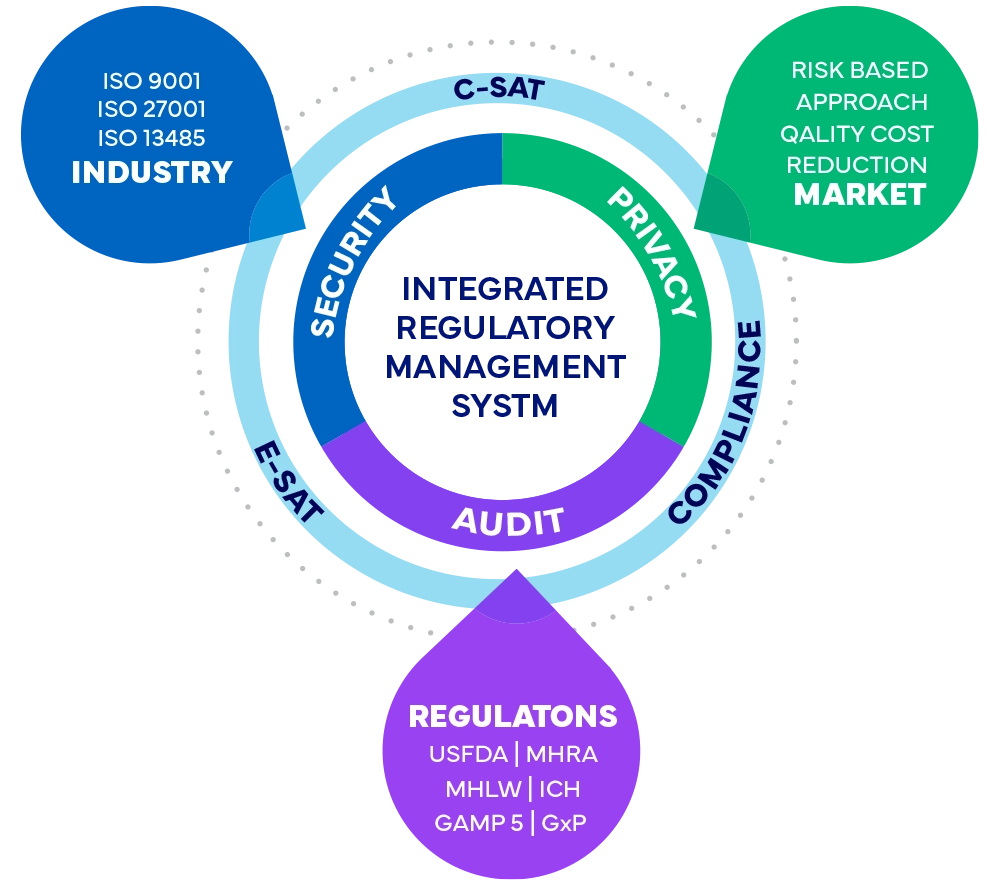
Estrutura do Sistema de Gestão Regulamentar Integrado da Freyr
Certificações da Freyr
ISO 13485 : 2016
Prestação de Serviços de Consultoria Global Aplicáveis à Indústria de Dispositivos Médicos e de Diagnóstico In Vitro (IVD) para
Âmbito da Certificação
- Prestação de serviços de consultoria global para registos de produtos
- Assuntos Regulamentares
- Redação Médica e Clínica
- Sistema de Gestão da Qualidade
- Serviços de Rotulagem e Artwork
- Serviços de Vigilância Pós-Comercialização
- Serviços de importação e serviços de representação autorizada
- Tais como EAR
- Swiss Rep
- UKRP para a Indústria de Dispositivos Médicos e IVD
ISO 27001 : 2022
Os serviços de gestão da segurança da informação abrangem os serviços de software e de regulamentação dos seguintes departamentos
Âmbito da Certificação
- Prestação de Serviços e Soluções de Software End-to-End em Assuntos Regulamentares
- Estratégia regulamentar abrangente
- Operações
- Assuntos Regulamentares
- Redação Médica
- Rotulagem
- Artwork
- Farmacovigilância
- Compliance-as-a-Service direcionado para Medicamentos
- Dispositivos Médicos
- Beleza e Cosmética
- Bem-estar
- Cuidados com a Casa
- Produtos de estilo de vida em conformidade com os regulamentos de saúde nacionais e internacionais
- As operações são apoiadas pelas funções de TI Corporativa, Recursos Humanos, Jurídica e Administrativa
*Declaração de Aplicabilidade V11.0 datada de 16 de setembro de 2024.
Âmbito da Certificação
- Prestação de Serviços e Soluções de Software End-to-End em Assuntos Regulamentares
- Estratégia regulamentar abrangente
- Operações de Assuntos Regulamentares
- Redação Médica
- Rotulagem
- Artwork
- Farmacovigilância
- Compliance-as-a-Service direcionado para Medicamentos
- Dispositivos Médicos
- Consumo
- Beleza e Bem-estar
- Cuidados com a Casa
- Produtos de estilo de vida em conformidade com os regulamentos de saúde nacionais e internacionais
Política da Qualidade
O nosso compromisso:
Na Freyr, estamos comprometidos em fornecer soluções e serviços regulamentares de excelência aos nossos clientes a nível global. A nossa missão é capacitar as organizações de ciências da vida para alcançarem a conformidade, acelerarem a introdução no mercado e garantirem a segurança dos doentes. Esforçamo-nos por ser reconhecidos como um parceiro de confiança, impulsionando a inovação e superando as expectativas dos clientes no panorama regulamentar em constante evolução.
Os nossos objetivos:
- Abordagem Centrada no Cliente:
Colocamos os nossos clientes no centro das nossas operações. Ouvimos ativamente, colaboramos e adaptamo-nos às suas necessidades e desafios únicos. Ao fornecer soluções abrangentes e personalizadas, pretendemos promover parcerias de longo prazo baseadas na confiança, transparência e em experiências excecionais para o cliente. - Melhoria Contínua através da Inovação:
Adotamos uma cultura de melhoria contínua em todos osaspetos do nosso negócio. Através da aprendizagem proativa, da inovação e da adoção das melhores práticas da indústria, aprimoramos constantemente os nossos serviços, processos e soluções tecnológicas. Estamos comprometidos em manter-nos na vanguarda das tendências regulamentares e em garantir que os nossos clientes beneficiam dos mais recentes avanços. - Conformidade Regulamentar e Ética:
Cumprimos rigorosamente os requisitos regulamentares globais e as normas da indústria. As nossas operações são conduzidas com integridade, profissionalismo e um compromisso com práticas éticas. Garantimos que as nossas soluções são conformes, fiáveis e salvaguardam a segurança dos doentes, mantendo ao mesmo tempo os mais elevados padrões de proteção de dados e confidencialidade. - Desenvolvimento de Talentos:
Reconhecemos que as nossas pessoas são o nosso maior ativo. Promovemos um ambiente de trabalho colaborativo e inclusivo que incentiva a aprendizagem, o crescimento e a capacitação. Ao atrair e reter os melhores talentos, investir no seu desenvolvimento e proporcionar oportunidades de progressão, garantimos o mais alto nível de competência, dedicação e qualidade nos nossos serviços. - Segurança, Privacidade e Confidencialidade de Dados:
Priorizamos a segurança e a confidencialidade dos dados dos nossos clientes. Implementamos medidas robustas para proteger informações sensíveis, cumprir os regulamentos de proteção de dados e manter o mais elevado nível de integridade dos dados. O nosso compromisso com a segurança de dados garante confiança e tranquilidade aos nossos clientes. Cumprimento das Leis de Proteção de Dados: Cumprimos todas as leis e regulamentos de proteção de dados aplicáveis, incluindo o RGPD e outros quadros de privacidade relevantes. Garantimos que os dados pessoais são processados de forma lícita, transparente e justa. - Colaboração e Parcerias:
Acreditamos no poder da colaboração. Procuramos ativamente parcerias e alianças estratégicas com líderes da indústria, autoridades reguladoras e fornecedores de tecnologia. Ao fomentar sinergias e tirar partido da experiência coletiva, impulsionamos a inovação, expandimos as nossas capacidades e fornecemos soluções holísticas aos nossos clientes. - Excelência de Desempenho:
Estamos empenhados em alcançar a excelência em todas as áreas das nossas operações. Definimos objetivos de qualidade claros, monitorizamos os principais indicadores de desempenho (KPI) e avaliamos regularmente o nosso desempenho em relação às referências da indústria. Através de sistemas de gestão da qualidade robustos e de um compromisso com a melhoria contínua, garantimos a entrega consistente de soluções de alta qualidade. - Gestão de Riscos:
Identificamos, avaliamos e mitigamos proativamente os riscos associados à prestação dos nossos serviços. Ao implementar processos robustos de gestão de riscos, pretendemos prevenir erros, reduzir incidentes e garantir a fiabilidade e segurança dos nossos serviços.
Esta política de qualidade orienta as nossas ações, decisões e interações à medida que nos esforçamos por superar as expectativas dos clientes, impulsionar a inovação na indústria e causar um impacto positivo nos cuidados de saúde globais. É comunicada, compreendida e adotada por cada membro da equipa da Freyr.
Esta política será regularmente revista, atualizada conforme necessário, aplicada e comunicada a todos os colaboradores que trabalham para ou em nome da FREYR, e disponibilizada às partes interessadas e ao público.
FREYR*: - Freyr Software Services Pvt. Ltd. e as suas empresas subsidiárias.
Política de Segurança da Informação
- Objetivo
Proteger os ativos de informação da Freyr e dos seus clientes, prevenindo o acesso não autorizado, a divulgação, a alteração e a destruição através de um processo estruturado e estabelecido de gestão da segurança da informação. O seu objetivo é garantir a confidencialidade, a integridade e a disponibilidade dos ativos de informação, em alinhamento com a norma ISO/IEC 27001:2022. - Âmbito
Esta política aplica-se a todos os colaboradores, prestadores de serviços, consultores, parceiros e fornecedores terceiros dos ativos de informação, sistemas e redes da Freyr, o que abrange todos os sistemas digitais, físicos e cloud-based e dados geridos pela Freyr em todas as suas localizações globais. - Objetivos de Segurança da Informação
- Salvaguardar a confidencialidade, a integridade e a disponibilidade da informação e dos ativos para clientes, partes interessadas e intervenientes, através da implementação de um Quadro de Gestão de Riscos estruturado e da manutenção de um Sistema Integrado de Gestão Regulamentar (IRMS).
- Garantir o cumprimento dos requisitos legais, estatutários e regulamentares aplicáveis nas suas operações globais e leis de proteção de dados, incluindo o Regulamento Geral sobre a Proteção de Dados (RGPD).
- Promover uma cultura de sensibilização para a segurança da informação em toda a organização.
- Governação do desempenho de segurança em relação a metas adequadas e capacitação de melhorias contínuas.
- Controlos de Segurança da Informação
A Freyr adotou o quadro de controlo do Anexo A atualizado da norma ISO 27001:2022, que é composto por 93 controlos categorizados em quatro temas principais:- Controlos Organizacionais: Estabelecer políticas, procedimentos, práticas de gestão de riscos e estruturas de governação para sustentar um ambiente operacional seguro.
- Controlos de Recursos Humanos: Implementar programas de formação e sensibilização, realizar verificações de antecedentes e definir responsabilidades de segurança para colaboradores e prestadores de serviços.
- Controlos Físicos: Aplicar controlos de acesso a edifícios e áreas restritas, proteger equipamentos e implementar medidas de monitorização física.
- Controlos Tecnológicos: Utilizar encriptação, autenticação multifator (MFA), configurações seguras de software e hardware, e medidas robustas de segurança de rede.
- Gestão de Riscos
O processo de gestão de riscos inclui:- Um quadro de resposta robusto para identificar potenciais ameaças e vulnerabilidades.
- Avaliar a probabilidade e o impacto de cada risco. Desenvolver e implementar planos de tratamento de riscos com base no apetite ao risco da Freyr.
- Monitorizar continuamente os riscos e atualizar o registo de riscos à medida que surgem novas ameaças.
- Gestão de Incidentes
A Freyr possuía um processo de Gestão de Incidentes proativo e estruturado para identificar, avaliar e responder prontamente a incidentes de segurança da informação, privacidade de dados e outros. - Continuidade de Negócio e Recuperação após Desastre
A Freyr mantém uma estrutura abrangente de Continuidade de Negócio e Recuperação após Desastre para garantir resiliência perante interrupções, assegurando a continuidade dos serviços prestados aos nossos clientes e protegendo a integridade das nossas operações comerciais.