

5 min de leitura
Passou meses a desenvolver o software do seu dispositivo médico, a contratar os melhores talentos de engenharia e a criar aquilo que acredita ser um produto inovador. Depois, surge a avaliação regulamentar e verifica que a sua documentação IEC 62304 está incompleta.
Parece-lhe familiar?
Não está sozinho; esta situação repete-se inúmeras vezes na indústria de dispositivos médicos, custando às empresas meses de atrasos e milhares de euros em correções. O erro da maioria das empresas de dispositivos médicos é tratar a conformidade com a norma IEC 62304 como um mero exercício documental e não como um enquadramento de segurança completo.
O resultado?
Auditorias reprovadas, rejeições regulamentares e compromisso da segurança do doente.
Este artigo irá abordar: O que é a norma IEC 62304? As classificações de segurança de software que define e o caminho para a conformidade.
O que é a norma IEC 62304 e porque é importante para o seu dispositivo?
A norma IEC 62304 é uma norma internacional para os processos do ciclo de vida de software de dispositivos médicos, reconhecida pela FDA dos US e por outras agências regulamentares em todo o mundo. A norma não é apenas mais uma formalidade de conformidade – é o seu roteiro para desenvolver software de dispositivos médicos seguro e eficaz, que protege os doentes e chega ao mercado mais rapidamente.
A norma aplica-se sempre que o software é um componente importante da produção de dispositivos médicos, quer o seu software funcione de forma autónoma como um dispositivo médico (Software as a Medical Device ou SaMD), esteja integrado num dispositivo (Software in a Medical Device ou SiMD) ou seja utilizado no fabrico. Pense em tudo, desde aplicações de saúde móveis até robots cirúrgicos complexos. Se o seu software se enquadra nesta categoria, necessita de uma certificação IEC 62304.
Porque é que a conformidade com a norma IEC 62304 é importante?
- Obrigatório para a aprovação da FDA e a marcação CE para SaMDs
- Abordagem sistemática para identificar e mitigar riscos relacionados com o software
- Norma harmonizada aceite a nível global
- Prova documentada de diligência no desenvolvimento de software
- Tempo de colocação no mercado mais rápido com um planeamento adequado
A nossa experiência a trabalhar com empresas de dispositivos médicos a nível global demonstra que as organizações que aplicam a norma IEC 62304 numa fase inicial do seu processo de desenvolvimento conseguem submissões aprovadas à primeira tentativa e reduzem o tempo de colocação no mercado numa média de 4 a 6 meses.
Compreender as classificações de segurança de software da norma IEC 62304
A conformidade com a norma IEC 62304 começa por classificar corretamente o risco de segurança do seu software. Se falhar esta etapa, acabará por sobrecarregar a documentação ou por ignorar requisitos de segurança críticos.
IEC 62304 Classe A: Nenhuma lesão possível
- Sem contributo para situações perigosas
- Requisitos de documentação mínimos
- Sem verificação de unidades necessária
- Exemplo: Software administrativo para marcação de consultas
IEC 62304 Classe B: Possibilidade de lesão não grave
- Pode contribuir para situações perigosas que resultem em lesões não graves
- Requisitos moderados de documentação e testes
- Verificação de unidades necessária
- Exemplo: Software que monitoriza sinais vitais, mas que dispõe de sistemas de apoio
IEC 62304 Classe C: Possibilidade de morte ou lesão grave
- Pode contribuir para situações de perigo que resulte em morte ou lesão grave
- É exigido o nível mais elevado de documentação e verificação
- A documentação de design detalhada é obrigatória
- Exemplo: Software que controla a administração de insulina ou sistemas de suporte vital
A classificação de risco não se baseia apenas na finalidade pretendida do software, mas sim no que acontece quando este falha. Uma aplicação simples que fornece cálculos de dosagem pode ser de Classe C se um cálculo incorreto puder resultar em danos graves.
5 processos essenciais da norma IEC 62304 que deve implementar:
A norma IEC 62304 estabelece requisitos em cinco processos principais (Cláusulas 5-9), juntamente com o guia de implementação passo a passo.
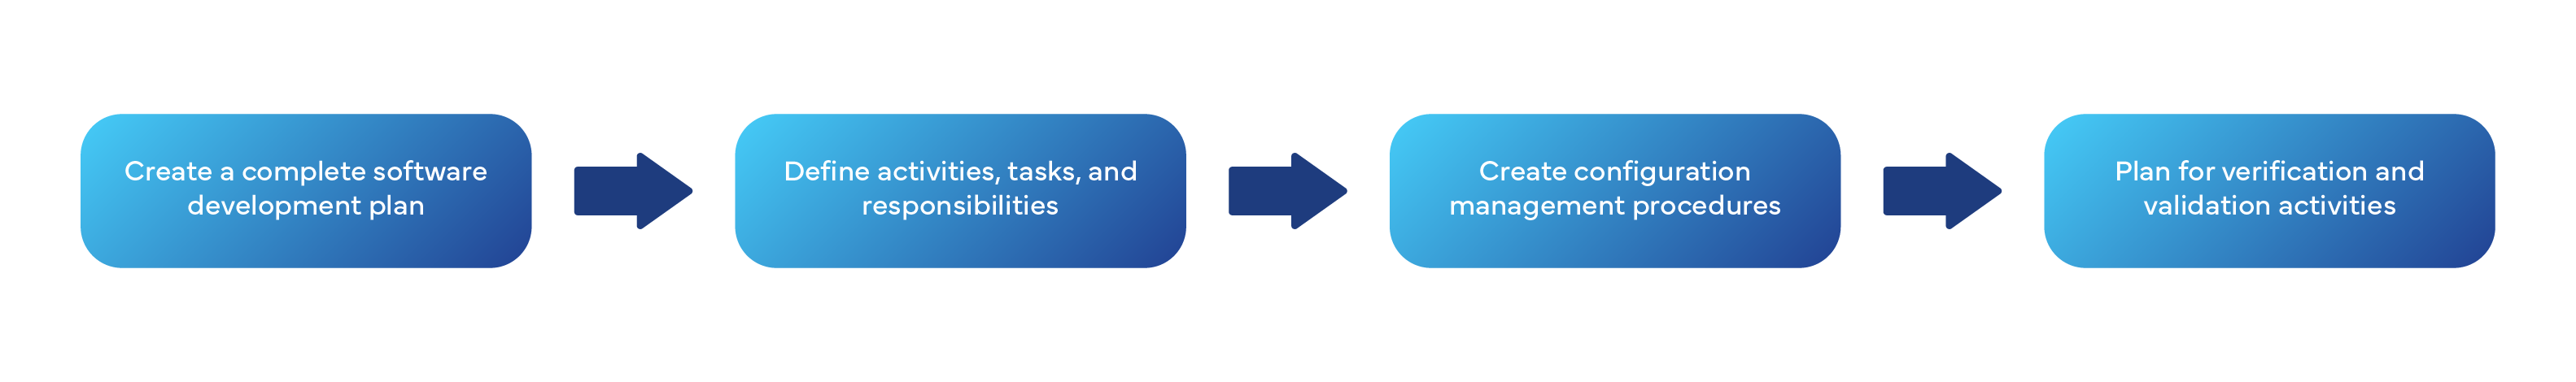
Processo 1: Planeamento do desenvolvimento de software (Cláusula 5.1)
O que deve fazer?
Processo 2: Análise de requisitos de software (Cláusula 5.2)
O que deve fazer?
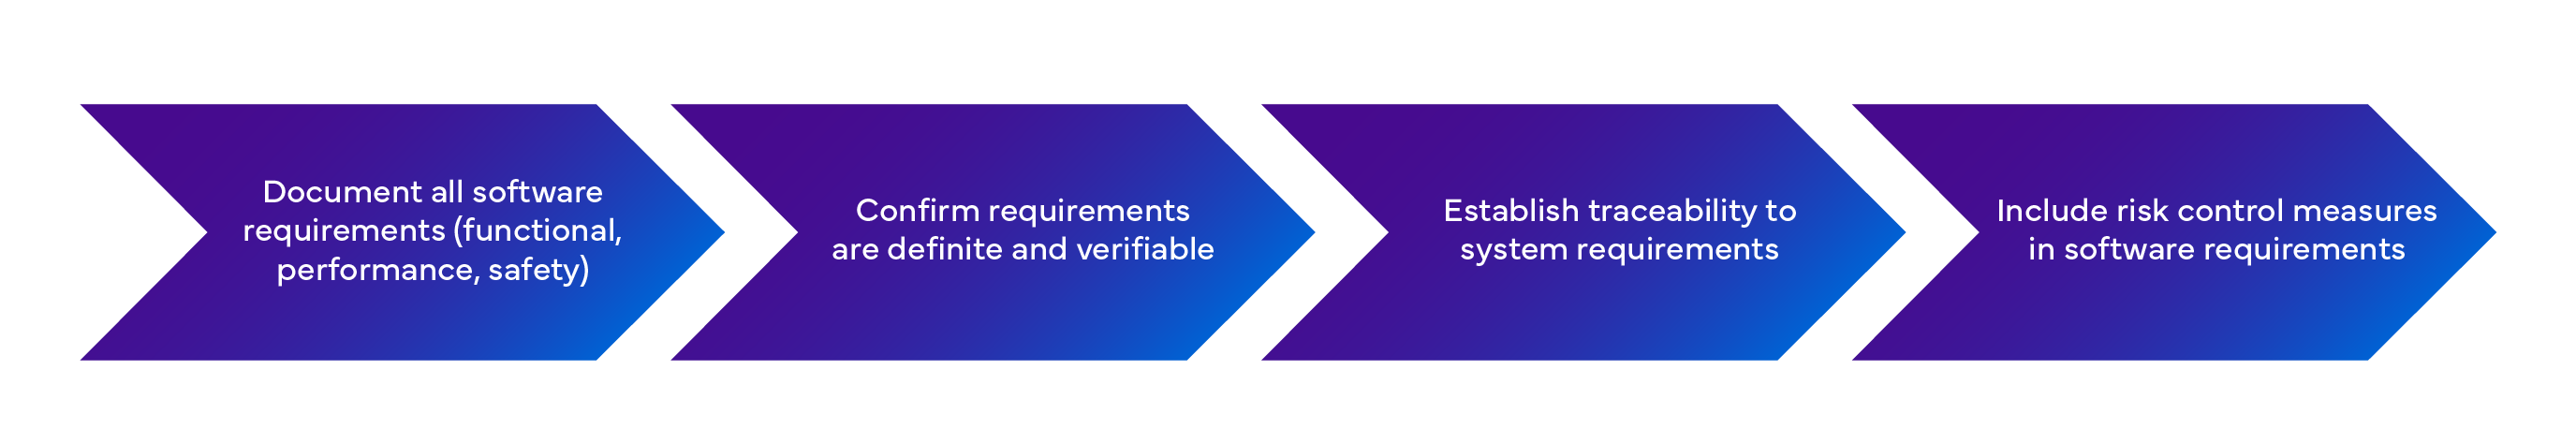
Dica útil: Os fornecimentos que não podem ser testados não são requisitos, são desejos. Cada requisito deve ter um método de verificação correspondente.
Processo 3: Arquitetura e design de software (Cláusulas 5.3-5.4)
Principais entregáveis:
- Design de arquitetura de software
- Design meticuloso para software de Classe C
- Especificações de interfaces
- Estratégia de segregação para controlo de risco
Verificação da realidade da arquitetura: Consegue explicar a arquitetura do seu software a um regulador em 10 minutos? Se não conseguir, é demasiado complexa ou está mal documentada.
Processo 4: Implementação e testes (Cláusulas 5.5-5.7)
Níveis de teste obrigatórios:
- Testes unitários (Classes B e C)
- Testes de integração (Classes B e C)
- Testes de sistema (todas as classes)
- Testes de aceitação
Testar a verdade: mais testes não significam melhores testes. Deve dar ênfase a testes baseados no risco que validam os seus requisitos de segurança.
Processo 5: Integração da Gestão de Riscos (Cláusula 7)
É aqui que muitas empresas cometem erros. A gestão de riscos da norma IEC 62304 não é uma atividade isolada; está integrada em todo o seu processo de desenvolvimento.
Requisitos de gestão de riscos de software:
- Descobrir como o software contribui para situações de perigo
- Definir medidas de controlo de risco para cada causa potencial
- Confirmar a eficácia das medidas de controlo de risco
- Manter a rastreabilidade desde os perigos até aos controlos
Navegar no SOUP: Software de Origem Desconhecida na norma IEC 62304
Todos os sistemas de software de dispositivos médicos utilizam componentes de terceiros — sistemas operativos, bases de dados, bibliotecas e serviços em nuvem. A norma IEC 62304 designa estes elementos por "Software de Origem Desconhecida" (SOUP) e geri-los adequadamente é fundamental para a conformidade (por exemplo, Windows, Linux, Android, MySQL, pilhas TCP/IP, AWS, Azure, Google Cloud APIs, Criptografia, processamento de imagem).
Requisitos de identificação de SOUP:
- Documentar o nome, a versão e o fabricante de cada item de SOUP
- Explorar os riscos potenciais para os doentes, operadores e terceiros
- Avaliar listas de anomalias publicadas, tais como erros (bugs)
- Validar o motivo pelo qual cada item de SOUP é adequado para a respetiva utilização prevista
Estratégia de gestão de riscos de SOUP:
- Abordar as falhas de SOUP para evitar impactos em todo o sistema
- Implementar mecanismos de monitorização (watchdogs) e verificações de estado
- Disponibilizar funcionalidade de cópia de segurança (backup) para SOUP crítico
- Validar o comportamento do SOUP no seu caso de utilização específico
IEC 62304 e ISO 14971: Harmonizar a Gestão de Riscos
A norma IEC 62304 não substitui a gestão de riscos da norma ISO 14971; estende-a para abranger os riscos específicos do software.
Abordagem de integração:
Começar com a norma ISO 14971 e realizar a análise de perigos ao nível do sistema
- Identificar as causas relacionadas com o software para cada situação perigosa, decidindo se o software poderá constituir uma causa contributiva
- Aplicar a norma IEC 62304 documentando as medidas de controlo de risco específicas do software
- Verificar a eficácia testando se os controlos do seu software funcionam efetivamente
A norma ISO 14971 estuda a probabilidade de danos; a norma IEC 62304 assume uma probabilidade de falha de 100% e foca-se nas consequências.
Erros comuns da norma IEC 62304 e como evitá-los
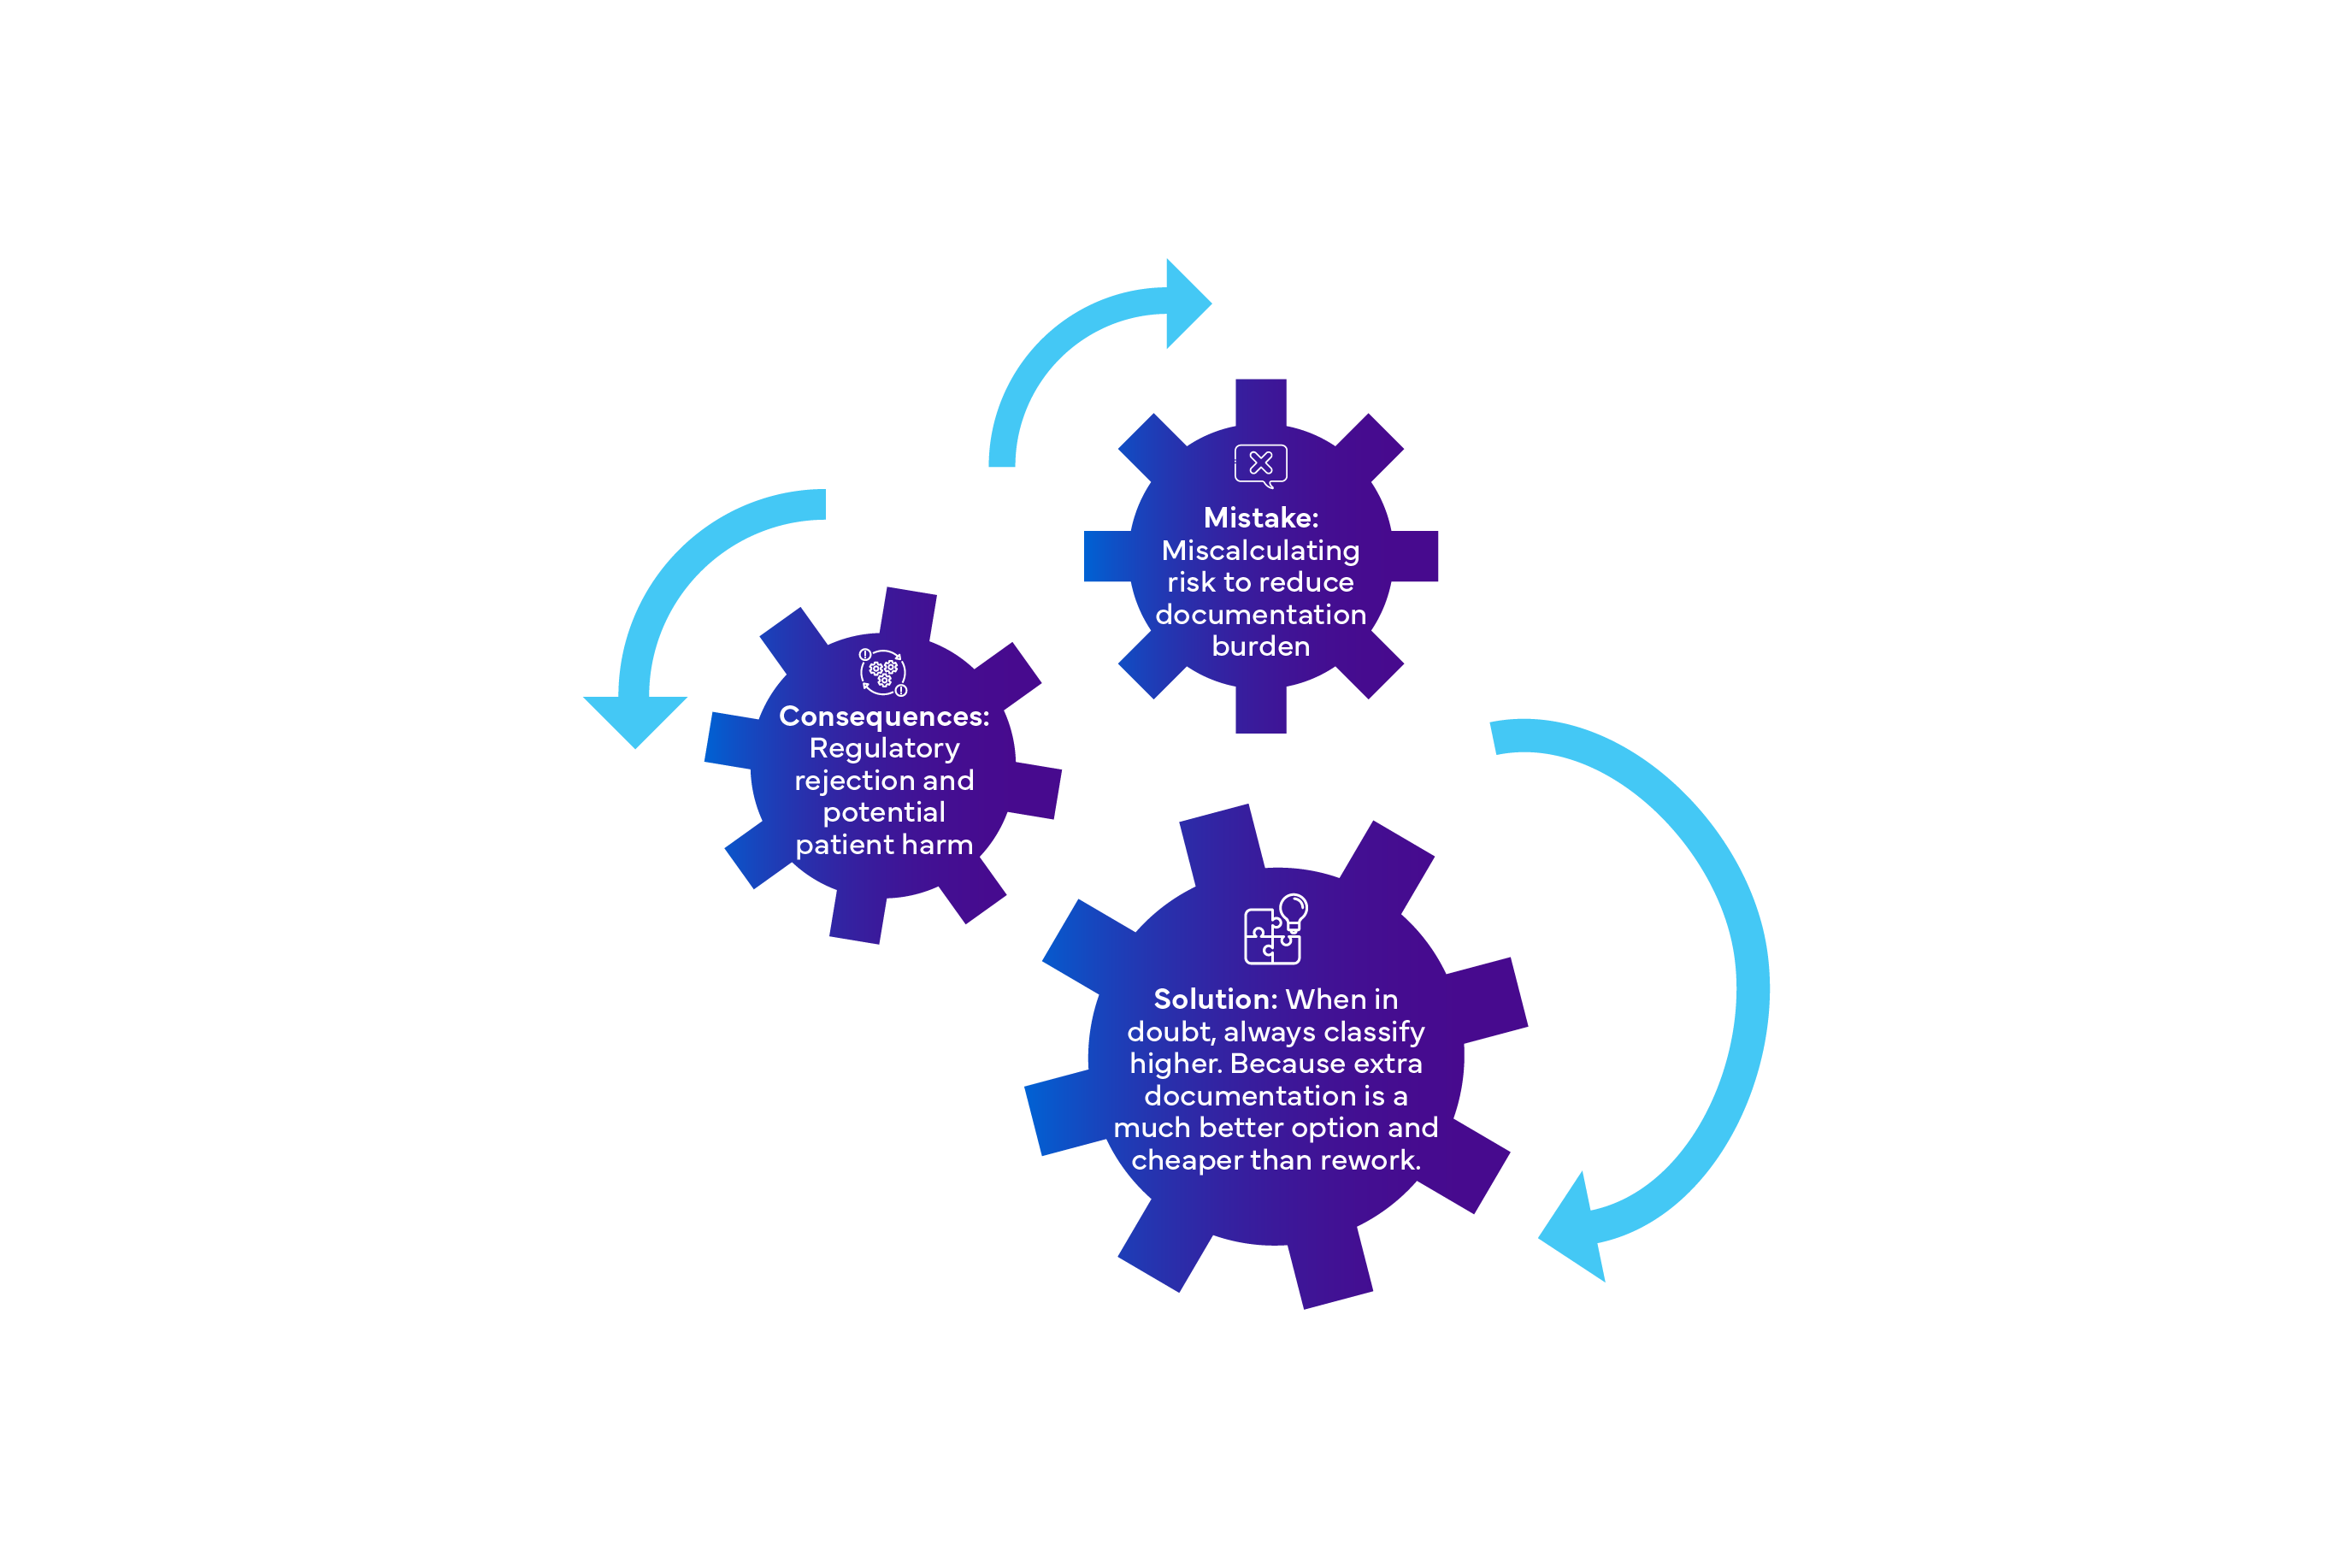
Erro 1: Classificar incorretamente a classe de segurança do software
Erro 2: Gestão inadequada de SOUP
- Falha: Considerar o software de terceiros como "um problema dos outros"
- Consequência: Riscos não controlados e falhas de conformidade
- Solução: Manter um inventário completo de SOUP com avaliações de risco
Erro 3: Fraca integração com o Sistema de Gestão da Qualidade
- Falha: Tratar a norma IEC 62304 como uma norma independente
- Consequência: Processos desconectados e não conformidades em auditorias
- Solução: Integrar os requisitos da norma IEC 62304 no seu SGQ ISO 13485
Erro 4: Controlo de alterações insuficiente
- Falha: Processos informais de manutenção de software
- Consequência: Alterações não controladas que introduzem novos riscos
- Solução: Implementar processos robustos de gestão de configuração e resolução de problemas
Erro 5: Excesso de documentação
- Falha: Criar documentação que ninguém utiliza
- Consequência: Falhas em auditorias e atrasos em projetos
- Solução: Focar em documentação significativa que apoie a tomada de decisões
A sua lista de verificação de conformidade com a norma IEC 62304
- Classificação de segurança do software atribuída e documentada
- Sistema de gestão da qualidade estabelecido (em conformidade com a ISO 13485)
- Processos de gestão de risco definidos (em conformidade com a ISO 14971)
- Papéis e responsabilidades atribuídos
- Plano de desenvolvimento criado e mantido
- Requisitos de software documentados e rastreáveis
- Arquitetura concebida e revista
- Design detalhado concluído (Classe C)
- Verificação de unidades realizada (Classe B/C)
- Testes de integração concluídos (Classe B/C)
- Testes de sistema realizados (todas as classes)
- Software lançado com a documentação adequada
- Plano de manutenção documentado
- Procedimentos de resolução de problemas estabelecidos
- Processo de avaliação de impacto de alterações definido
- Plano de vigilância pós-comercialização implementado
- Itens de configuração identificados
- Sistema de controlo de versões implementado
- Procedimentos de controlo de alterações estabelecidos
- Auditorias de configuração agendadas
- Análise de perigos do software concluída
- Medidas de controlo de riscos implementadas
- Verificação dos controlos de riscos realizada
- Matriz de rastreabilidade mantida
Boas Práticas para a Conformidade Contínua com a norma IEC 62304
- Inicie os eventos da IEC 62304 durante o planeamento do projeto e não no fim do desenvolvimento. Os esforços de conformidade em fases tardias são dispendiosos e, frequentemente, inadequados.
- Utilize ferramentas para gestão de configuração, testes e geração de documentação. Os processos manuais não são escaláveis e introduzem erros.
- A conformidade com a norma IEC 62304 não se destina apenas a engenheiros de qualidade. Programadores, testadores e gestores de projeto precisam de compreender os respetivos papéis.
- O ciclo de vida do software não termina com o lançamento. Planeie a manutenção contínua, as atualizações e as correções de cibersegurança desde o primeiro dia.
- Realize auditorias internas para identificar lacunas antes das avaliações externas. A prevenção é mais económica do que a remediação.
Como a Freyr Pode Acelerar o Seu Percurso na IEC 62304
A Freyr acelera a entrada de dispositivos médicos no mercado.
Com mais de 2.200 especialistas em assuntos regulamentares e um historial de mais de 1.500 aprovações de dispositivos, alcançamos uma taxa de submissão correta à primeira de 99%.
Especificamente para a IEC 62304, a Freyr disponibiliza serviços completos de conformidade. A nossa metodologia comprovada abrange a análise de lacunas, a documentação e a gestão do ciclo de vida para otimizar a conformidade e colocar o seu dispositivo no mercado mais rapidamente. Explore os nossos serviços de IEC 62304 aqui ou contacte-nos através de sales@freyrsolutions.com.









